


В Windows нашли способ получать Insider-сборки без аккаунта Microsoft

В Windows нашли способ получать Insider-сборки без аккаунта Microsoft

В Windows нашли способ получать Insider-сборки без аккаунта Microsoft

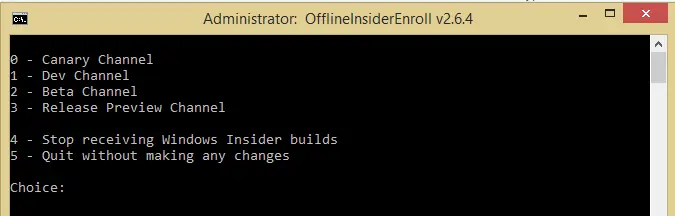
Пока Microsoft всё сильнее привязывает пользователей Windows к своей экосистеме, энтузиасты продолжают искать обходные пути. На этот раз обновление получил инструмент OfflineInsiderEnroll, который позволяет устанавливать предварительные сборки Windows без входа в учётную запись Microsoft.

Обычно для участия в программе Windows Insider требуется зарегистрироваться через аккаунт Microsoft и официально подключить устройство к одному из тестовых каналов. Но OfflineInsiderEnroll предлагает альтернативный сценарий.

Утилита представляет собой небольшой скрипт, который настраивает необходимые параметры локально через системный реестр. После этого компьютер получает доступ к тестовым версиям Windows через обычный механизм Windows Update, как будто устройство официально участвует в программе предварительного тестирования.

В основе схемы лежит параметр реестра TestFlags. Если установить для него значение 0x20, Windows перестаёт обращаться к онлайн-сервисам регистрации Insider Program.

Благодаря этому локальные настройки больше не перезаписываются серверами Microsoft, а выбранный канал тестирования сохраняется на устройстве.


Проще говоря, система начинает верить настройкам, которые ей подсовывает сам скрипт.

Ранее OfflineInsiderEnroll уже поддерживал классические каналы Dev, Beta и Release Preview. Теперь разработчики обновили утилиту до версии 2.6.6 и добавили поддержку новой структуры каналов Windows Insider, которую Microsoft недавно начала внедрять.

Помимо Beta и Release Preview пользователи получили доступ к новым экспериментальным каналам тестирования. Также в комплекте остались инструменты для очистки кеша Insider, сброса настроек и полного отключения участия в программе.

Впрочем, запускать скрипт придётся с правами администратора.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru