

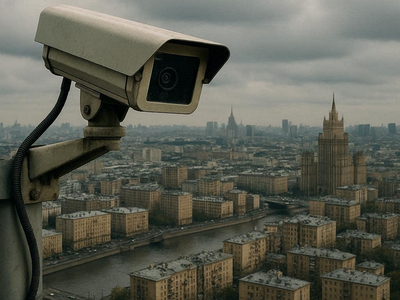

Собянин: камеры в Москве не вторгаются в личную жизнь

Собянин: камеры в Москве не вторгаются в личную жизнь

Собянин: камеры в Москве не вторгаются в личную жизнь

Мэр Москвы Сергей Собянин не считает, что развитие городских систем видеонаблюдения и цифровизации приводит к вторжению в личную жизнь граждан. По словам градоначальника, сотрудник полиции на перекрёстке тоже видит прохожих, автомобили и происходящие вокруг события. Однако это не означает вмешательства в частную жизнь.

В интервью РБК он заявил, что работа камер по своей сути мало отличается от присутствия полицейского на улице.

«Он вас видит. Ну, он же не вторгается в вашу личную жизнь. Ну, если вы начнете хулиганить, что-то такое вытворять, то... Тогда он подойдет и спросит, что вы делаете, и пресечет эти действия», — пояснил Собянин.

По мнению мэра, аналогичным образом работают и городские системы видеонаблюдения.

«Она есть и есть. Она фоновая. Она никакого отношения к вашей личной жизни не имеет. Поэтому никакого вторжения в личную жизнь там не происходит», — заявил он.

Тема городского видеонаблюдения и цифрового контроля остаётся одной из самых обсуждаемых в последние годы. Москва считается одним из мировых лидеров по количеству камер наблюдения и уровню цифровизации городских сервисов. Камеры используются для обеспечения общественной безопасности, контроля дорожного движения, поиска нарушителей и решения других задач.

При этом критики подобных систем регулярно поднимают вопросы о конфиденциальности данных и границах допустимого наблюдения со стороны государства.

Собянин же дал понять, что рассматривает камеры прежде всего как инструмент обеспечения порядка, а не как средство слежки за законопослушными гражданами.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru