


Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Эксперты Kaspersky GReAT обнаружили новую вредоносную кампанию, в рамках которой злоумышленники распространяют ранее неизвестный троян для удалённого доступа Argamal под видом игр категории 18+. С начала кампании вредоносная программа была обнаружена на устройствах сотен пользователей в разных странах, включая Россию, Бразилию, Германию и Вьетнам.

Причём на Россию пришлось 38% всех зафиксированных заражений. Схема атаки начинается банально: пользователь скачивает архив с игрой с подозрительного сайта или торрент-трекера.

После запуска вместе с игрой на устройство незаметно устанавливается вредоносный модуль. Но самое интересное происходит позже.

В отличие от многих зловредов, Argamal не спешит выдавать своё присутствие. Он может выжидать несколько дней, а затем загружает дополнительный троян, который фактически отдаёт компьютер в руки злоумышленников.

После этого атакующие получают широкие возможности по удалённому управлению системой. Троян умеет делать скриншоты, управлять курсором мыши, архивировать файлы и отправлять их на серверы злоумышленников, а также выключать или перезагружать устройство.

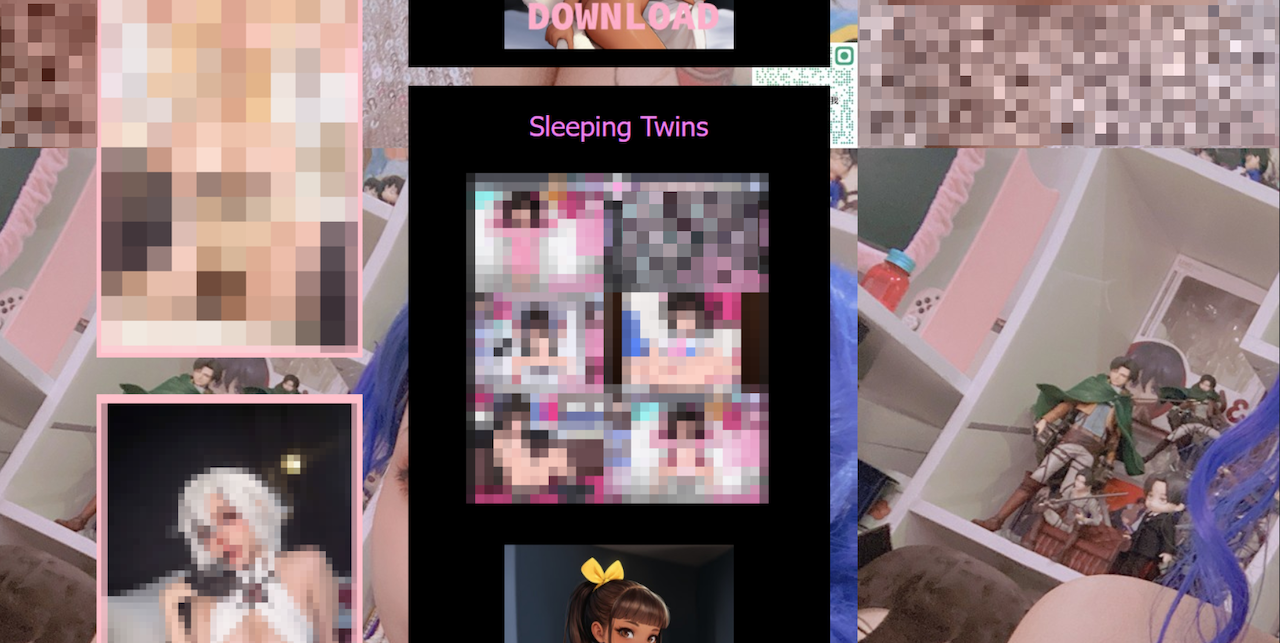
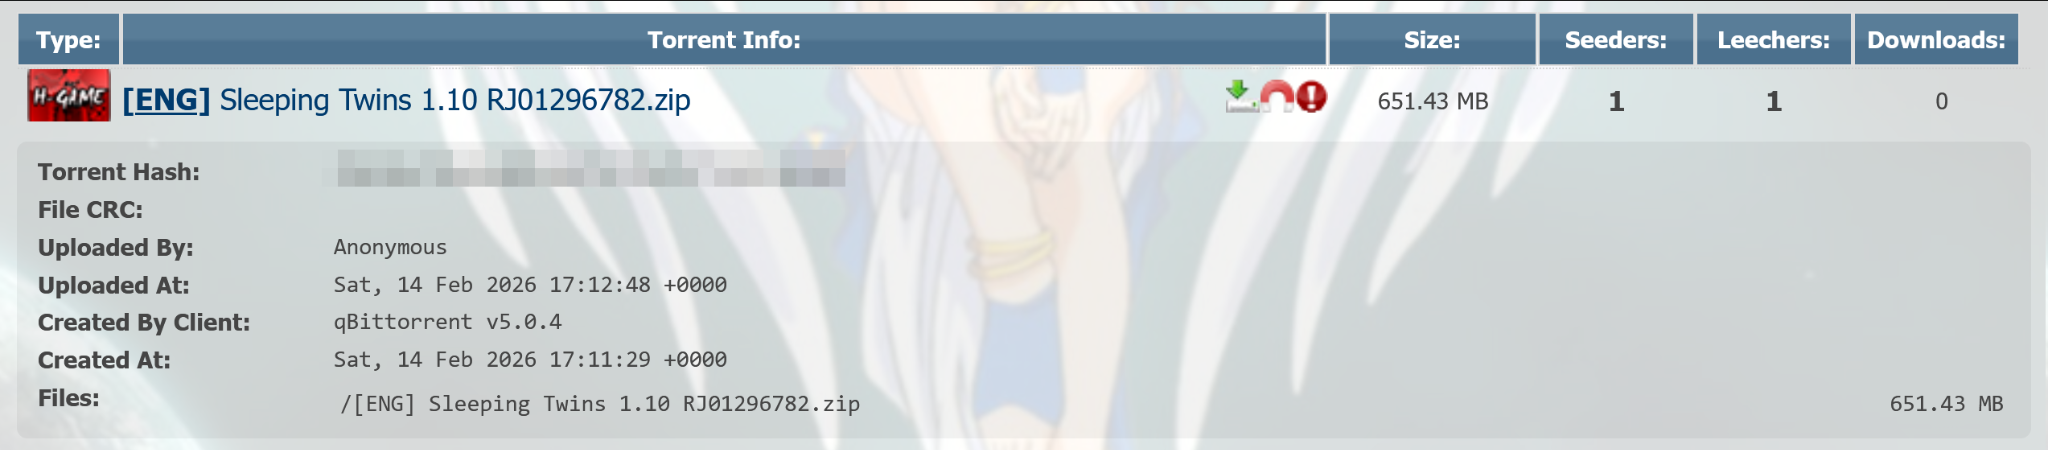
Для распространения кампании использовались сайты со скриншотами игр и ссылками на загрузку через файлообменник PixelDrain, который нередко фигурирует в схемах доставки вредоносных программ. Кроме того, заражённые файлы распространялись через торрент-трекеры.


Исследователи также обнаружили более хитрые варианты заражения. В некоторых случаях вредоносный код был встроен непосредственно в игровые файлы и запускался через модифицированные компоненты игры. В другом случае Argamal маскировался под чит и распространялся через игровой форум.


По словам специалистов Kaspersky, кампания продолжает активно развиваться. Во время наблюдения вредоносная программа регулярно обновлялась, получала новые функции и меняла инфраструктуру управления.

Исследователи также предполагают, что разработчики вредоносной цепочки могут быть испаноговорящими, на это указывают отдельные технические артефакты и комментарии в коде.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.

 

Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru