


Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Эксперты Kaspersky GReAT обнаружили новую вредоносную кампанию, в рамках которой злоумышленники распространяют ранее неизвестный троян для удалённого доступа Argamal под видом игр категории 18+. С начала кампании вредоносная программа была обнаружена на устройствах сотен пользователей в разных странах, включая Россию, Бразилию, Германию и Вьетнам.

Причём на Россию пришлось 38% всех зафиксированных заражений. Схема атаки начинается банально: пользователь скачивает архив с игрой с подозрительного сайта или торрент-трекера.

После запуска вместе с игрой на устройство незаметно устанавливается вредоносный модуль. Но самое интересное происходит позже.

В отличие от многих зловредов, Argamal не спешит выдавать своё присутствие. Он может выжидать несколько дней, а затем загружает дополнительный троян, который фактически отдаёт компьютер в руки злоумышленников.

После этого атакующие получают широкие возможности по удалённому управлению системой. Троян умеет делать скриншоты, управлять курсором мыши, архивировать файлы и отправлять их на серверы злоумышленников, а также выключать или перезагружать устройство.

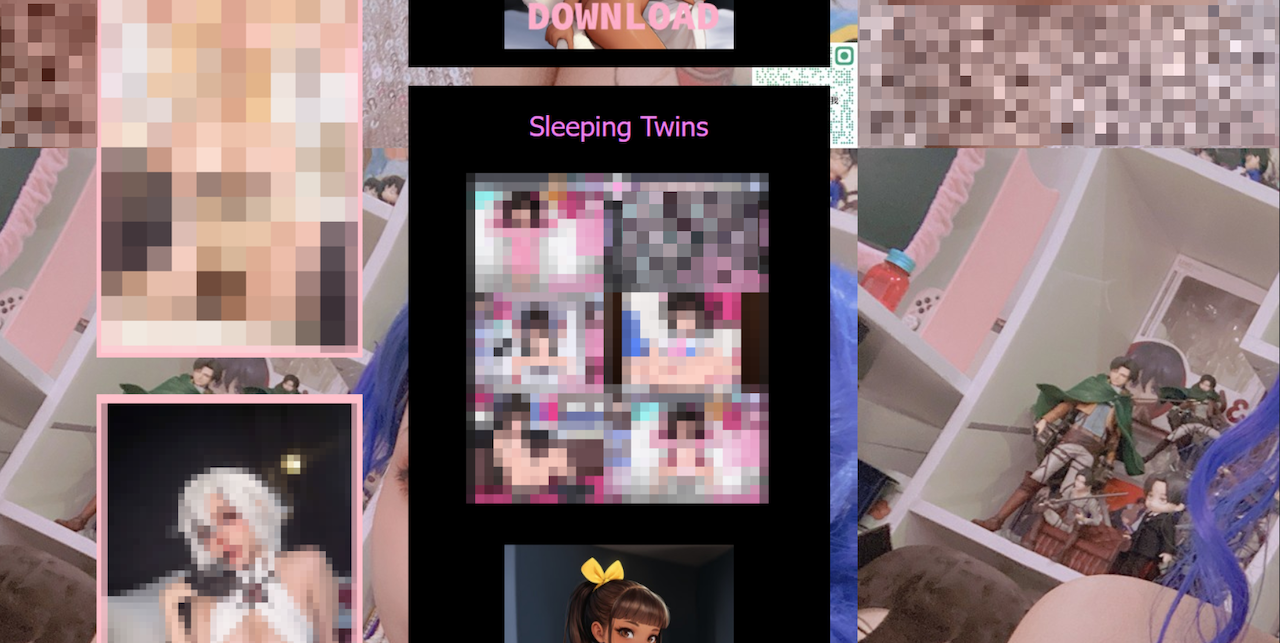
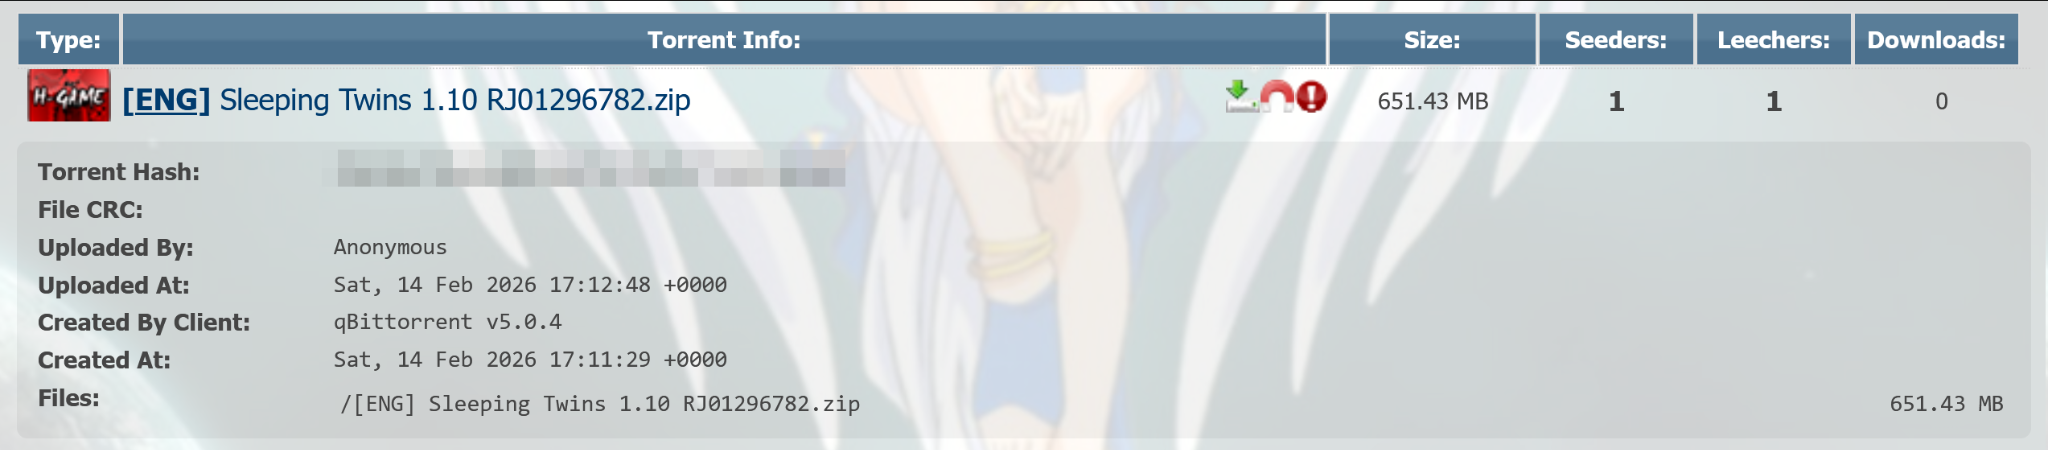
Для распространения кампании использовались сайты со скриншотами игр и ссылками на загрузку через файлообменник PixelDrain, который нередко фигурирует в схемах доставки вредоносных программ. Кроме того, заражённые файлы распространялись через торрент-трекеры.


Исследователи также обнаружили более хитрые варианты заражения. В некоторых случаях вредоносный код был встроен непосредственно в игровые файлы и запускался через модифицированные компоненты игры. В другом случае Argamal маскировался под чит и распространялся через игровой форум.


По словам специалистов Kaspersky, кампания продолжает активно развиваться. Во время наблюдения вредоносная программа регулярно обновлялась, получала новые функции и меняла инфраструктуру управления.

Исследователи также предполагают, что разработчики вредоносной цепочки могут быть испаноговорящими, на это указывают отдельные технические артефакты и комментарии в коде.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru