


Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Эксперты Kaspersky GReAT обнаружили новую вредоносную кампанию, в рамках которой злоумышленники распространяют ранее неизвестный троян для удалённого доступа Argamal под видом игр категории 18+. С начала кампании вредоносная программа была обнаружена на устройствах сотен пользователей в разных странах, включая Россию, Бразилию, Германию и Вьетнам.

Причём на Россию пришлось 38% всех зафиксированных заражений. Схема атаки начинается банально: пользователь скачивает архив с игрой с подозрительного сайта или торрент-трекера.

После запуска вместе с игрой на устройство незаметно устанавливается вредоносный модуль. Но самое интересное происходит позже.

В отличие от многих зловредов, Argamal не спешит выдавать своё присутствие. Он может выжидать несколько дней, а затем загружает дополнительный троян, который фактически отдаёт компьютер в руки злоумышленников.

После этого атакующие получают широкие возможности по удалённому управлению системой. Троян умеет делать скриншоты, управлять курсором мыши, архивировать файлы и отправлять их на серверы злоумышленников, а также выключать или перезагружать устройство.

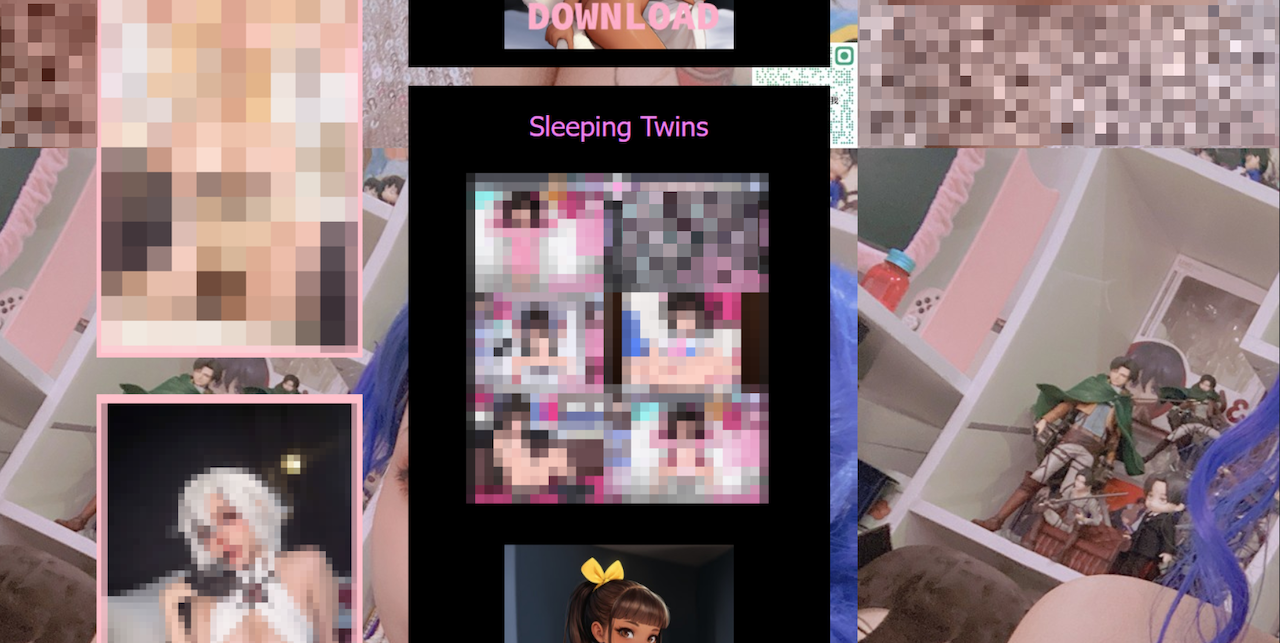
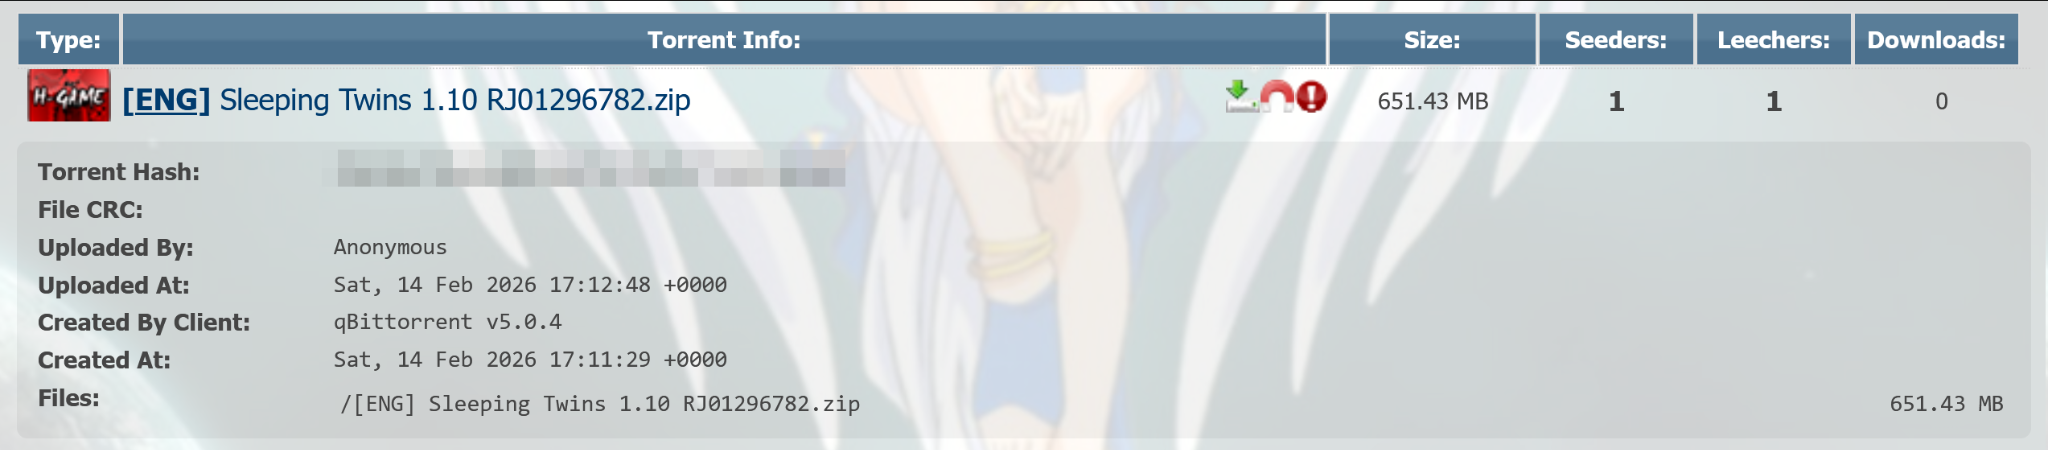
Для распространения кампании использовались сайты со скриншотами игр и ссылками на загрузку через файлообменник PixelDrain, который нередко фигурирует в схемах доставки вредоносных программ. Кроме того, заражённые файлы распространялись через торрент-трекеры.


Исследователи также обнаружили более хитрые варианты заражения. В некоторых случаях вредоносный код был встроен непосредственно в игровые файлы и запускался через модифицированные компоненты игры. В другом случае Argamal маскировался под чит и распространялся через игровой форум.


По словам специалистов Kaspersky, кампания продолжает активно развиваться. Во время наблюдения вредоносная программа регулярно обновлялась, получала новые функции и меняла инфраструктуру управления.

Исследователи также предполагают, что разработчики вредоносной цепочки могут быть испаноговорящими, на это указывают отдельные технические артефакты и комментарии в коде.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru