


Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Игры 18+ с сюрпризом: троян Argamal захватывает компьютеры пользователей

Эксперты Kaspersky GReAT обнаружили новую вредоносную кампанию, в рамках которой злоумышленники распространяют ранее неизвестный троян для удалённого доступа Argamal под видом игр категории 18+. С начала кампании вредоносная программа была обнаружена на устройствах сотен пользователей в разных странах, включая Россию, Бразилию, Германию и Вьетнам.

Причём на Россию пришлось 38% всех зафиксированных заражений. Схема атаки начинается банально: пользователь скачивает архив с игрой с подозрительного сайта или торрент-трекера.

После запуска вместе с игрой на устройство незаметно устанавливается вредоносный модуль. Но самое интересное происходит позже.

В отличие от многих зловредов, Argamal не спешит выдавать своё присутствие. Он может выжидать несколько дней, а затем загружает дополнительный троян, который фактически отдаёт компьютер в руки злоумышленников.

После этого атакующие получают широкие возможности по удалённому управлению системой. Троян умеет делать скриншоты, управлять курсором мыши, архивировать файлы и отправлять их на серверы злоумышленников, а также выключать или перезагружать устройство.

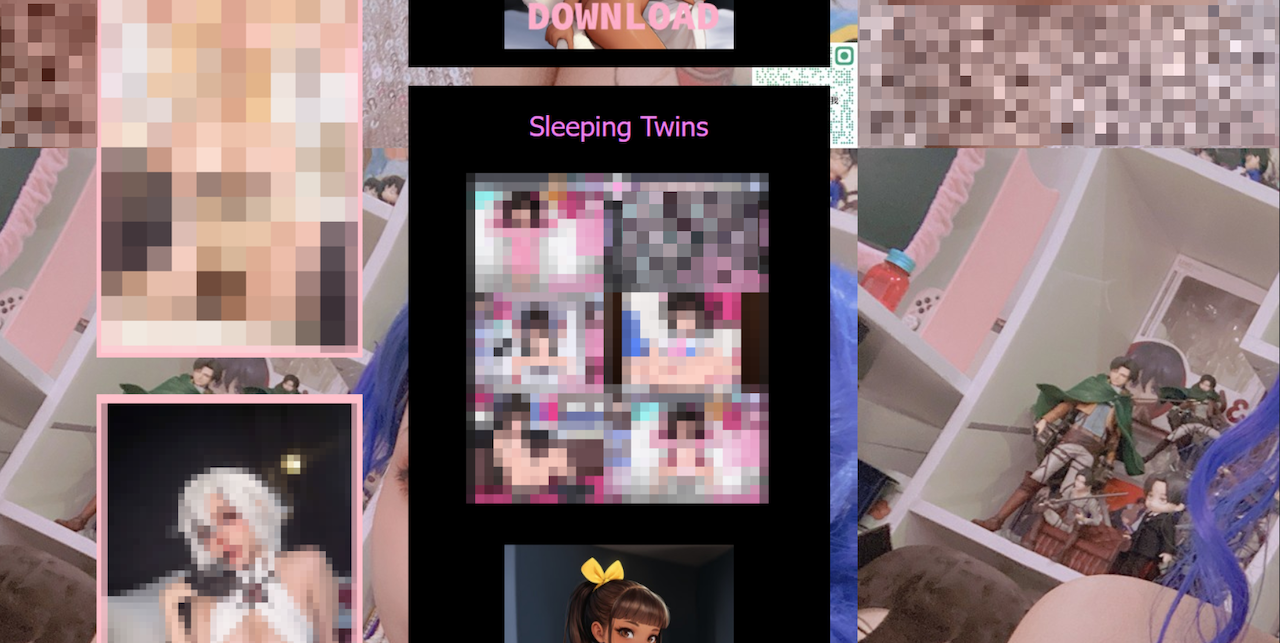
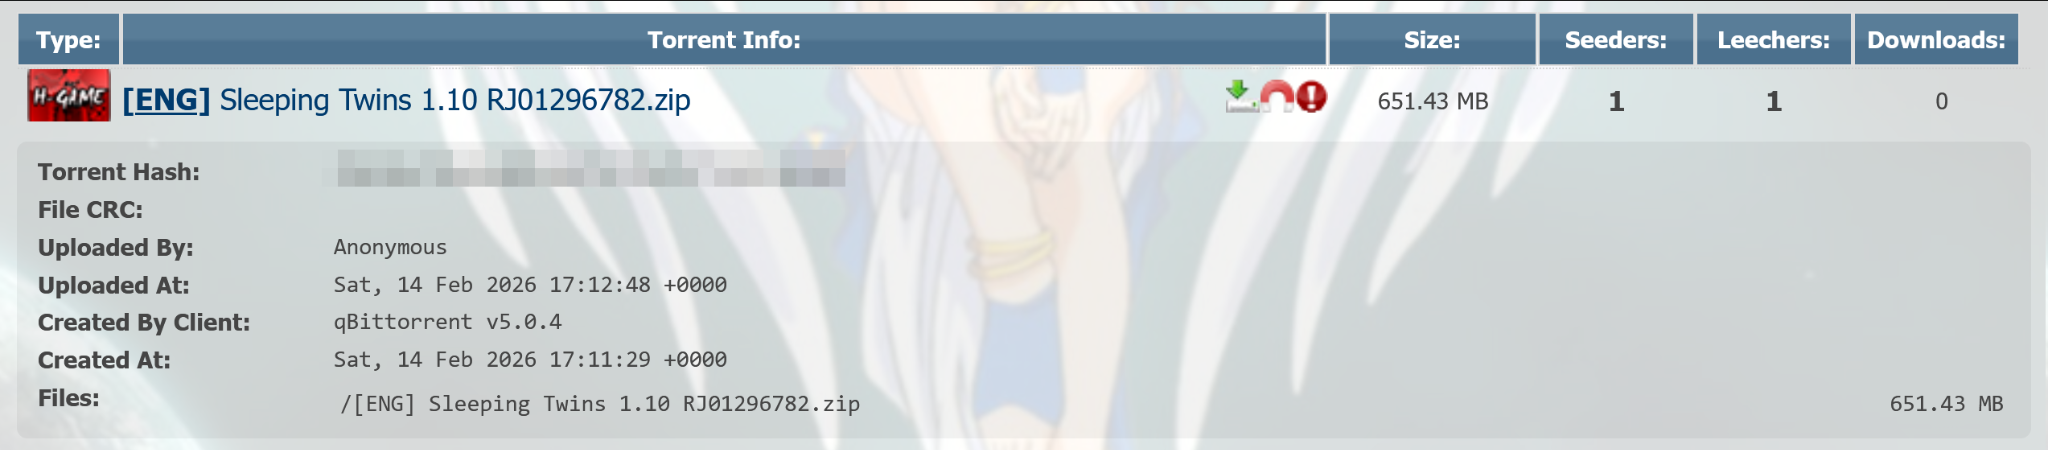
Для распространения кампании использовались сайты со скриншотами игр и ссылками на загрузку через файлообменник PixelDrain, который нередко фигурирует в схемах доставки вредоносных программ. Кроме того, заражённые файлы распространялись через торрент-трекеры.


Исследователи также обнаружили более хитрые варианты заражения. В некоторых случаях вредоносный код был встроен непосредственно в игровые файлы и запускался через модифицированные компоненты игры. В другом случае Argamal маскировался под чит и распространялся через игровой форум.


По словам специалистов Kaspersky, кампания продолжает активно развиваться. Во время наблюдения вредоносная программа регулярно обновлялась, получала новые функции и меняла инфраструктуру управления.

Исследователи также предполагают, что разработчики вредоносной цепочки могут быть испаноговорящими, на это указывают отдельные технические артефакты и комментарии в коде.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru