


Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Пока одни строят замки и добывают алмазы в Minecraft, другие подсовывают игрокам вредоносные моды. Исследователи из McAfee сообщили о масштабной кампании WeedHack, жертвами которой с начала года стали более 116 тысяч устройств по всему миру.

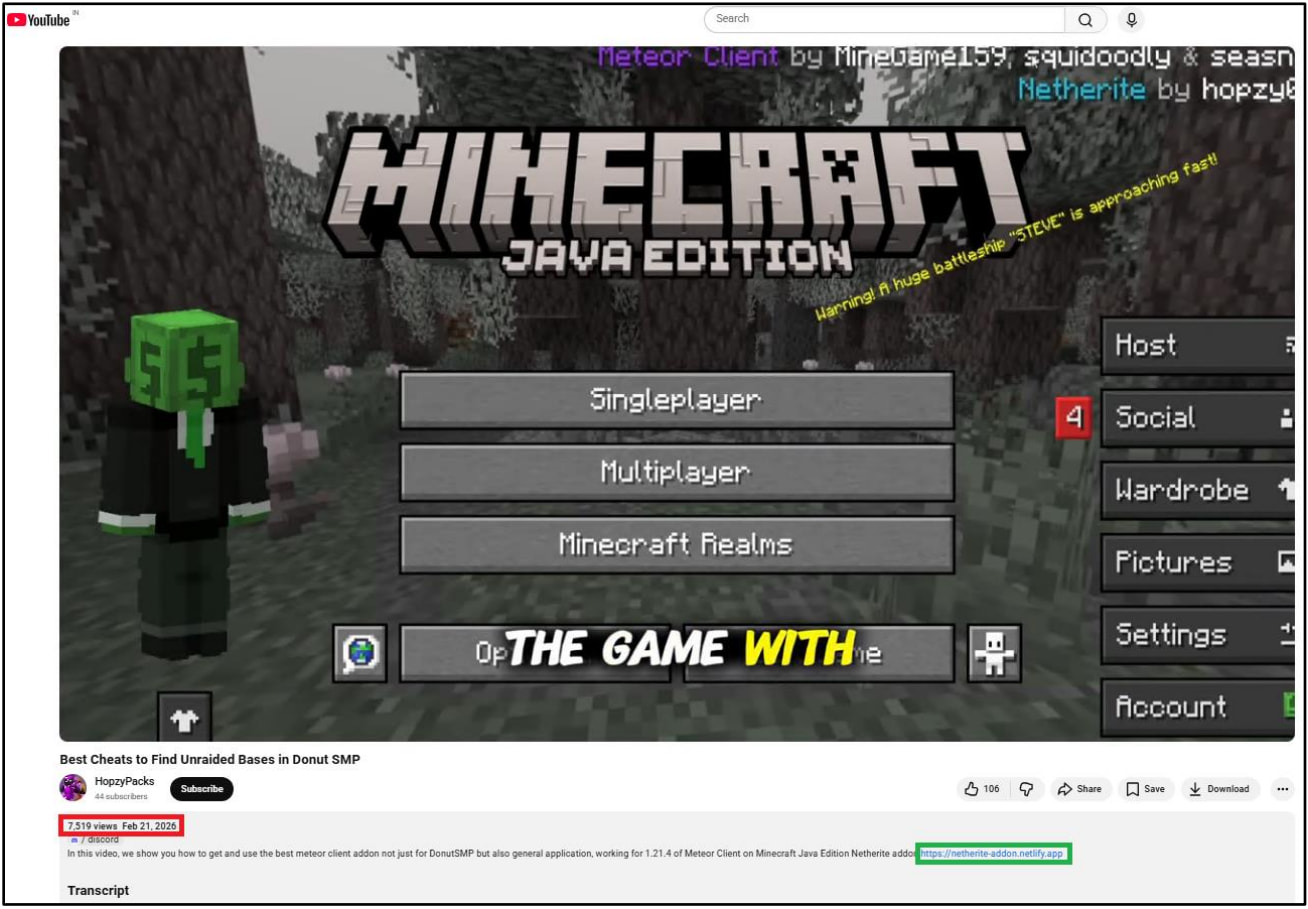
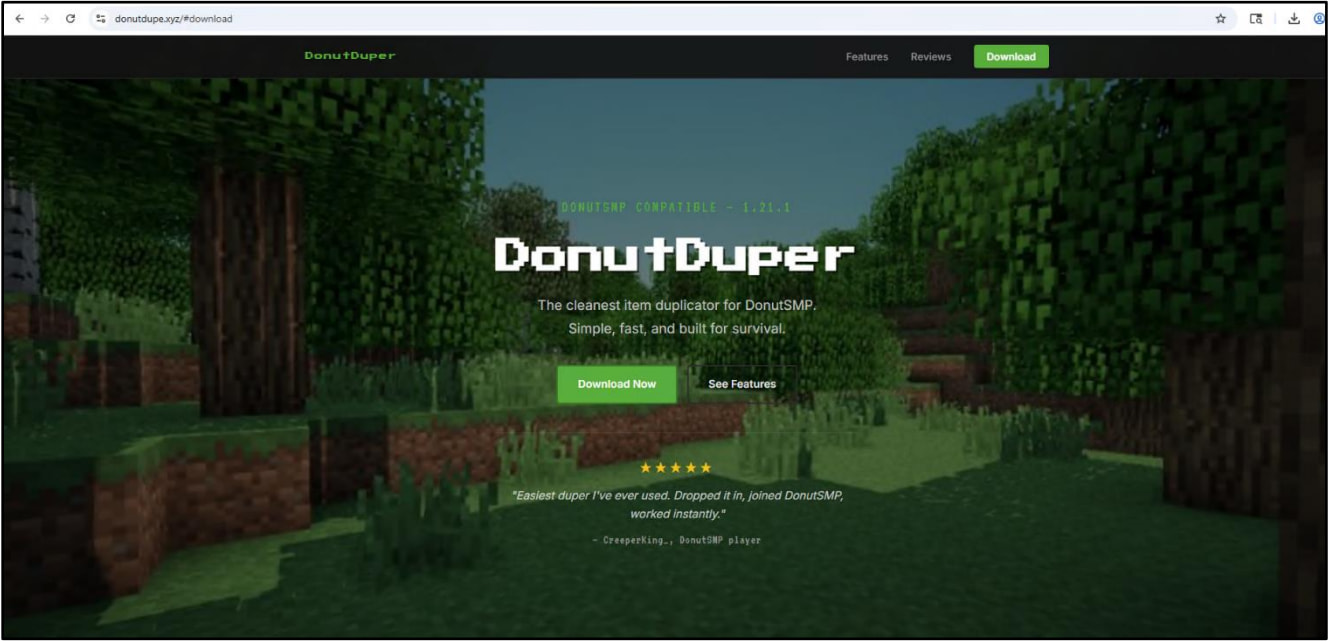
Распространяется зловред через всё, что так любят поклонники Minecraft: моды, читы, клиентские сборки и различные игровые утилиты. Для привлечения жертв злоумышленники активно используют YouTube и SEO-трюки.

Схема проста. Пользователь ищет новый клиент или мод для Minecraft, находит красивое видео с инструкцией или сайт на первых позициях поиска, скачивает JAR-файл и вместе с ним получает инфостилер.

По данным McAfee, злоумышленники создали более 240 вредоносных ссылок и распространили свыше 3800 уникальных заражённых JAR-файлов. Некоторые ролики на YouTube с рекламой таких модов уже набрали тысячи просмотров.


Сам WeedHack работает по модели «вредонос как услуга». Более того, его базовая версия распространяется бесплатно — довольно редкий случай для подобных проектов. После регистрации злоумышленники получают доступ к панели управления с информацией о заражённых компьютерах и украденных данных.


В бесплатной версии зловред ворует игровые сессии Minecraft, сохранённые пароли, cookies из браузеров, данные криптокошельков, а также учётные записи Discord, Steam и Telegram. Дополнительно он умеет делать скриншоты заражённой системы.

За небольшую доплату возможности становятся ещё интереснее. Премиум-версия за 5 долларов в месяц или 24,99 доллара добавляет удалённое управление компьютером, кейлоггер, доступ к веб-камере, удалённую консоль и управление файлами.

По словам исследователей, большинство клиентов WeedHack — подростки и молодые пользователи, которые используют инструменты удалённого доступа для слежки и издевательств над своими жертвами.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru