

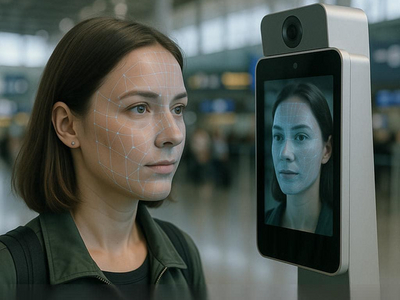

В Шереметьево и Пулково начался эксперимент по посадке с помощью биометрии

В Шереметьево и Пулково начался эксперимент по посадке с помощью биометрии

В Шереметьево и Пулково начался эксперимент по посадке с помощью биометрии

Сегодня в рамках программы «Аэрофлот Шаттл» пассажиры могут пройти идентификацию с помощью биометрии при регистрации, проходе в зону ожидания внутренних вылетов и посадке на рейс. Сдать биометрические данные можно прямо в аэропорту.

Сервис также будет доступен тем, кто передал такие данные заранее, например в офисах банка ВТБ, и разрешил их использование через «Госуслуги» или на сайте авиакомпании.

О тестировании посадки в самолёт с помощью биометрии «Аэрофлот» сообщил ещё в декабре 2025 года. Однако тогда конкретные сроки запуска эксперимента не назывались из-за необходимости согласовать все процедуры. Дату 1 июня 2026 года впервые публично назвал исполняющий обязанности ИТ-директора «Аэрофлота» Денис Попов на конференции ЦИПР-2026 19 мая.

Первыми новым сервисом воспользовались пассажиры, вылетевшие из Пулково, пишет «Фонтанка». Среди них были блогеры Татьяна Соловьёва, Марк Ерёмин и Артём Каширин, сотрудники сервиса «Мигом», участвовавшие в запуске сервиса, а также представители самого аэропорта. Позже об аналогичной возможности сообщил аэропорт Шереметьево.

Эксперимент будут расширять по мере готовности инфраструктуры других аэропортов.

«Сервис находится в высокой степени готовности. Сейчас завершается подготовка инфраструктуры аэропортов к приёму первых пассажиров. При этом каждый сможет самостоятельно решить, как именно пройти на борт — по паспорту или с использованием современных технологий. Применение биометрии исключительно добровольно», — рассказал «Российской газете» заместитель председателя правительства — руководитель аппарата правительства России Дмитрий Григоренко.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru