


WhatsApp вернул на Android полезную фишку с фото контактов

WhatsApp вернул на Android полезную фишку с фото контактов

WhatsApp вернул на Android полезную фишку с фото контактов

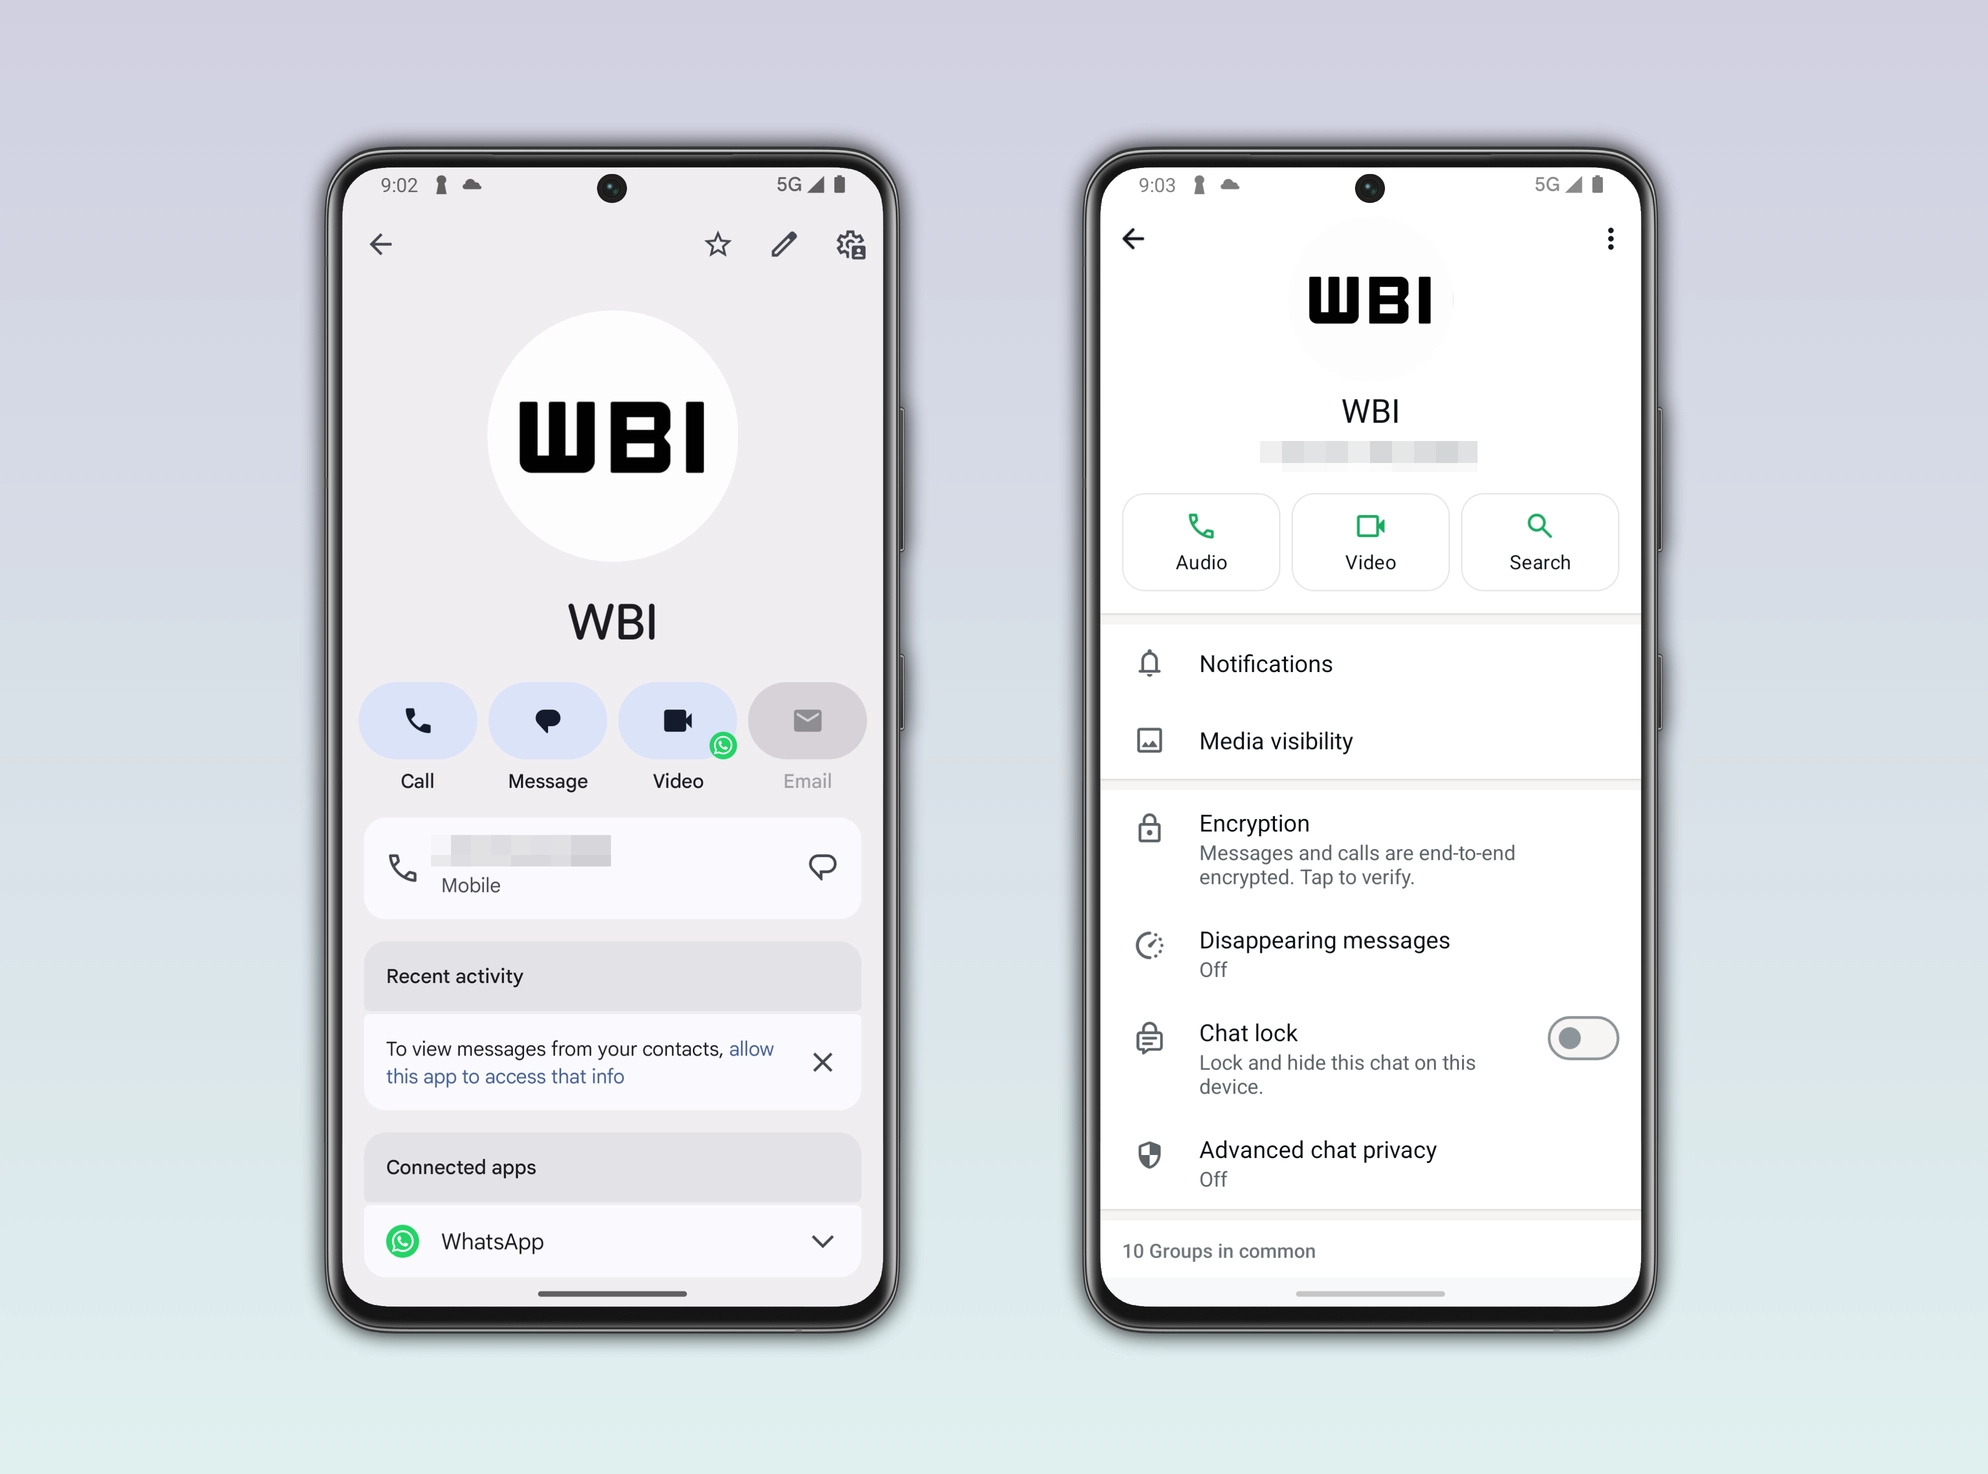
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) наконец-то возвращает в Android-версию функцию, которую сам же когда-то и убрал: теперь мессенджер сможет показывать фото из адресной книги, если у контакта нет аватарки в WhatsApp.

Функция, по данным WABetaInfo, уже начала появляться у части пользователей WhatsApp beta для Android 2.26.21.9. Ранее аналогичную возможность заметили в бета-версии WhatsApp для iOS.

Работает всё просто: если человек не установил фото профиля в WhatsApp или скрыл его настройками приватности, приложение подставит изображение, сохранённое у вас в телефонной книге. Фото будет отображаться в списке чатов и внутри переписки без дополнительных настроек и танцев с меню.


Главное: это не меняет реальную аватарку контакта в WhatsApp. Снимок берётся только из вашей адресной книги и виден только на вашем устройстве. Другие участники чата его не увидят, а сам контакт не узнает, какую картинку вы для него сохранили. Так что если у вас кто-то занесён с мемной фоткой, это останется вашей маленькой локальной тайной.

Интересно, что раньше WhatsApp уже умел подтягивать фотографии из адресной книги, но затем функция пропала по неизвестным причинам.

Пока нововведение доступно только некоторым бета-тестерам Android через Google Play. WhatsApp постепенно расширяет запуск в ближайшие недели, но точных сроков появления функции в стабильной версии пока нет.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru