


WhatsApp вернул на Android полезную фишку с фото контактов

WhatsApp вернул на Android полезную фишку с фото контактов

WhatsApp вернул на Android полезную фишку с фото контактов

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) наконец-то возвращает в Android-версию функцию, которую сам же когда-то и убрал: теперь мессенджер сможет показывать фото из адресной книги, если у контакта нет аватарки в WhatsApp.

Функция, по данным WABetaInfo, уже начала появляться у части пользователей WhatsApp beta для Android 2.26.21.9. Ранее аналогичную возможность заметили в бета-версии WhatsApp для iOS.

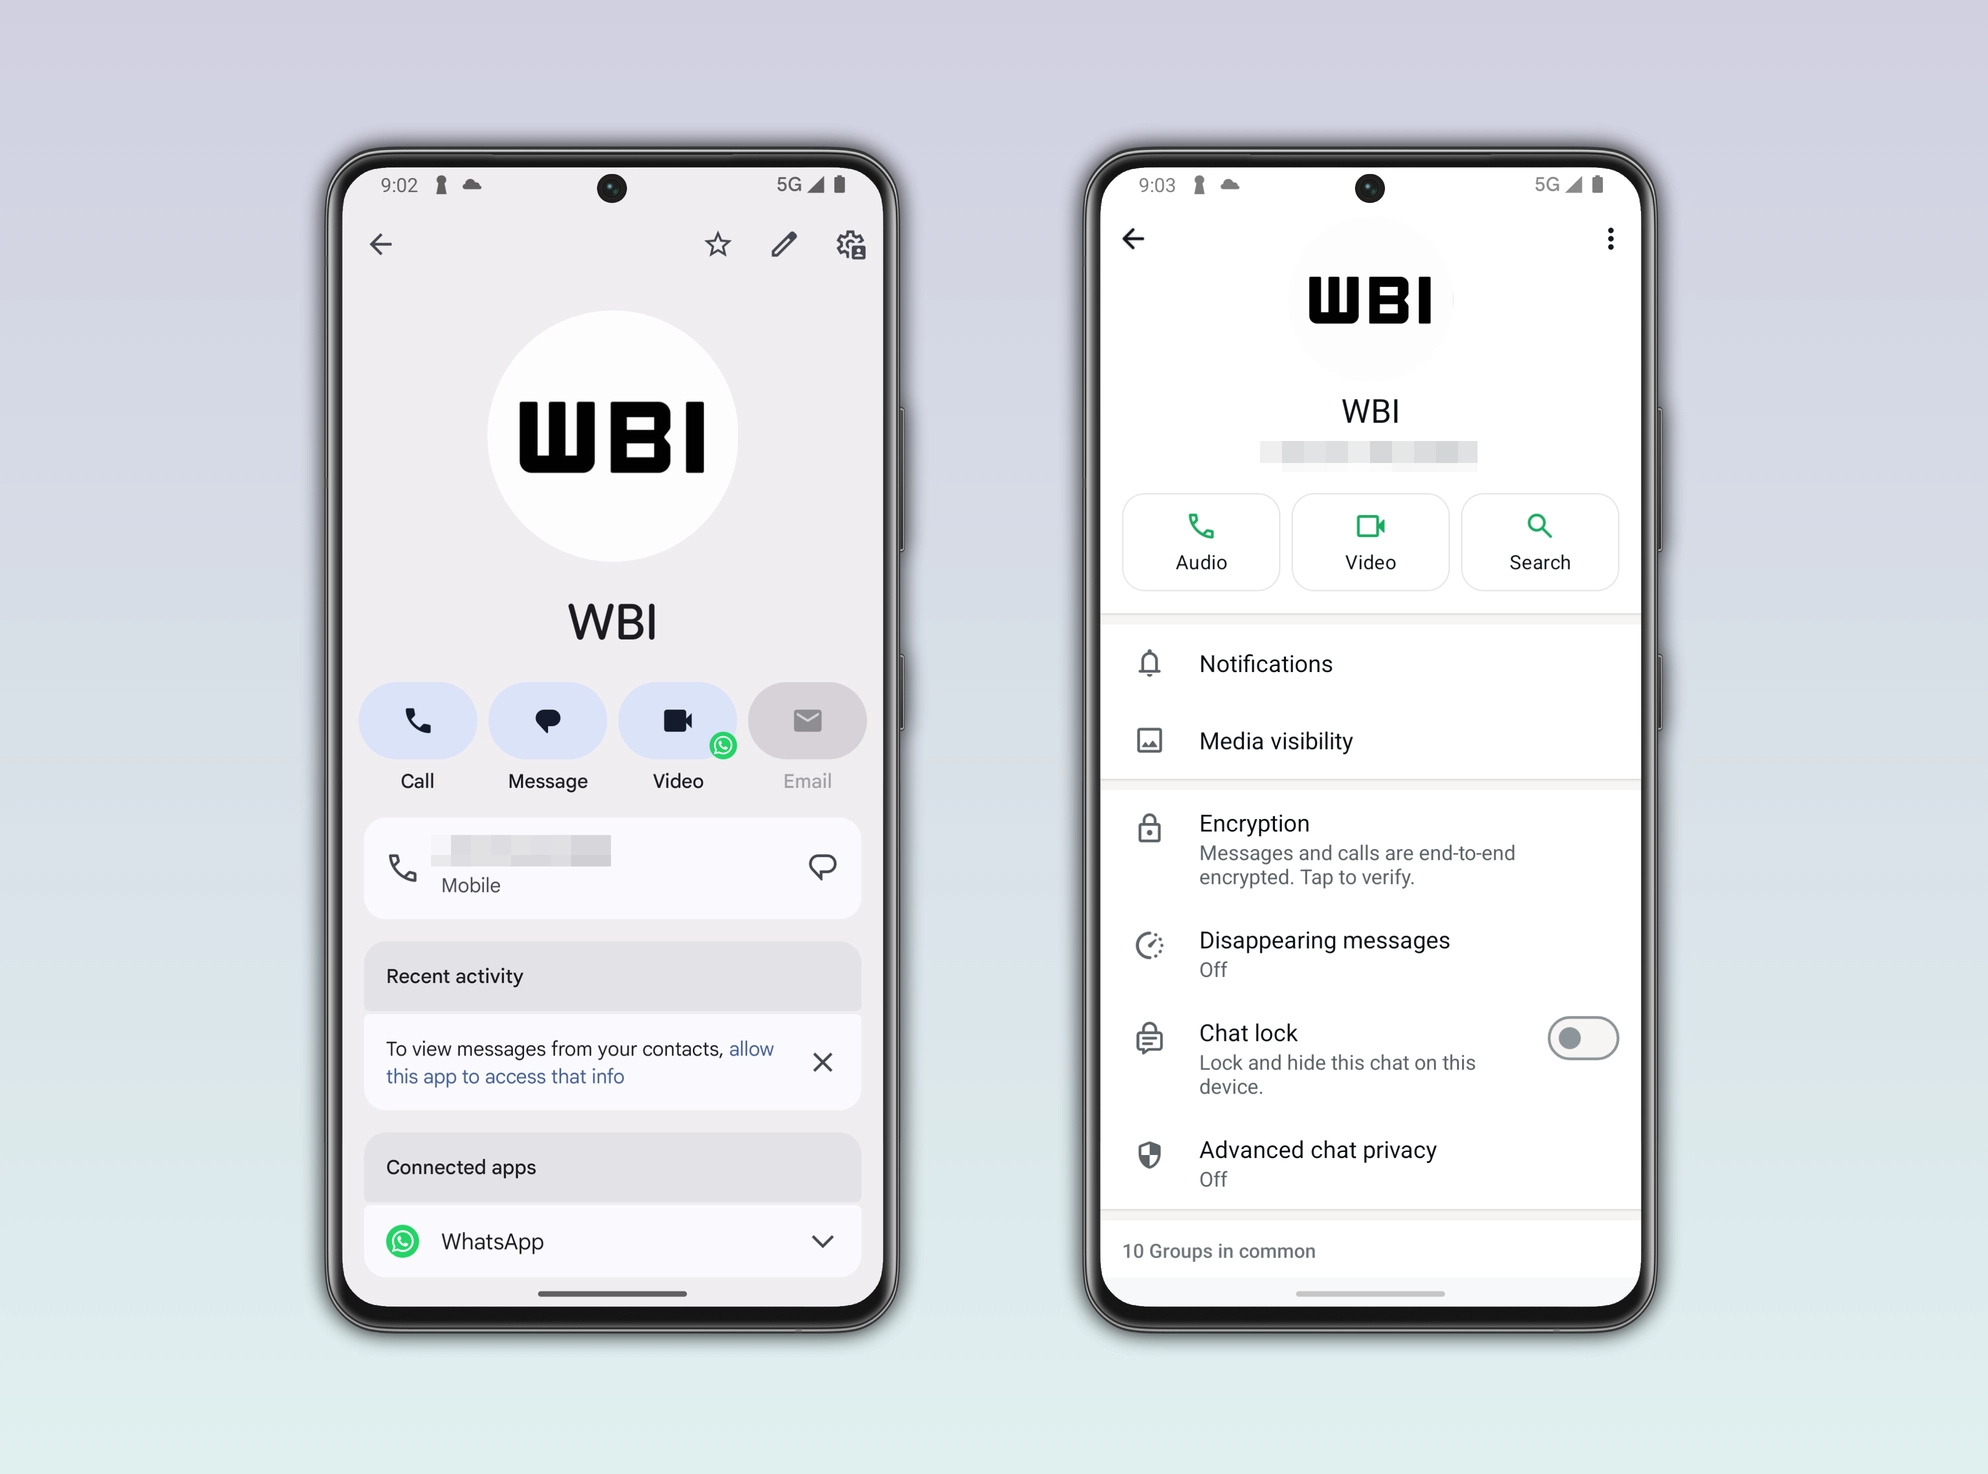
Работает всё просто: если человек не установил фото профиля в WhatsApp или скрыл его настройками приватности, приложение подставит изображение, сохранённое у вас в телефонной книге. Фото будет отображаться в списке чатов и внутри переписки без дополнительных настроек и танцев с меню.


Главное: это не меняет реальную аватарку контакта в WhatsApp. Снимок берётся только из вашей адресной книги и виден только на вашем устройстве. Другие участники чата его не увидят, а сам контакт не узнает, какую картинку вы для него сохранили. Так что если у вас кто-то занесён с мемной фоткой, это останется вашей маленькой локальной тайной.

Интересно, что раньше WhatsApp уже умел подтягивать фотографии из адресной книги, но затем функция пропала по неизвестным причинам.

Пока нововведение доступно только некоторым бета-тестерам Android через Google Play. WhatsApp постепенно расширяет запуск в ближайшие недели, но точных сроков появления функции в стабильной версии пока нет.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru