


UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

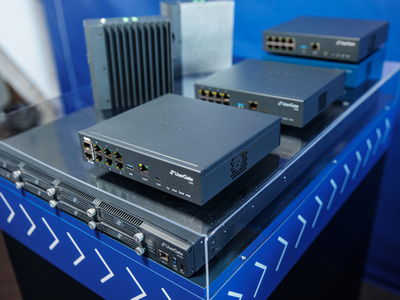
UserGate выпустил первую LTS-версию межсетевого экрана нового поколения UserGate NGFW. Релиз uNGFW 7.5 LTS стал частью обновлённого подхода компании к выпуску версий и контролю качества, который начали менять в 2025 году.

LTS означает Long Term Support — версию с длительной поддержкой. После дополнительного согласования с заказчиками релизу планируют присвоить статус General Deployment. После этого его будут рекомендовать для установки всем клиентам.

Одним из главных изменений в uNGFW 7.5 LTS стал переработанный кластер отказоустойчивости. В режиме Active-Passive теперь можно использовать виртуальные MAC-адреса, что должно упростить сетевую интеграцию и сделать работу кластера стабильнее. Для облачных развертываний добавили отправку служебного трафика в режиме Unicast, в том числе с учётом работы в Yandex Cloud.

Также появились новые инструменты мониторинга. Например, система может проверять доступность сетевых интерфейсов и отслеживать отказ одного из соединений bond-интерфейса на активном узле. Администратор при этом сам определяет, какие интерфейсы считать критичными. Управление кластером вынесли в отдельный раздел веб-интерфейса.

Второй крупный блок изменений касается VPN. В UserGate говорят о росте производительности — на некоторых платформах до двух раз. Также добавлены аутентификация по предварительно согласованному ключу для IKEv2 и поддержка анонсов нескольких сетей в подключениях Site-to-Site на том же протоколе.

Кроме того, релиз поддерживает UserGate Client 7.5 LTS для защищённого удалённого доступа и NAC, DTLS VPN, а интерфейс настройки VPN-подключений переработали.

Ещё одно заметное изменение — автоматический сбор обезличенной телеметрии, но только с согласия заказчика. Она должна помочь разработчикам понимать, какие функции используются чаще, где возникают ошибки и какие сценарии стоит дорабатывать в первую очередь.

В UserGate отмечают, что релиз тестировали участники программы раннего доступа uTechmates. Версия уже включена в сертификат ФСТЭК, а вариант uNGFW 7.5 LTS с ГОСТ VPN проходит сертификацию в ФСБ России.

Параллельно компания выпустила LTS-версии других продуктов экосистемы: UserGate Client 7.5 LTS, UserGate Log Analyzer 7.5 LTS и UserGate Management Center 7.5 LTS. Все они уже доступны для скачивания в личном кабинете UserGate.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru