



В Telegram из APKPure нашли подозрительный сборщик данных

В Telegram из APKPure нашли подозрительный сборщик данных

В Telegram из APKPure нашли подозрительный сборщик данных

Сторонние магазины приложений снова подкинули пользователям повод понервничать. Исследователь Эрик Паркер обнаружил в клиенте Telegram из APKPure подозрительный код, который, судя по всему, занимается совсем не тем, чего ждёшь от мессенджера. Вместо обычной переписки — сбор пользовательских данных и отправка их на сторонний сервер.

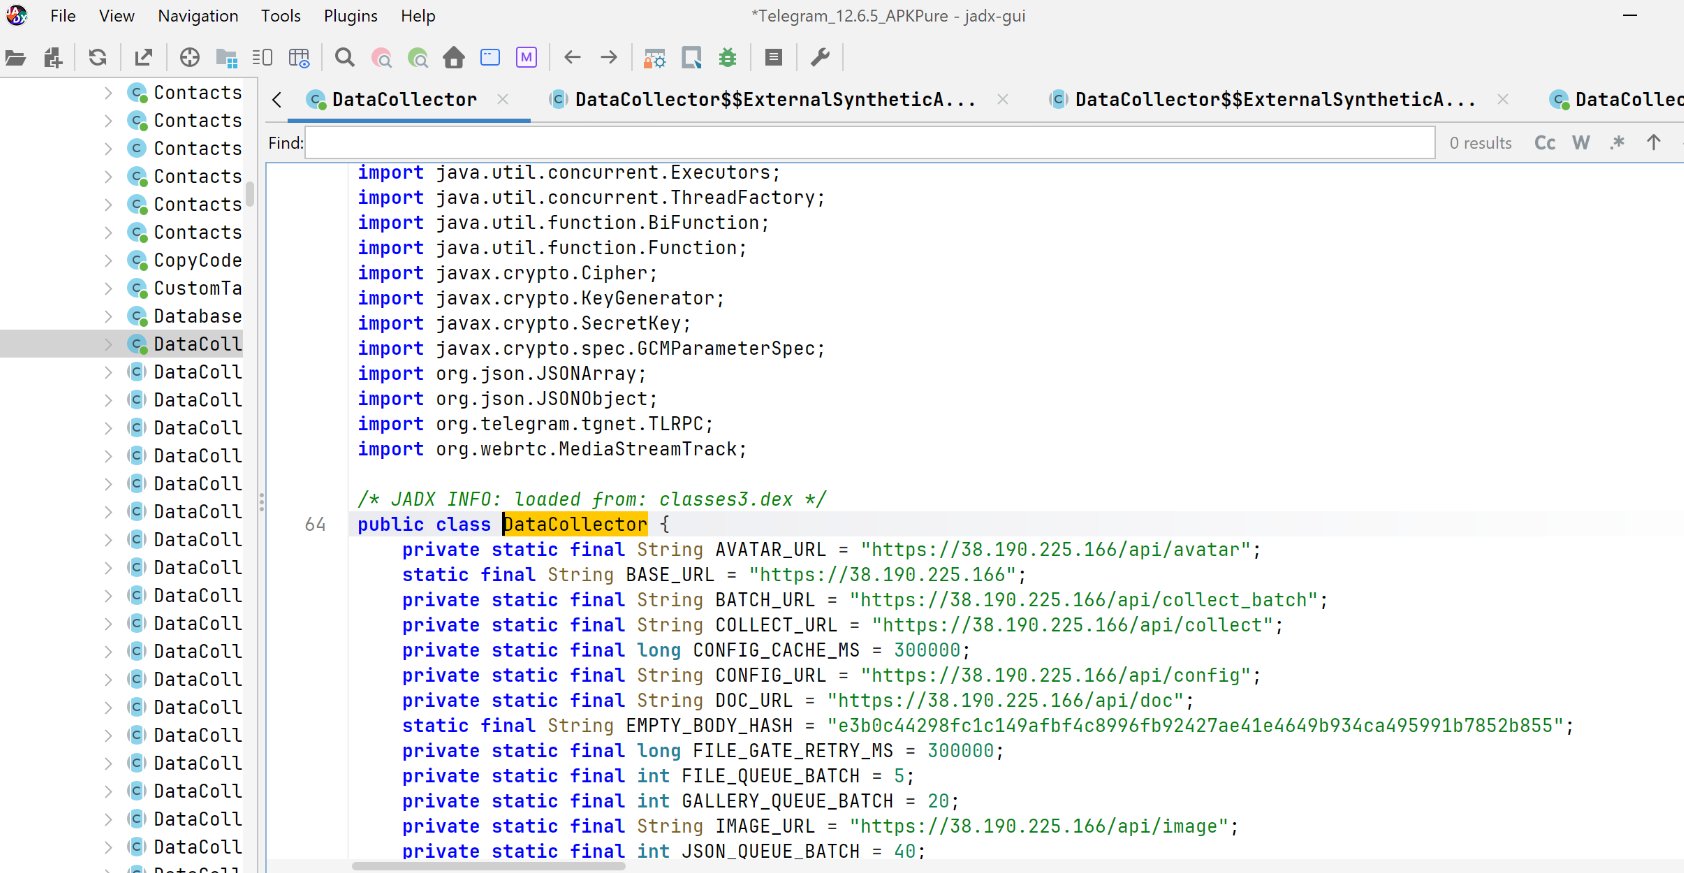
По словам Паркера, во время декомпиляции APK-файла он нашёл в приложении класс DataCollector. В обычной версии Telegram такой логики нет.

Судя по найденному коду, клиент мог отправлять на сторонний сервер номера телефонов, данные профиля, файлы с устройства, фотографии, видео, документы и информацию сим-карты. В коде также был прописан адрес сервера, расположенного в Гонконге.

Самое неприятное — вызовы методов для отправки данных были встроены в рабочие участки приложения и срабатывали при входе в аккаунт. То есть пользователь открывает Telegram, аутентифицируется, а дальше где-то в фоне может стартовать несанкционированная экскурсия по его данным.


Редакция «Кода Дурова» дополнительно проверила сборку и выяснила, что Telegram из APKPure подписан не той цифровой подписью, что официальный клиент с сайта мессенджера. А это уже жирный красный флаг: приложение может выглядеть как Telegram, называться Telegram и даже работать как Telegram, но быть при этом совершенно другой сборкой.

Любопытный момент: при проверке через VirusTotal на сторонний APK среагировал только один антивирус из 56. Вероятно, дело в свежести сборки, защитные решения ещё просто не успели нормально её распознать. При этом Паркер не нашёл подозрительный DataCollector в официальной стабильной версии Telegram.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru