


Автоугонщики с высокотехнологичными устройствами получили до 9 лет

Автоугонщики с высокотехнологичными устройствами получили до 9 лет

Автоугонщики с высокотехнологичными устройствами получили до 9 лет

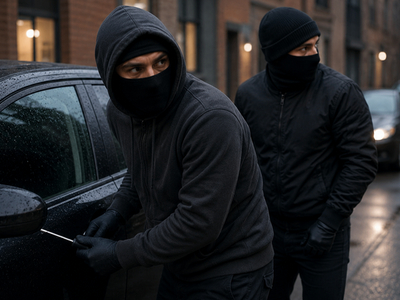
Октябрьский районный суд Иваново вынес приговор трём местным жителям, которых обвиняли в серии краж дорогостоящих автомобилей. В своей деятельности они активно использовали высокотехнологичные устройства для обхода противоугонной защиты. Участники группы получили от 6 до 9 лет лишения свободы.

О завершении судебного процесса над группой автоворов сообщила официальный представитель МВД России Ирина Волк. Преступную деятельность троица вела в течение 2024 года. Выявлено не менее пяти эпизодов.

Злоумышленники специализировались на кражах автомобилей южнокорейского производства. Чаще всего они выбирали машины, оставленные владельцами во дворах. Участники группы использовали продвинутые устройства, которые позволяли открывать двери, блокировать сигнализацию и дистанционно запускать двигатель. Кроме того, автоворы научились блокировать и демонтировать системы мониторинга, предназначенные для отслеживания местоположения автомобиля.

По фактам угонов были возбуждены пять уголовных дел по ч. 4 статьи 158 УК РФ (кража в особо крупном размере). Позднее их объединили в одно производство.

Подозреваемых задержали в ходе оперативно-розыскных мероприятий. При обысках были обнаружены деньги, автомобильные запчасти и устройства, которые злоумышленники использовали для угонов. Также был изъят один из похищенных автомобилей. Остальные машины участники группы успели продать в одном из сопредельных государств.

Октябрьский районный суд Иваново признал злоумышленников виновными и назначил им наказание в виде лишения свободы на срок от 6 до 9 лет. Приговор пока не вступил в законную силу.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru