


Бесплатные сериалы обернулись платной ловушкой в Telegram

Бесплатные сериалы обернулись платной ловушкой в Telegram

Бесплатные сериалы обернулись платной ловушкой в Telegram

Специалисты «Эфшесть/F6» обнаружили новую мошенническую схему в телеграм-каналах, которые раздают нелегальный доступ к новинкам кино, сериалов и шоу. Сначала пользователей заманивают бесплатными сериями, а потом предлагают поучаствовать в аукционе, где якобы можно выиграть деньги. На деле выиграть там можно только опыт, неприятный и платный.

По данным «Эфшесть/F6», схема активизировалась на фоне выхода новых сезонов популярных российских сериалов и телевизионного шоу. Эксперты нашли как минимум три тематических канала, где проводились такие аукционы. У каждого из них было в среднем по 6-7 тыс. подписчиков.

Работает всё через пиратскую воронку. Основной канал публикует ссылки на закрытые каналы с новыми сериями. Доступ туда одобряют по заявкам, потому что нелегальный контент в открытом доступе блокируют быстрее. Аудитория собирается живая и заинтересованная: люди пришли за свежими сериями.


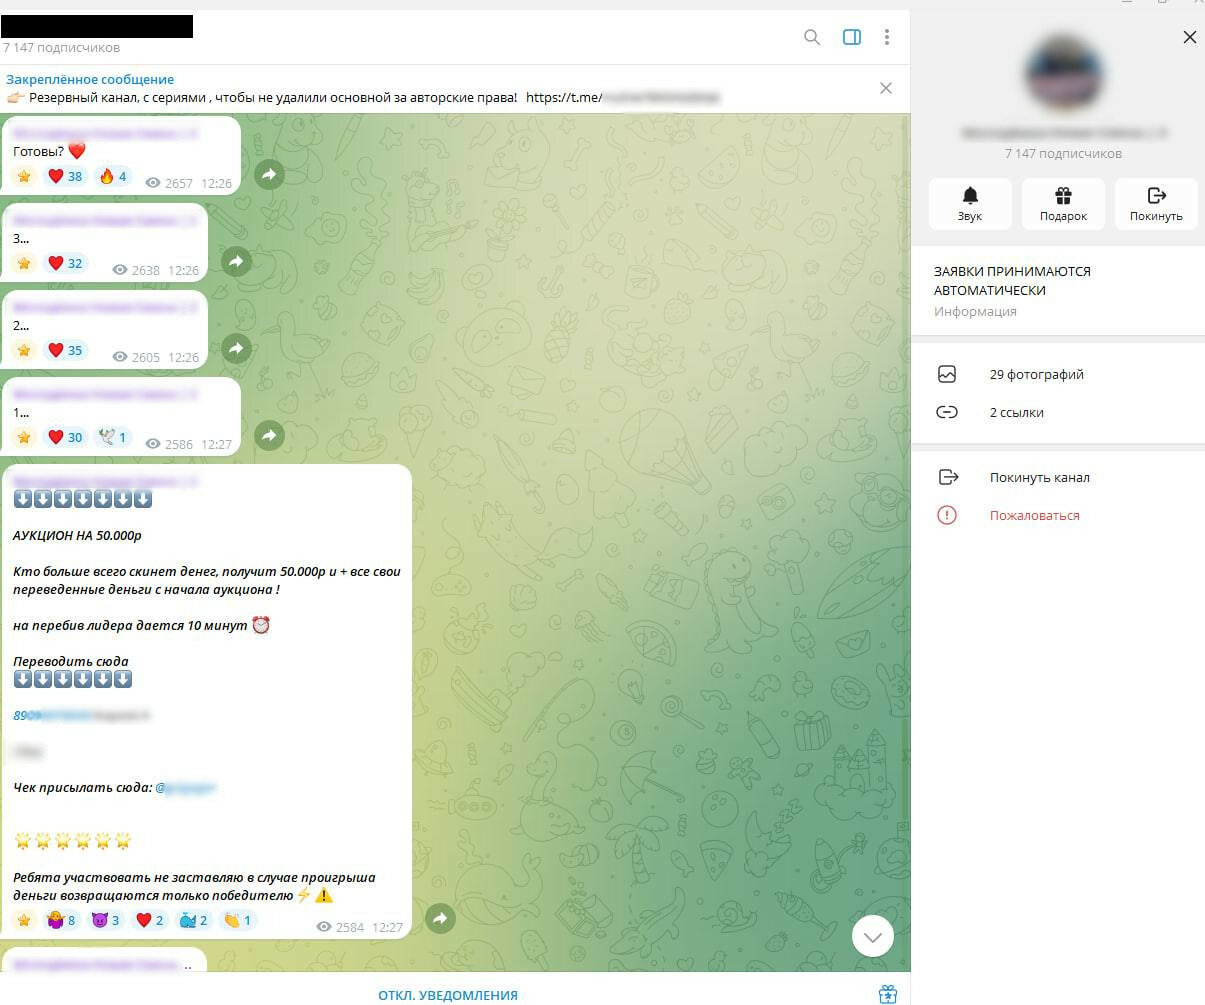
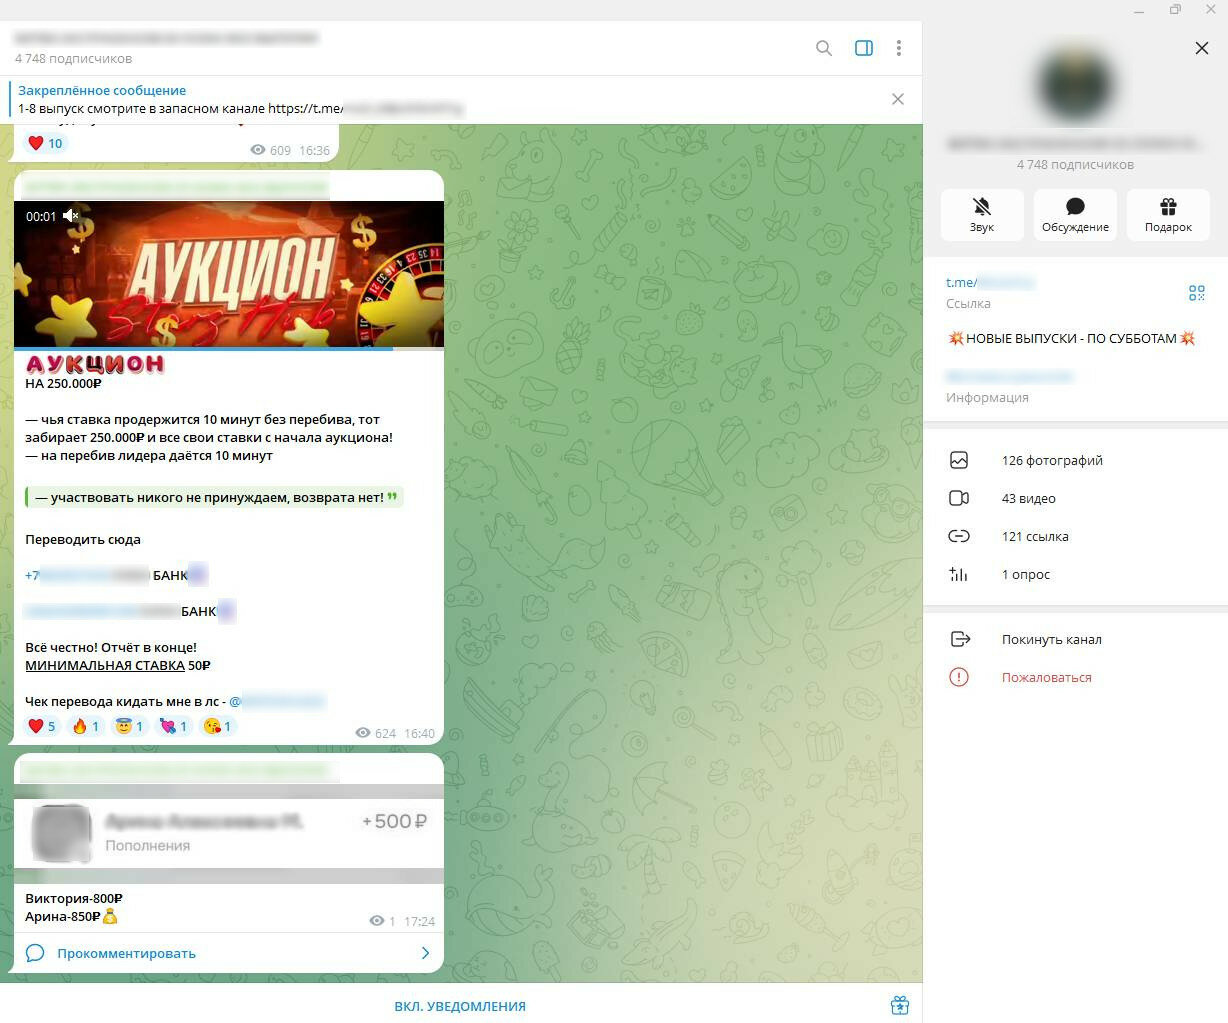
Когда подписчиков становится достаточно, администраторы запускают аукцион. Пользователям предлагают переводить деньги на карту или по номеру телефона. Кто якобы переведёт больше всех, тот получит приз от 45 тыс. до 250 тыс. рублей и возврат всех своих переводов с начала аукциона.


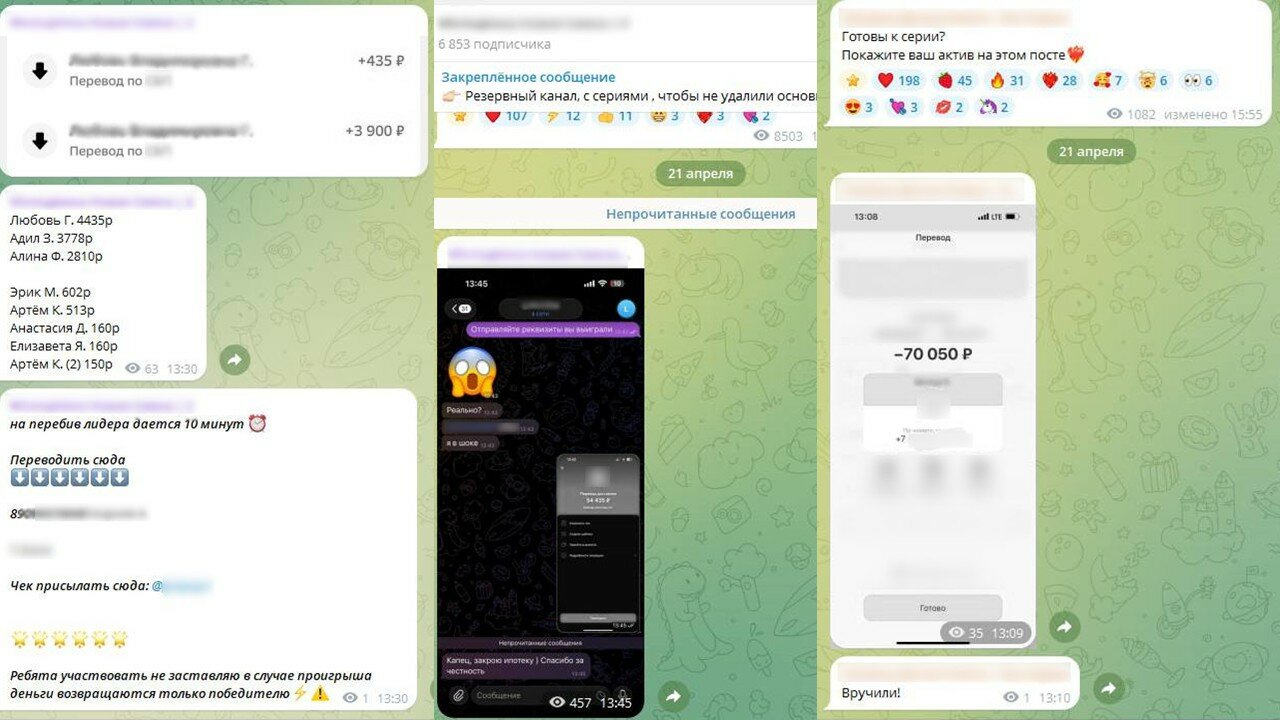
Разумеется, проверить честность такого аттракциона невозможно. В канале публикуют списки участников, суммы переводов и скриншоты банковских квитанций. Но администратор может написать любую сумму, а подделать скриншот — задача школьного уровня.


Чтобы люди не успевали думать, мошенники включают таймер: на то, чтобы перебить ставку, дают 10–15 минут. Потом публикуют якобы переписку с победителем или квитанцию о переводе выигрыша. После завершения аукциона все посты удаляются, и канал снова выглядит как обычная пиратская площадка.

Особенно забавно, что в одном из таких розыгрышей с призом 70 тыс. рублей максимальная ставка, судя по постам канала, составила всего 50 рублей.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru