


Telegram запустил бота для жалоб на интимные фото и дипфейки

Telegram запустил бота для жалоб на интимные фото и дипфейки

Telegram запустил бота для жалоб на интимные фото и дипфейки

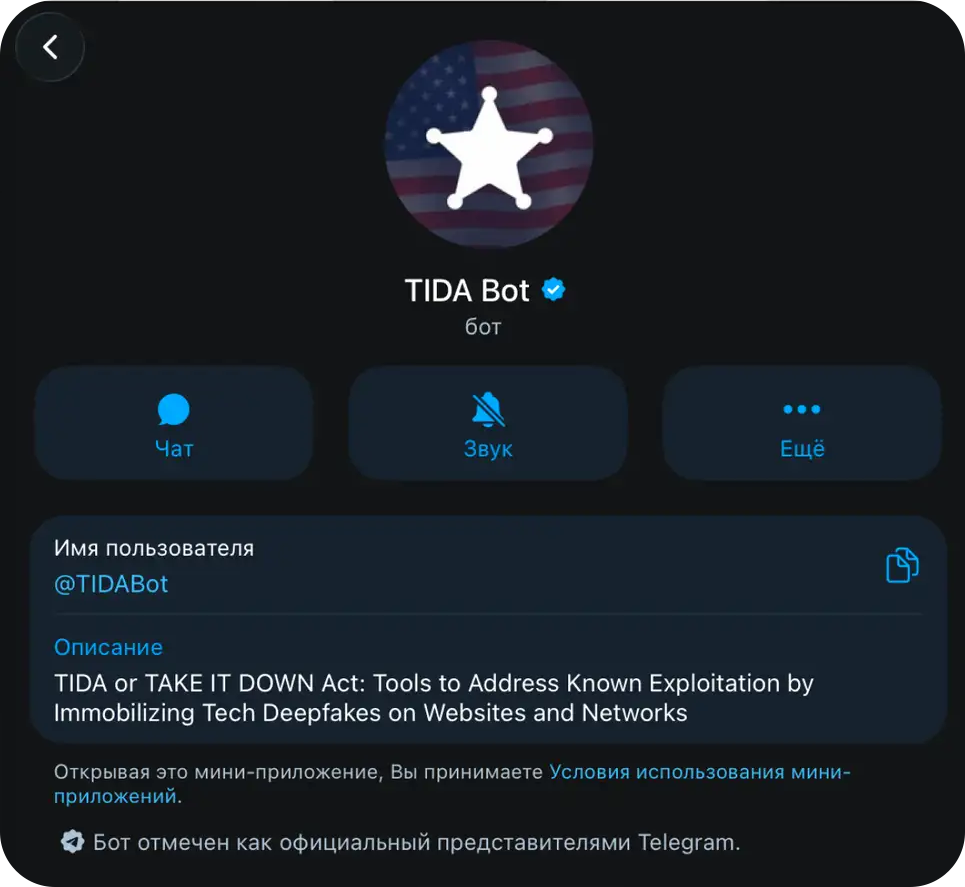
Telegram добавил возможность жаловаться на интимные изображения и видео, опубликованные без согласия человека. Пока функция доступна только пользователям из США. Для этого мессенджер запустил специального бота @TIDABot.

Бот появился не потому, что платформы внезапно решили стать сознательнее, а в рамках исполнения американского закона TAKE IT DOWN Act.

Документ направлен против публикации интимных материалов без согласия, включая дипфейки. Закон подписали в США 19 мая 2025 года, а к маю 2026-го для платформ заработали требования по удалению такого контента.

Если пользователь обнаружит в Telegram интимное изображение или видео с собой, опубликованное без разрешения, он сможет отправить жалобу через бота. Мессенджер должен рассмотреть обращение и удалить соответствующий контент в течение 48 часов.

Источник: Код Дурова


История важная, потому что речь не только о сливах, но и о дипфейках — контенте, который может выглядеть убедительно, даже если человек никогда в нём не участвовал. И это уже не просто токсичный интернет, а инструмент травли, шантажа и репутационных атак.

Главный нюанс: пока механизм работает только для пользователей из США. Будет ли Telegram запускать такие же удобные инструменты для жалоб в других странах, неизвестно. Так что для американцев появился отдельный официальный путь, а всем остальным пока остаётся надеяться, что мессенджер не остановится на географии закона.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru