


На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

Пока технологическая отрасль продолжает жить в режиме оптимизации штата, на рынке появилась профессия, которой, наоборот, резко стало больше. Речь об инженерах внедрения — forward-deployed engineers, или FDE.

По данным Business Insider, именно такие специалисты могут стать одними из самых востребованных в технологическом секторе.

Генеральный директор Box Аарон Леви считает, что FDE будут играть ключевую роль во внедрении искусственного интеллекта в бизнесе.

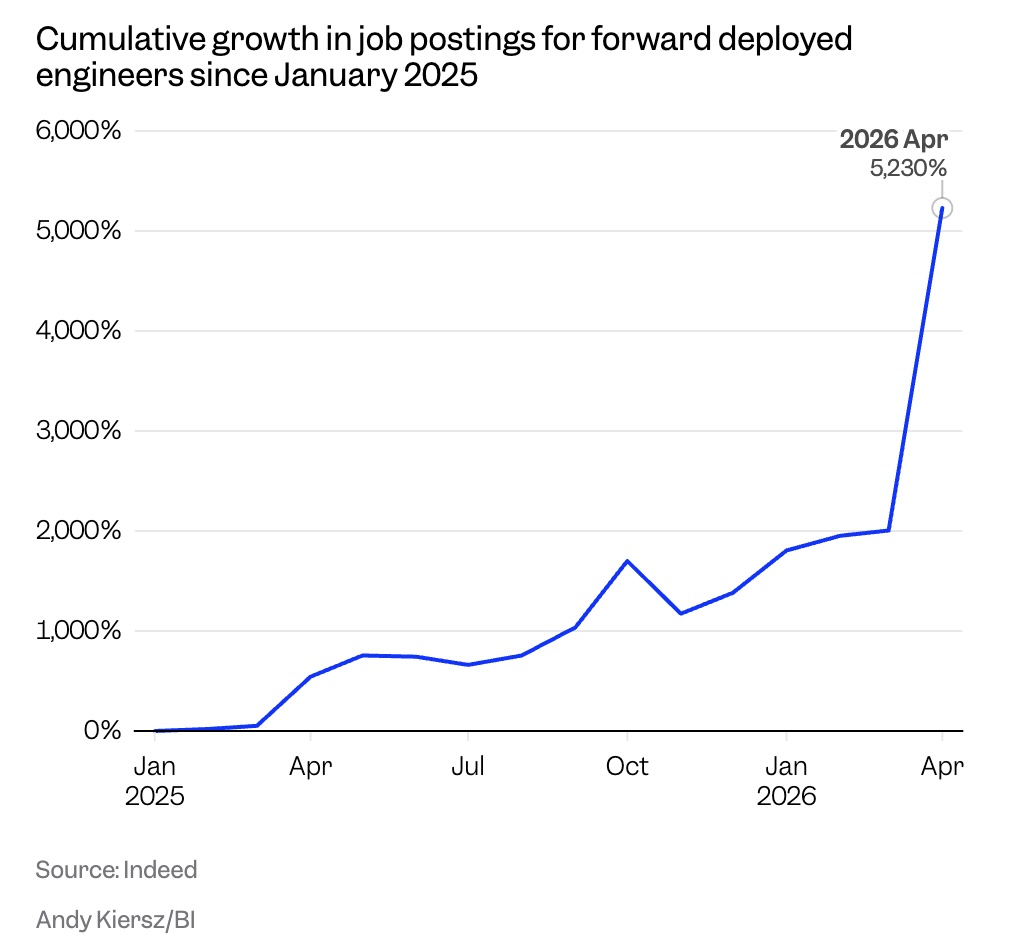
Цифры выглядят бодро: в апреле прошлого года на Indeed было 643 вакансии для инженеров внедрения, а за год их число выросло до более чем 5,3 тыс. Это примерно плюс 729%.


FDE нужны компаниям, чтобы не просто купить ИИ, а реально встроить его в рабочие процессы. Такой специалист приходит к клиенту, разбирается, где у него всё болит, и помогает настроить ИИ-инструменты так, чтобы они не просто красиво смотрелись в презентации, а действительно ускоряли работу.

Формат во многом популяризировала Palantir: её инженеры работали напрямую с клиентами и делали ПО под конкретные задачи. Теперь похожий подход становится особенно востребованным из-за корпоративного ИИ. Anthropic, OpenAI, Palantir, Stripe и Google Cloud уже нанимают таких специалистов или расширяют набор.

Деньги тоже неплохие: по данным Indeed, зарплаты FDE находятся в диапазоне от $170 (12 млн рублей) тыс. до $200 тыс. (14 млн рублей) в год.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru