


На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

На фоне увольнений в ИТ внезапно взлетел спрос на инженеров внедрения ИИ

Пока технологическая отрасль продолжает жить в режиме оптимизации штата, на рынке появилась профессия, которой, наоборот, резко стало больше. Речь об инженерах внедрения — forward-deployed engineers, или FDE.

По данным Business Insider, именно такие специалисты могут стать одними из самых востребованных в технологическом секторе.

Генеральный директор Box Аарон Леви считает, что FDE будут играть ключевую роль во внедрении искусственного интеллекта в бизнесе.

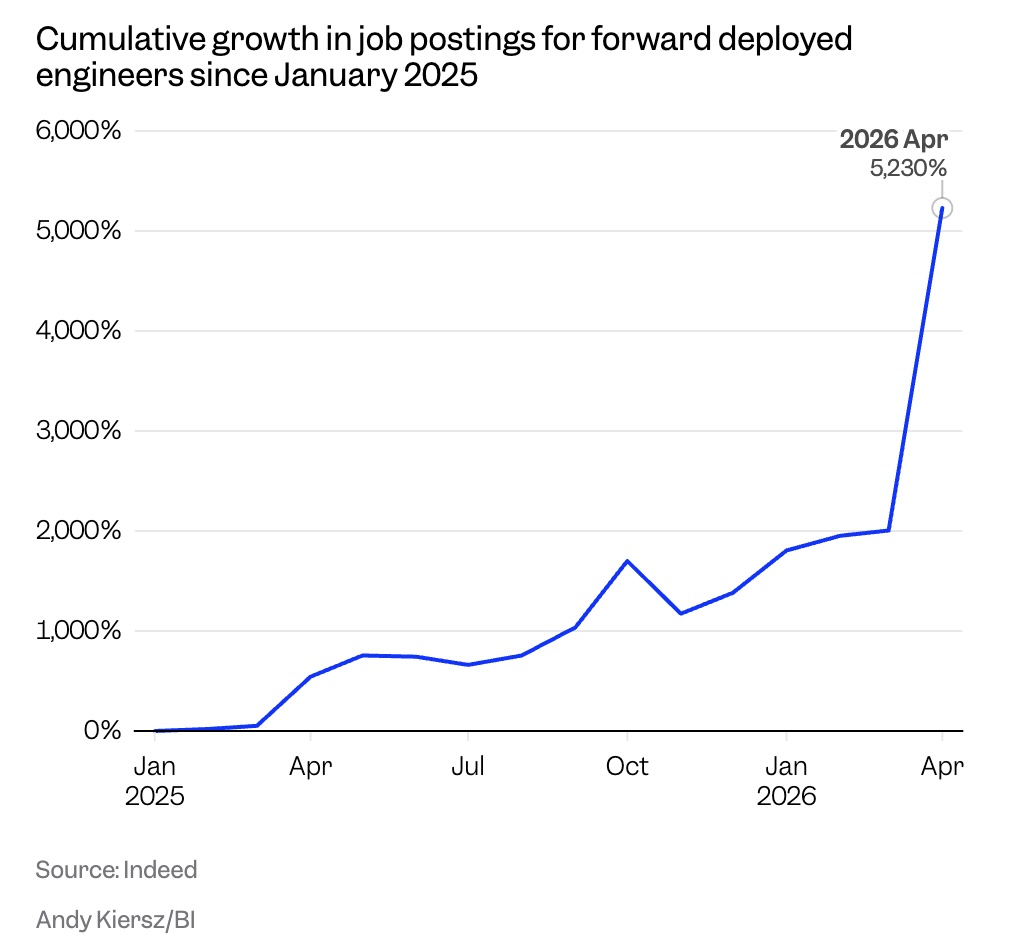
Цифры выглядят бодро: в апреле прошлого года на Indeed было 643 вакансии для инженеров внедрения, а за год их число выросло до более чем 5,3 тыс. Это примерно плюс 729%.


FDE нужны компаниям, чтобы не просто купить ИИ, а реально встроить его в рабочие процессы. Такой специалист приходит к клиенту, разбирается, где у него всё болит, и помогает настроить ИИ-инструменты так, чтобы они не просто красиво смотрелись в презентации, а действительно ускоряли работу.

Формат во многом популяризировала Palantir: её инженеры работали напрямую с клиентами и делали ПО под конкретные задачи. Теперь похожий подход становится особенно востребованным из-за корпоративного ИИ. Anthropic, OpenAI, Palantir, Stripe и Google Cloud уже нанимают таких специалистов или расширяют набор.

Деньги тоже неплохие: по данным Indeed, зарплаты FDE находятся в диапазоне от $170 (12 млн рублей) тыс. до $200 тыс. (14 млн рублей) в год.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru