


Microsoft отказывается от кодов из СМС для личных аккаунтов

Microsoft отказывается от кодов из СМС для личных аккаунтов

Microsoft отказывается от кодов из СМС для личных аккаунтов

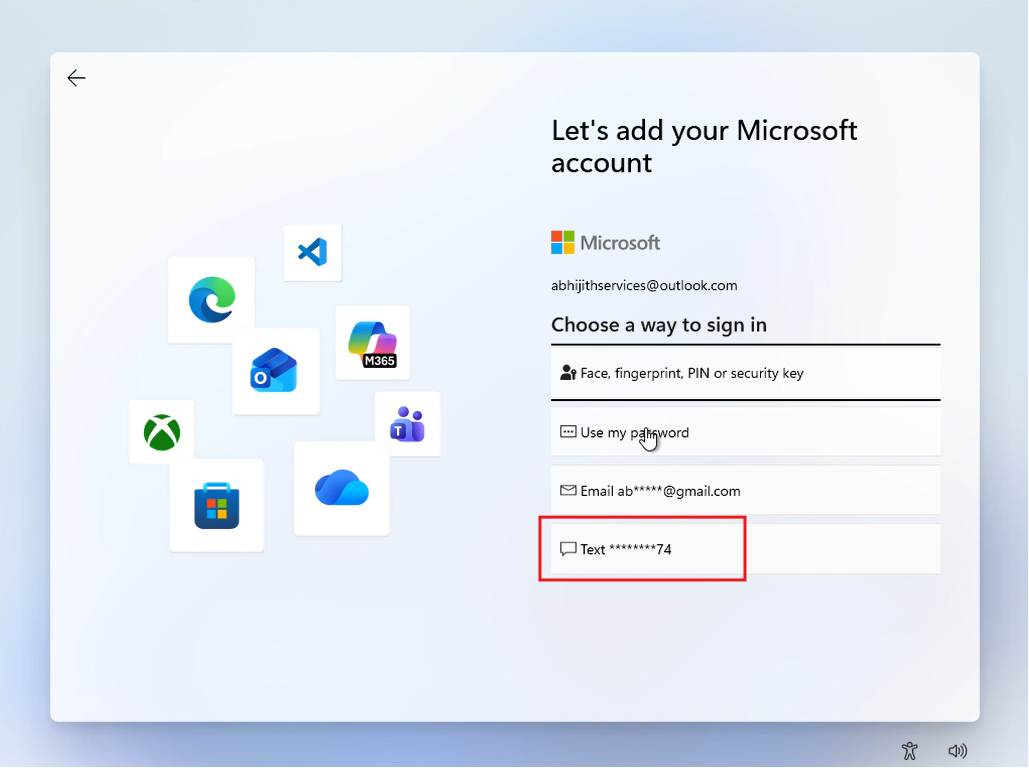
Microsoft решила окончательно распрощаться с СМС-кодами для личных аккаунтов. Компания подтвердила, что будет постепенно выводить текстовые сообщения из сценариев двухфакторной аутентификации и восстановления доступа. Вместо привычных шести цифр пользователям предложат passkeys, приложения-аутентификаторы и резервные адреса электронной почты.

Причина простая: СМС давно перестали быть надёжным способом защиты. Microsoft называет СМС-аутентификацию одним из источников мошенничества.

Коды можно перехватить, а ещё есть сим-свопинг, когда злоумышленник убеждает оператора перенести номер жертвы на своё устройство и начинает получать все одноразовые коды.


Главная ставка теперь делается на беспарольный вход. Passkeys используют криптографическую пару ключей: закрытый ключ остаётся на устройстве, а пользователь подтверждает вход через Windows Hello, отпечаток пальца, распознавание лица или локальный ПИН-код. В теории это куда устойчивее к фишингу, чем пароль или код из СМС.

Но, как обычно, есть нюанс. На бумаге всё выглядит отлично: меньше перехватываемых кодов, меньше фишинга, больше криптографии. На практике часть пользователей может столкнуться с неудобствами.

Например, в виртуальных машинах, тестовых окружениях и других нестандартных сценариях биометрия часто недоступна, аппаратных ключей под рукой нет, а старый добрый СМС-код был тем самым запасным выходом, который просто работал.

Microsoft будет подталкивать владельцев личных аккаунтов к настройке ключей доступа через экран с предложением входить быстрее с помощью лица, отпечатка или ПИН. Также пользователям предложат подтвердить резервный адрес электронной почты.

С точки зрения безопасности Microsoft делает правильный шаг — СМС действительно давно пора отправить на пенсию. Но миллиарды людей привыкли к схеме «пришёл код — ввёл код», и заменить её получится без боли только в одном случае: если новые способы входа будут работать вообще везде.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru