


Microsoft отказывается от кодов из СМС для личных аккаунтов

Microsoft отказывается от кодов из СМС для личных аккаунтов

Microsoft отказывается от кодов из СМС для личных аккаунтов

Microsoft решила окончательно распрощаться с СМС-кодами для личных аккаунтов. Компания подтвердила, что будет постепенно выводить текстовые сообщения из сценариев двухфакторной аутентификации и восстановления доступа. Вместо привычных шести цифр пользователям предложат passkeys, приложения-аутентификаторы и резервные адреса электронной почты.

Причина простая: СМС давно перестали быть надёжным способом защиты. Microsoft называет СМС-аутентификацию одним из источников мошенничества.

Коды можно перехватить, а ещё есть сим-свопинг, когда злоумышленник убеждает оператора перенести номер жертвы на своё устройство и начинает получать все одноразовые коды.


Главная ставка теперь делается на беспарольный вход. Passkeys используют криптографическую пару ключей: закрытый ключ остаётся на устройстве, а пользователь подтверждает вход через Windows Hello, отпечаток пальца, распознавание лица или локальный ПИН-код. В теории это куда устойчивее к фишингу, чем пароль или код из СМС.

Но, как обычно, есть нюанс. На бумаге всё выглядит отлично: меньше перехватываемых кодов, меньше фишинга, больше криптографии. На практике часть пользователей может столкнуться с неудобствами.

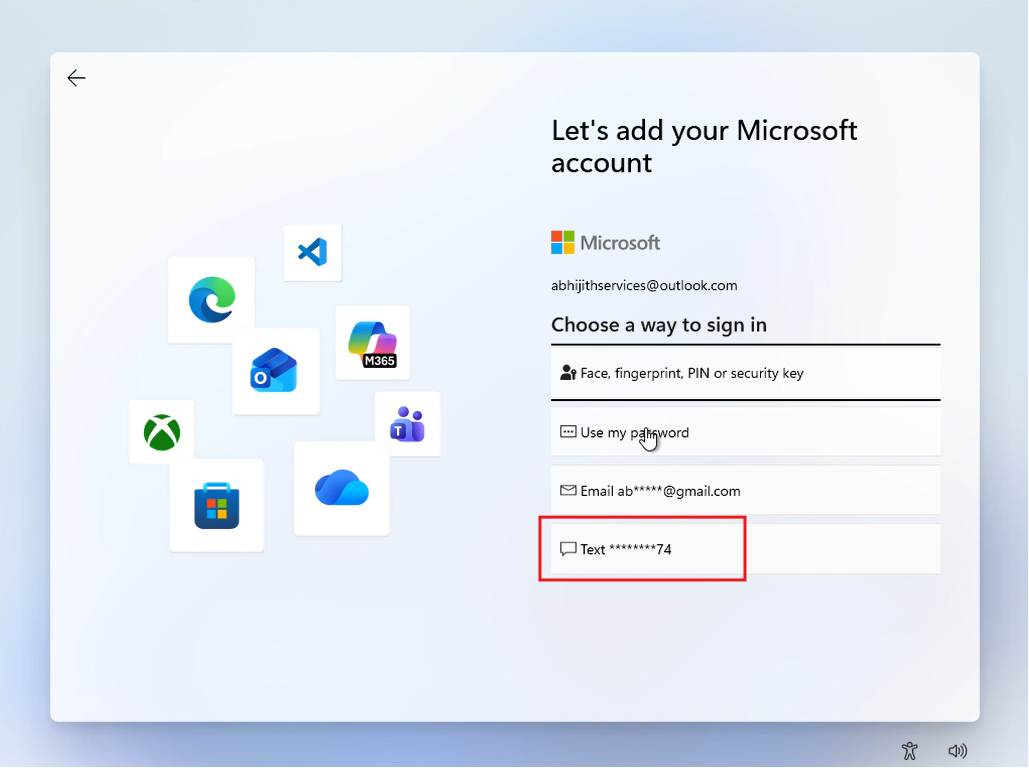
Например, в виртуальных машинах, тестовых окружениях и других нестандартных сценариях биометрия часто недоступна, аппаратных ключей под рукой нет, а старый добрый СМС-код был тем самым запасным выходом, который просто работал.

Microsoft будет подталкивать владельцев личных аккаунтов к настройке ключей доступа через экран с предложением входить быстрее с помощью лица, отпечатка или ПИН. Также пользователям предложат подтвердить резервный адрес электронной почты.

С точки зрения безопасности Microsoft делает правильный шаг — СМС действительно давно пора отправить на пенсию. Но миллиарды людей привыкли к схеме «пришёл код — ввёл код», и заменить её получится без боли только в одном случае: если новые способы входа будут работать вообще везде.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru