


WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) решил добавить к исчезающим сообщениям ещё один режим: теперь они смогут пропадать не просто через 24 часа, 7 дней или 90 дней, а после того, как получатель их прочитает. Функция появилась в бета-версии WhatsApp для iOS.

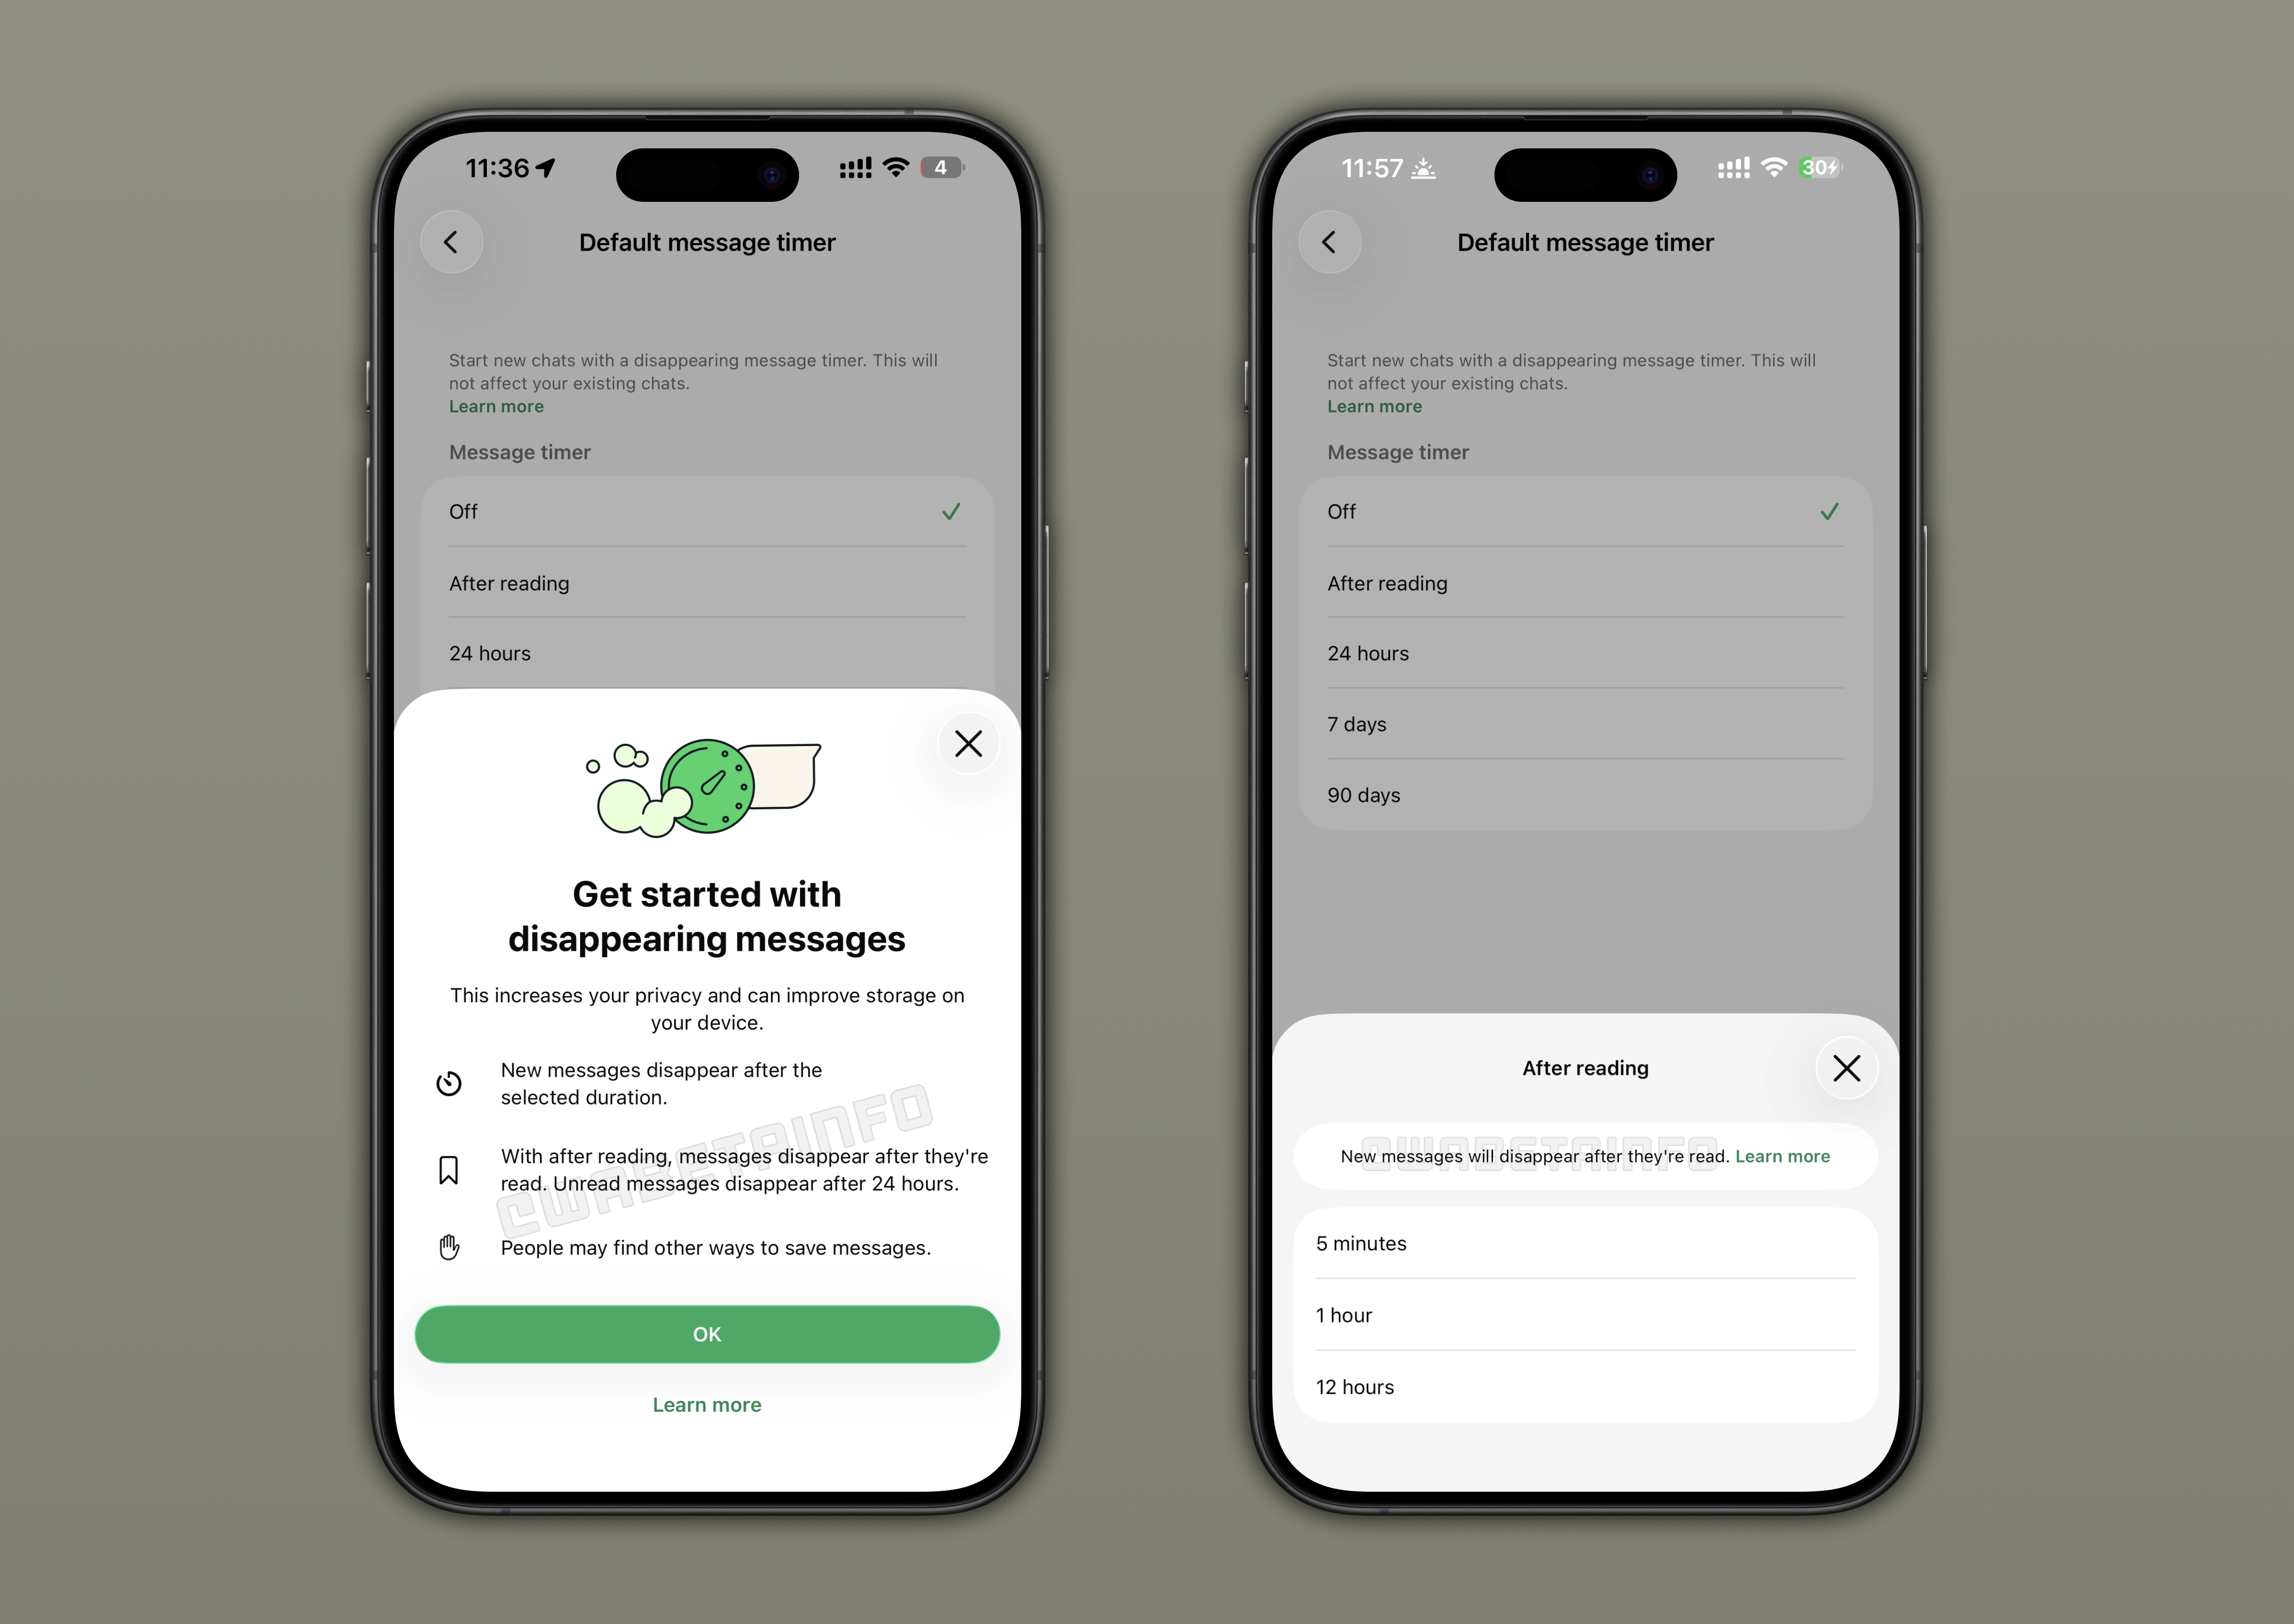
Новая опция называется After reading. Смысл простой: отправитель включает исчезающие сообщения и выбирает, через сколько они должны удалиться после прочтения.

Согласно WABetaInfo, доступны три варианта: 5 минут, 1 час или 12 часов. Сообщение не просто тихо лежит в чате до конца стандартного таймера, а запускает отдельный обратный отсчёт после того, как его реально открыли.


Но есть нюанс: если получатель вообще не прочитает сообщение, оно всё равно исчезнет через 24 часа.

Работает это так: например, пользователь отправляет сообщение с таймером «5 минут после прочтения». У отправителя оно удалится через 5 минут после отправки. У получателя же сообщение останется доступным, пока он его не откроет. Как только открыл — пошёл отсчёт. Через 5 минут сообщение исчезнет и у получателя.

Функцию можно активировать отдельно для конкретных чатов, а не сразу для всех переписок.

Пока режим доступен только части бета-тестировщиков на iOS. В ближайшие недели WhatsApp планирует расширить тестирование. До стабильной версии функция, скорее всего, доберётся позже; если, конечно, тестировщики не найдут в ней что-нибудь слишком весёлое.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru