


BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

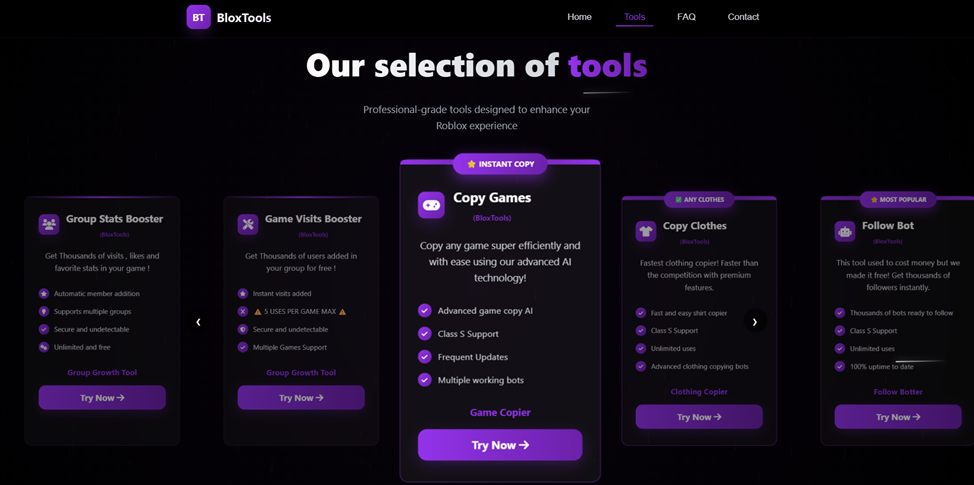
Специалисты Центра кибербезопасности «Эфшесть/F6» обнаружили новую фишинговую схему для угона учётных записей Roblox. Мошенники продвигают через короткие видео в TikTok сайты под выдуманным брендом BloxTools и обещают геймерам всё сразу: бесплатные робуксы, копирование игр, копирование одежды, хак аккаунтов и прочую магию.

На деле кнопка ведёт не к халяве, а к потере аккаунта. Схема рассчитана прежде всего на неопытных пользователей и детей.

Roblox остаётся популярным у аудитории 10-14 лет, а значит, мошенники бьют туда, где обещание бесплатной валюты и секретного инструмента работает особенно хорошо. Всё выглядит как типичный игровой лайфхак: сайт, красивые кнопки, «ИИ-технологии», «100% безопасно», «без логина», «без банов».


Дальше пользователю предлагают открыть Roblox, зайти в инструменты разработчика браузера, скопировать сетевой запрос как PowerShell или cURL и вставить получившийся код на сайт BloxTools. Объясняют это как работу с неким «player file». Но никакой это не player file. Внутри такого кода может находиться сессионная cookie .ROBLOSECURITY, которая позволяет зайти в аккаунт без пароля и даже без прохождения двухфакторной аутентификации.

Жертве фактически дают инструкцию, как взломать саму себя. Не нужно устанавливать троян, скачивать чит или вводить пароль на фейковой странице. Достаточно руками скопировать живую сессию и отдать её злоумышленникам.

После этого аккаунт можно продать, разобрать на игровые предметы, использовать для рассылки новых фишинговых ссылок или попытаться через ребёнка добраться до денег родителей.

По обращению CERT «Эфшесть/F6» уже заблокированы пять фишинговых сайтов, задействованных в этой схеме. Но расслабляться рано: такие площадки легко клонируются и переезжают на новые домены. Сегодня один BloxTools умер, завтра появятся ещё три «супербезопасных генератора робуксов».

В «Эфшесть/F6» подчёркивают: BloxTools не взламывает Roblox и не копирует игры. Это обычный фишинг с перехватом сессии, только упакованный под модный инструмент для геймеров. Главная рекомендация простая: никогда не копировать код из DevTools и не вставлять его на сторонних сайтах.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru