


BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

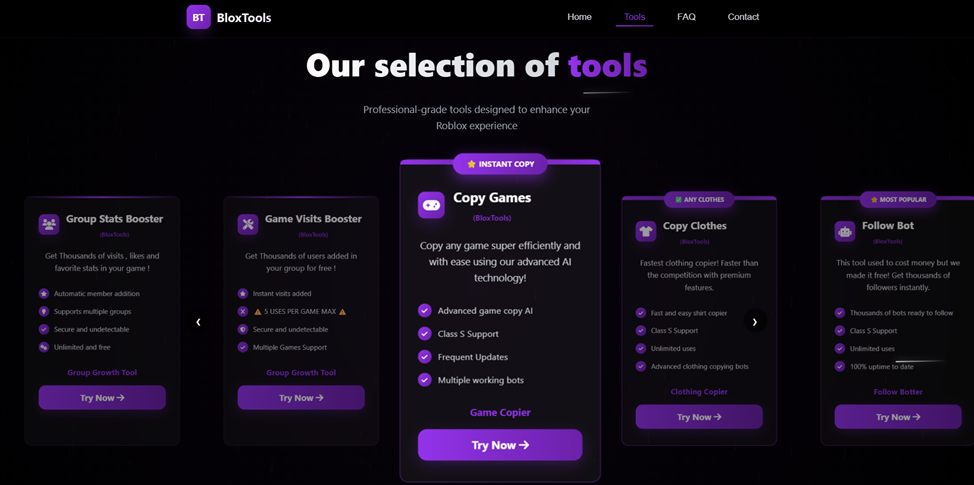
Специалисты Центра кибербезопасности «Эфшесть/F6» обнаружили новую фишинговую схему для угона учётных записей Roblox. Мошенники продвигают через короткие видео в TikTok сайты под выдуманным брендом BloxTools и обещают геймерам всё сразу: бесплатные робуксы, копирование игр, копирование одежды, хак аккаунтов и прочую магию.

На деле кнопка ведёт не к халяве, а к потере аккаунта. Схема рассчитана прежде всего на неопытных пользователей и детей.

Roblox остаётся популярным у аудитории 10-14 лет, а значит, мошенники бьют туда, где обещание бесплатной валюты и секретного инструмента работает особенно хорошо. Всё выглядит как типичный игровой лайфхак: сайт, красивые кнопки, «ИИ-технологии», «100% безопасно», «без логина», «без банов».


Дальше пользователю предлагают открыть Roblox, зайти в инструменты разработчика браузера, скопировать сетевой запрос как PowerShell или cURL и вставить получившийся код на сайт BloxTools. Объясняют это как работу с неким «player file». Но никакой это не player file. Внутри такого кода может находиться сессионная cookie .ROBLOSECURITY, которая позволяет зайти в аккаунт без пароля и даже без прохождения двухфакторной аутентификации.

Жертве фактически дают инструкцию, как взломать саму себя. Не нужно устанавливать троян, скачивать чит или вводить пароль на фейковой странице. Достаточно руками скопировать живую сессию и отдать её злоумышленникам.

После этого аккаунт можно продать, разобрать на игровые предметы, использовать для рассылки новых фишинговых ссылок или попытаться через ребёнка добраться до денег родителей.

По обращению CERT «Эфшесть/F6» уже заблокированы пять фишинговых сайтов, задействованных в этой схеме. Но расслабляться рано: такие площадки легко клонируются и переезжают на новые домены. Сегодня один BloxTools умер, завтра появятся ещё три «супербезопасных генератора робуксов».

В «Эфшесть/F6» подчёркивают: BloxTools не взламывает Roblox и не копирует игры. Это обычный фишинг с перехватом сессии, только упакованный под модный инструмент для геймеров. Главная рекомендация простая: никогда не копировать код из DevTools и не вставлять его на сторонних сайтах.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru