


Windows 11 получит турборежим для быстрого запуска приложений

Windows 11 получит турборежим для быстрого запуска приложений

Windows 11 получит турборежим для быстрого запуска приложений

Windows 11 может стать заметно шустрее уже в июне 2026 года. Microsoft готовит крупное обновление производительности с функцией Low Latency Profile, которая должна ускорить запуск приложений и основные элементы системы: меню «Пуск», поиск и центр уведомлений.

Суть функции простая: когда пользователь открывает приложение или вызывает важный системный элемент, Windows на короткое время разгоняет частоту процессора.

Обычно речь идёт о всплеске на одну–три секунды. Приложение открывается быстрее, интерфейс меньше думает, а процессор затем возвращается в спокойный режим.


Нововведение уже появилось в сборке Windows 11 Build 26200.8514. В описании Microsoft не использует название Low Latency Profile, но прямо говорит об ускорении запуска приложений и ключевых элементов оболочки. Это означает, что до массового релиза осталось совсем немного.

Ожидается, что самые нетерпеливые пользователи смогут получить обновление уже с опциональным патчем в конце мая 2026 года. Для остальных функция должна приехать автоматически в рамках обязательного июньского набора патчей.

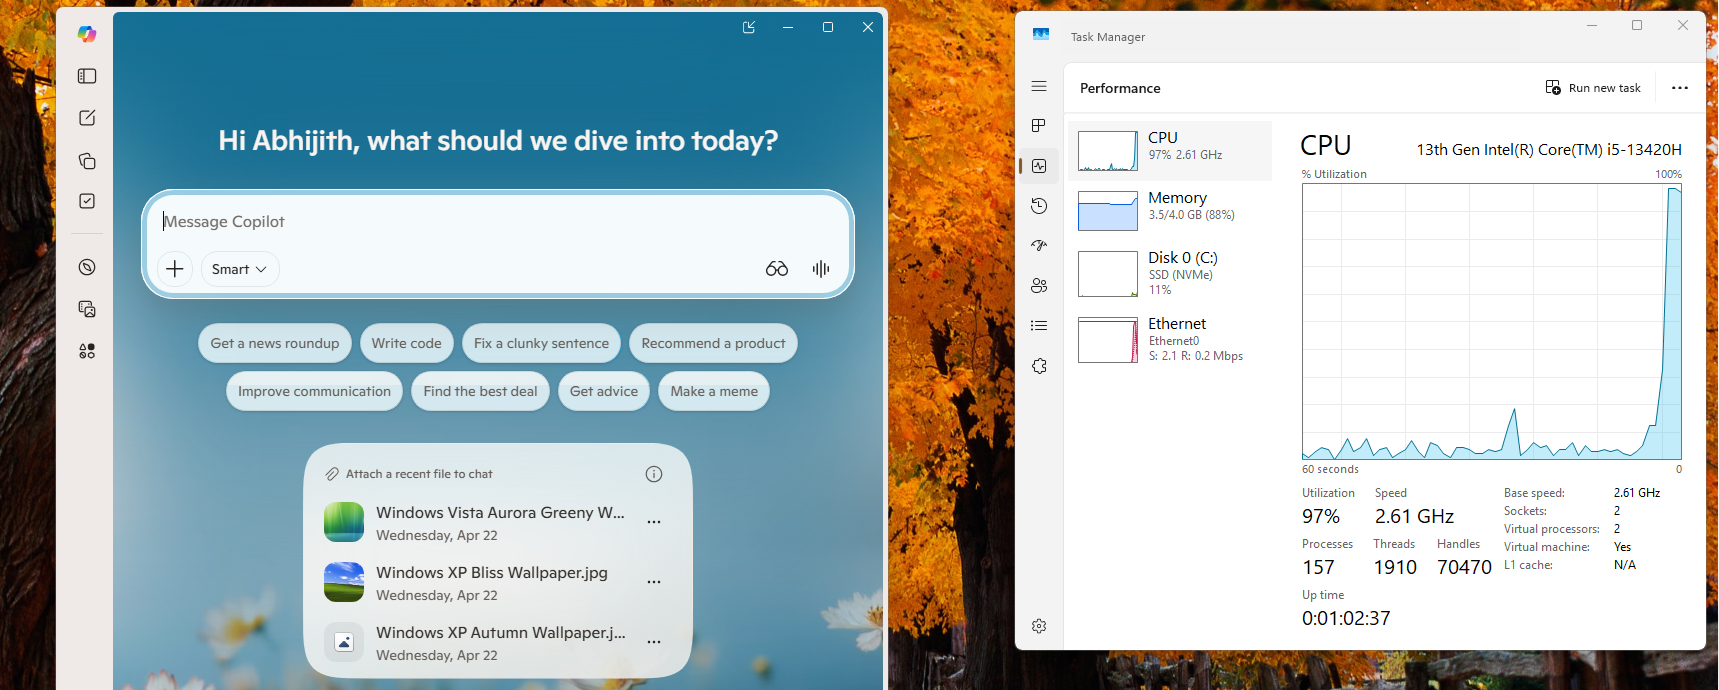
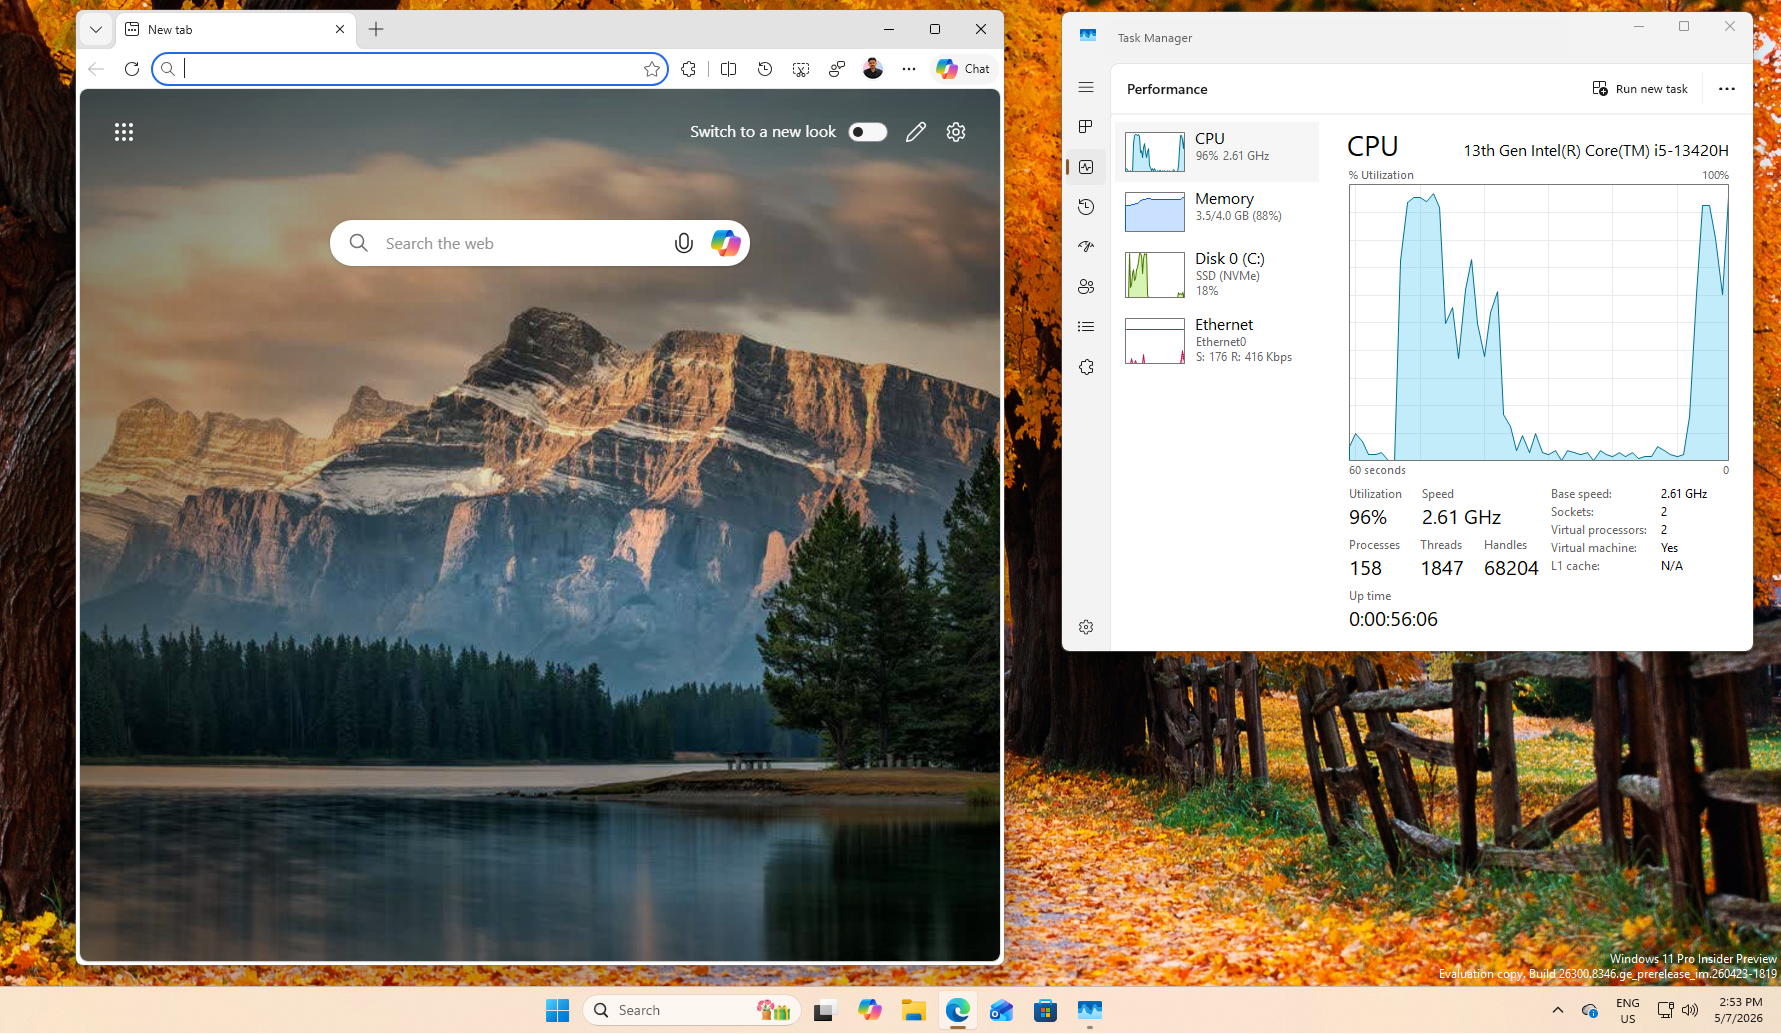
По данным Windows Latest, эффект заметен особенно хорошо на слабом железе. При тестировании на виртуальной машине с Intel Core i5, двумя ядрами и 4 ГБ оперативной памяти запуск Edge и Outlook сопровождался кратким скачком загрузки CPU почти до 96%, после чего приложения открывались быстрее, а процессор возвращался в простой примерно за три секунды.


Критики обвинили Microsoft в том, что компания не оптимизирует Windows, а просто лупит процессором по лагам. В ответ в Microsoft объяснили, что похожая логика race to sleep давно используется в macOS и Linux. Идея в том, чтобы быстро выполнить задачу на максимальной мощности и сразу вернуться к экономии энергии.

При этом Low Latency Profile — не единственная попытка ускорить Windows 11. Microsoft параллельно работает над оптимизацией WinUI 3, нативного интерфейсного фреймворка системы. Инженеры уже заявляли о снижении числа выделений памяти в Проводнике на 41% и сокращении времени выполнения WinUI-кода на 25%.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru