


Security Vision выпустила продукт для управления персональными данными

Security Vision выпустила продукт для управления персональными данными

Security Vision выпустила продукт для управления персональными данными

Security Vision представила продукт «Управление персональными данными». Он предназначен для компаний, которые обрабатывают ПДн и должны поддерживать порядок в связанных с этим процессах, документах и требованиях регуляторов.

Решение помогает вести реестр информационных систем персональных данных, фиксировать процессы обработки ПДн, определять уровень защищённости, моделировать угрозы и формировать документы по требованиям законодательства.

Продукт учитывает положения 152-ФЗ «О персональных данных», постановления правительства № 1119 и приказа ФСТЭК № 21. То есть закрывает базовые регуляторные вопросы, с которыми сталкиваются операторы ПДн.

В системе можно описывать процессы обработки персональных данных и сами ИСПДн. Данные собираются через опросные листы для ответственных сотрудников или загружаются из уже имеющихся материалов. Для каждой системы указываются цели обработки, правовые основания, категории субъектов, состав персональных данных и действия с ними.

На основе этих сведений продукт рассчитывает уровень защищённости ПДн для каждой ИСПДн и формирует базовый набор мер защиты. Эти меры можно адаптировать под конкретную систему и требования организации.

Отдельный блок связан с моделированием угроз. Оно может выполняться по методике ФСТЭК России. В продукте предусмотрены два подхода: через группы угроз и способы их реализации, а также через общий перечень угроз, сценариев, тактик и техник.

Кроме того, Security Vision «Управление ПДн» позволяет проводить оценку соответствия требованиям безопасности. Для этого заполняется информация о текущем состоянии защиты, при необходимости опросные листы можно делегировать профильным специалистам. По итогам формируется список нереализованных требований, после чего можно подготовить план мероприятий и задачи.

В продукте также предусмотрен учёт согласий субъектов ПДн, отзывов согласий и обращений. Запросы фиксируются в журнале с указанием сроков исполнения и ответственных исполнителей.

Ещё одна часть функциональности — учёт машинных носителей с ПДн, средств защиты и инцидентов, связанных с персональными данными.

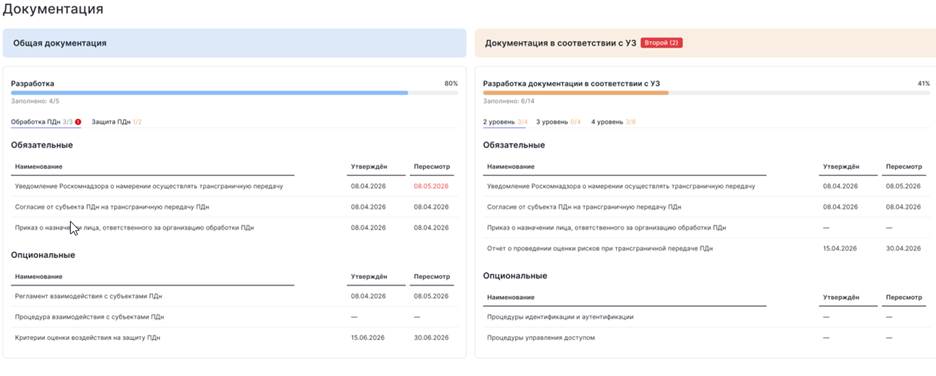
По итогам работы система формирует пакет документации на основе шаблонов. При необходимости документы можно адаптировать под локальные требования организации. Текущее состояние процессов и основные метрики отображаются на дашбордах.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru