


Security Vision выпустила продукт для управления персональными данными

Security Vision выпустила продукт для управления персональными данными

Security Vision выпустила продукт для управления персональными данными

Security Vision представила продукт «Управление персональными данными». Он предназначен для компаний, которые обрабатывают ПДн и должны поддерживать порядок в связанных с этим процессах, документах и требованиях регуляторов.

Решение помогает вести реестр информационных систем персональных данных, фиксировать процессы обработки ПДн, определять уровень защищённости, моделировать угрозы и формировать документы по требованиям законодательства.

Продукт учитывает положения 152-ФЗ «О персональных данных», постановления правительства № 1119 и приказа ФСТЭК № 21. То есть закрывает базовые регуляторные вопросы, с которыми сталкиваются операторы ПДн.

В системе можно описывать процессы обработки персональных данных и сами ИСПДн. Данные собираются через опросные листы для ответственных сотрудников или загружаются из уже имеющихся материалов. Для каждой системы указываются цели обработки, правовые основания, категории субъектов, состав персональных данных и действия с ними.

На основе этих сведений продукт рассчитывает уровень защищённости ПДн для каждой ИСПДн и формирует базовый набор мер защиты. Эти меры можно адаптировать под конкретную систему и требования организации.

Отдельный блок связан с моделированием угроз. Оно может выполняться по методике ФСТЭК России. В продукте предусмотрены два подхода: через группы угроз и способы их реализации, а также через общий перечень угроз, сценариев, тактик и техник.

Кроме того, Security Vision «Управление ПДн» позволяет проводить оценку соответствия требованиям безопасности. Для этого заполняется информация о текущем состоянии защиты, при необходимости опросные листы можно делегировать профильным специалистам. По итогам формируется список нереализованных требований, после чего можно подготовить план мероприятий и задачи.

В продукте также предусмотрен учёт согласий субъектов ПДн, отзывов согласий и обращений. Запросы фиксируются в журнале с указанием сроков исполнения и ответственных исполнителей.

Ещё одна часть функциональности — учёт машинных носителей с ПДн, средств защиты и инцидентов, связанных с персональными данными.

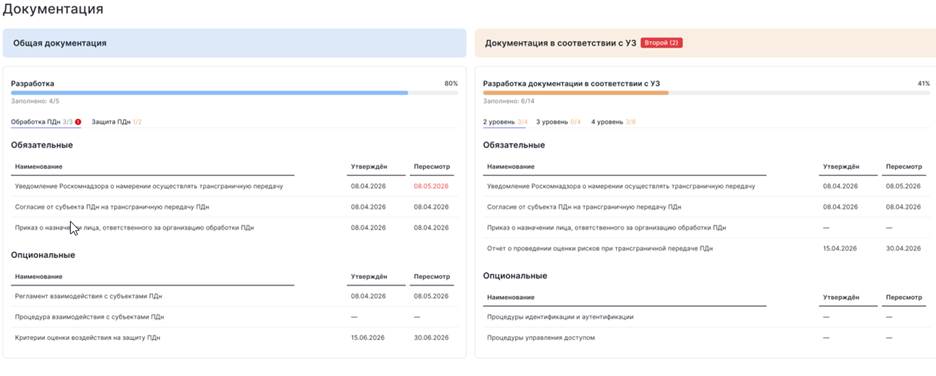
По итогам работы система формирует пакет документации на основе шаблонов. При необходимости документы можно адаптировать под локальные требования организации. Текущее состояние процессов и основные метрики отображаются на дашбордах.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru