


VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

Исследовательская группа vx-underground заявила в X, что её архив исходного кода зловредов занимает около 30 ТБ. Звучит внушительно, но только пока в тред не пришёл основатель VirusTotal Бернардо Кинтеро и не сообщил, что у его сервиса уже примерно 31 ПБ образцов, загруженных пользователями.

Для масштаба: 1 ПБ — это примерно тысяча ТБ. На фоне VirusTotal архив vx-underground выглядит как аккуратная флешка.

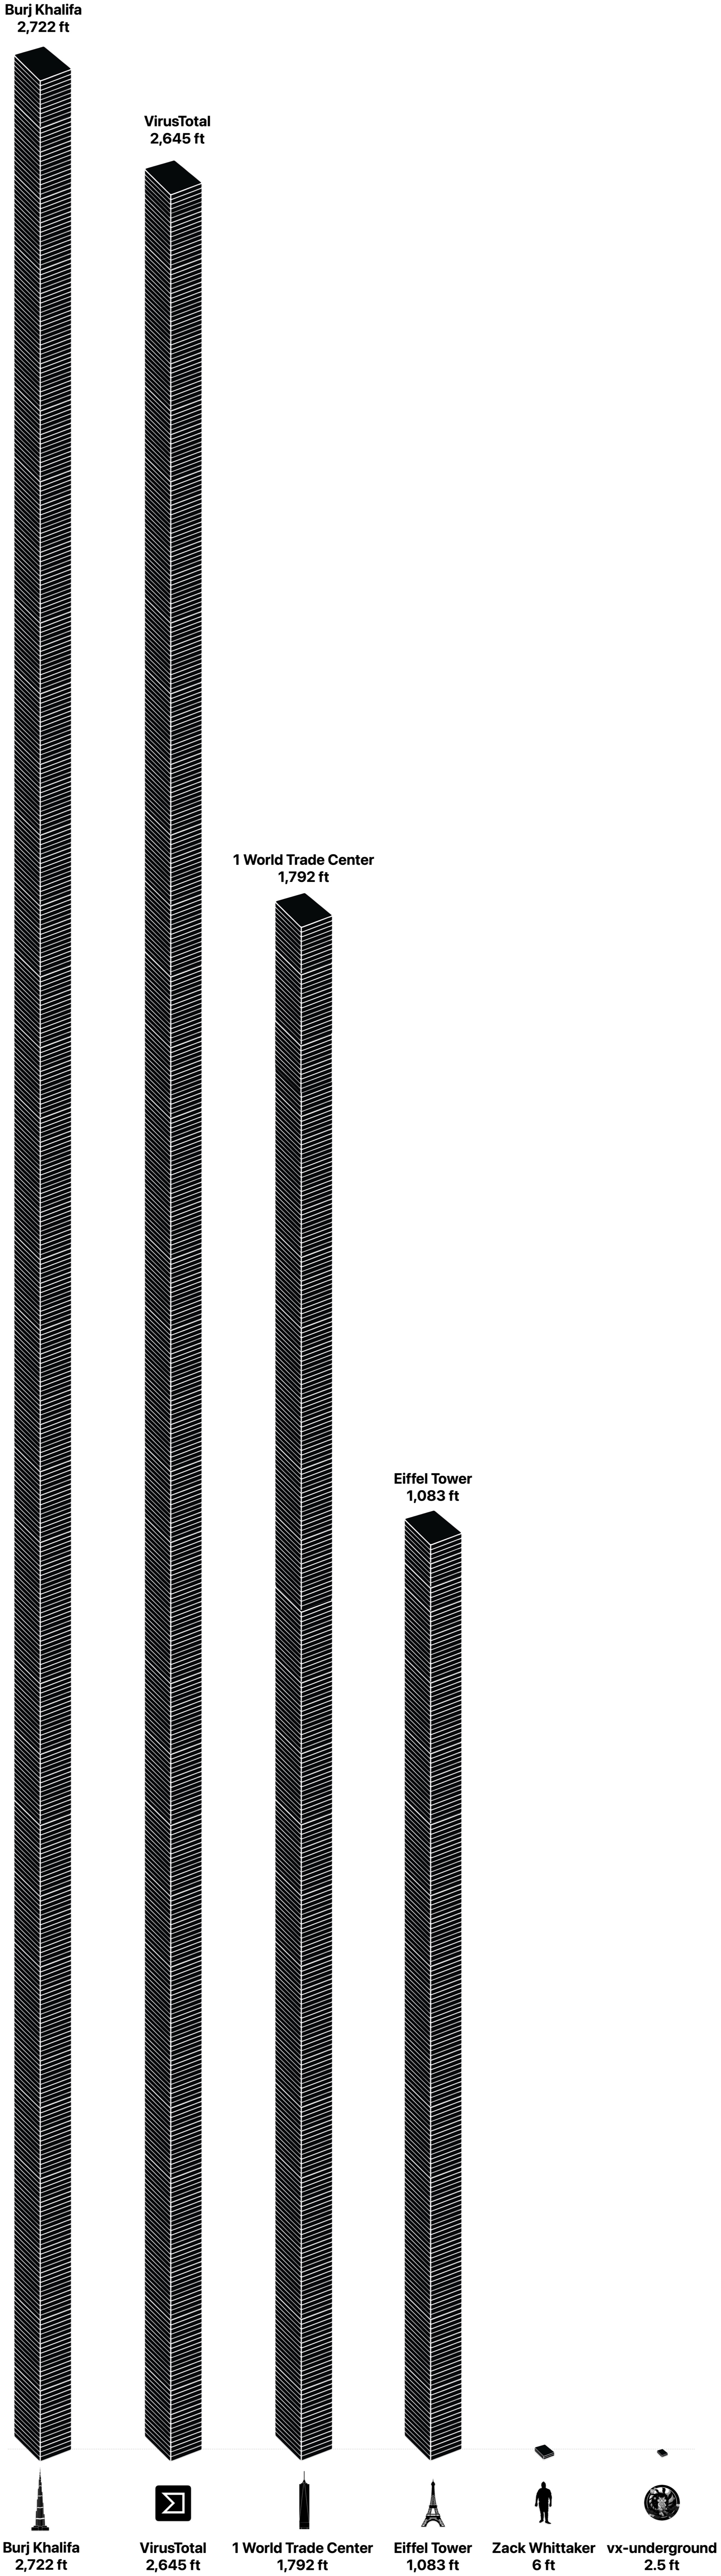
Журналисты решили прикинуть, как выглядели бы эти объёмы данных, если сложить их в виде обычных 3,5-дюймовых жёстких дисков по 1 ТБ. Высота такого диска — около 1 дюйма.

Получается, архив vx-underground занял бы 30 дисков, поставленных друг на друга. Это примерно 76 см, или 2,5 фута. Неплохо, но до монумента не дотягивает.

А вот VirusTotal — совсем другой разговор. 31 ПБ данных потребовали бы 31 744 жёстких диска. Если сложить их башней, конструкция достигла бы примерно 806 м, или 2 645 футов.

Для сравнения: Эйфелева башня — около 330 м, а Бурдж-Халифа — 828 м, поэтому коллекция VirusTotal почти доросла до самого высокого здания мира и примерно равна двум с половиной Эйфелевым башням.

В реальности ёмкость дисков, файловые системы, дубли, сжатие и прочая скучная инженерная магия всё усложнили бы. Но картинка получается отличная: где-то в цифровом мире стоит башня из зловредов высотой почти с Бурдж-Халифу.

И это, пожалуй, самый наглядный способ объяснить, почему базы образцов так важны для ИБ-компаний, исследователей ИИ и команд киберразведки. Чтобы понимать, как эволюционируют атаки, нужно хранить не пару подозрительных файлов, а целые небоскрёбы цифровой заразы.

Источник: Techcrunch

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru