


VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

Исследовательская группа vx-underground заявила в X, что её архив исходного кода зловредов занимает около 30 ТБ. Звучит внушительно, но только пока в тред не пришёл основатель VirusTotal Бернардо Кинтеро и не сообщил, что у его сервиса уже примерно 31 ПБ образцов, загруженных пользователями.

Для масштаба: 1 ПБ — это примерно тысяча ТБ. На фоне VirusTotal архив vx-underground выглядит как аккуратная флешка.

Журналисты решили прикинуть, как выглядели бы эти объёмы данных, если сложить их в виде обычных 3,5-дюймовых жёстких дисков по 1 ТБ. Высота такого диска — около 1 дюйма.

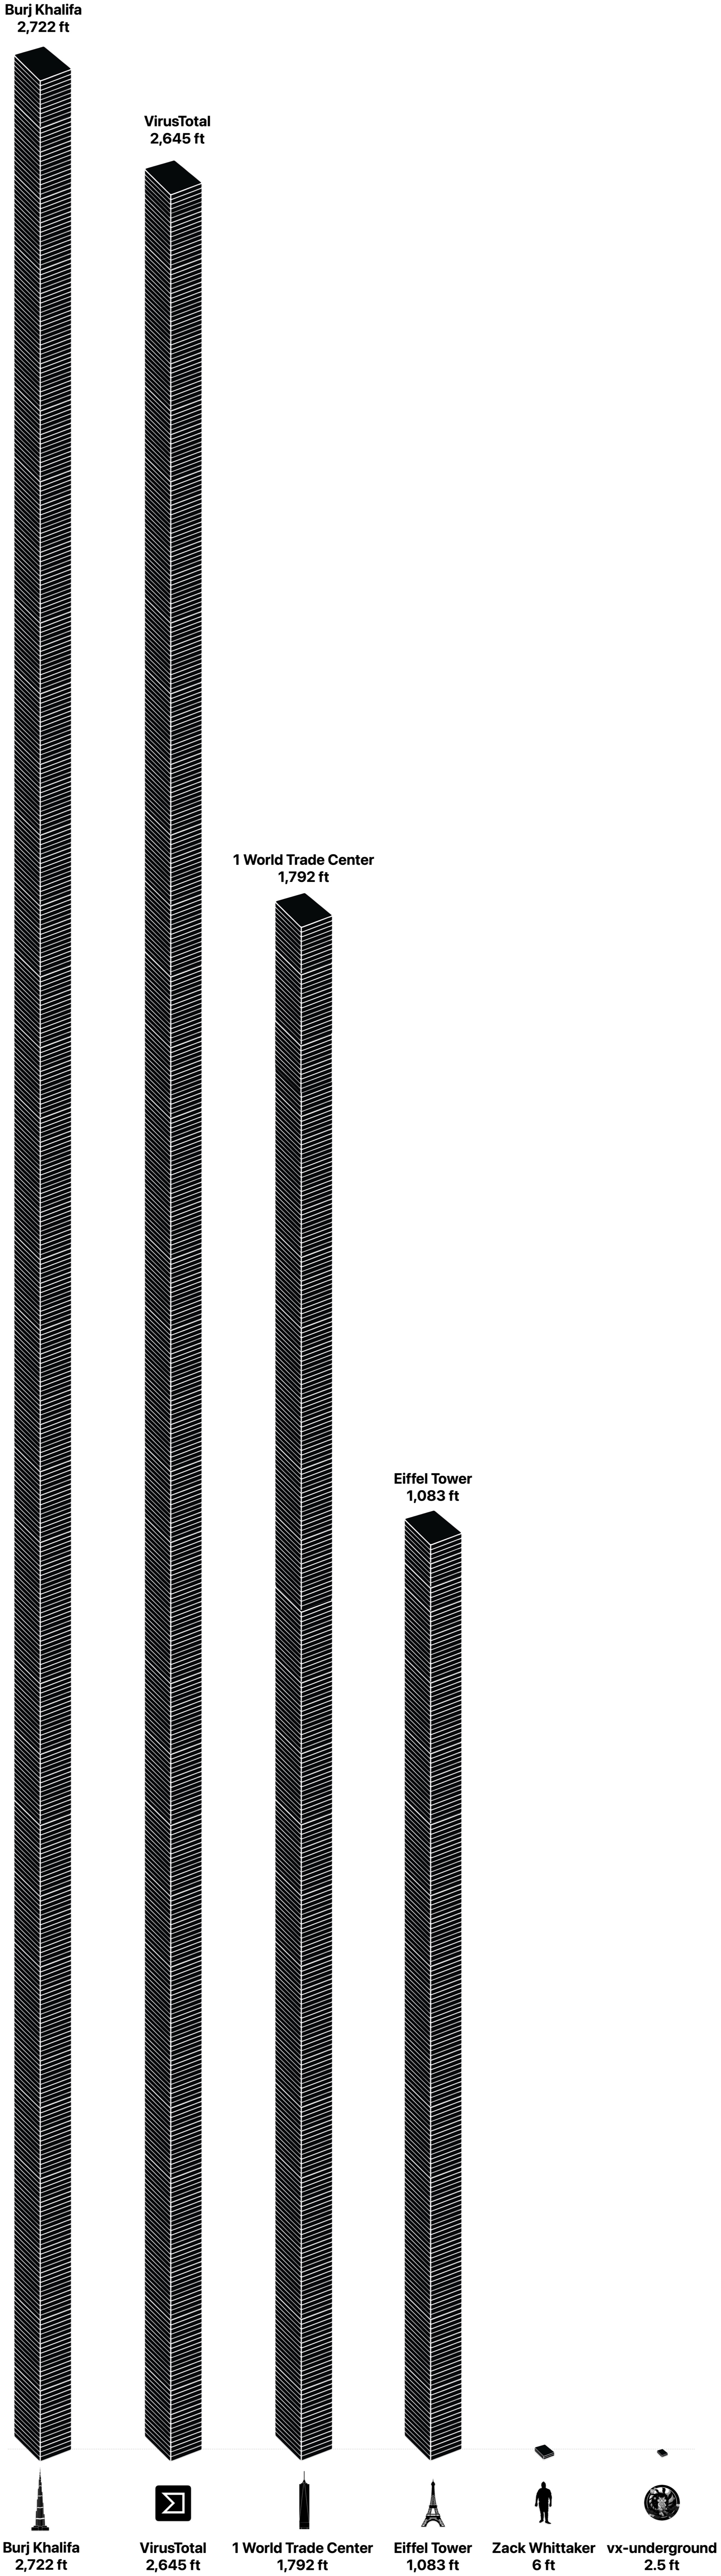
Получается, архив vx-underground занял бы 30 дисков, поставленных друг на друга. Это примерно 76 см, или 2,5 фута. Неплохо, но до монумента не дотягивает.

А вот VirusTotal — совсем другой разговор. 31 ПБ данных потребовали бы 31 744 жёстких диска. Если сложить их башней, конструкция достигла бы примерно 806 м, или 2 645 футов.

Для сравнения: Эйфелева башня — около 330 м, а Бурдж-Халифа — 828 м, поэтому коллекция VirusTotal почти доросла до самого высокого здания мира и примерно равна двум с половиной Эйфелевым башням.

В реальности ёмкость дисков, файловые системы, дубли, сжатие и прочая скучная инженерная магия всё усложнили бы. Но картинка получается отличная: где-то в цифровом мире стоит башня из зловредов высотой почти с Бурдж-Халифу.

И это, пожалуй, самый наглядный способ объяснить, почему базы образцов так важны для ИБ-компаний, исследователей ИИ и команд киберразведки. Чтобы понимать, как эволюционируют атаки, нужно хранить не пару подозрительных файлов, а целые небоскрёбы цифровой заразы.

Источник: Techcrunch

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru