


VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

VirusTotal накопил зловредов на две с половиной Эйфелевы башни — 31 Пбайт

Исследовательская группа vx-underground заявила в X, что её архив исходного кода зловредов занимает около 30 ТБ. Звучит внушительно, но только пока в тред не пришёл основатель VirusTotal Бернардо Кинтеро и не сообщил, что у его сервиса уже примерно 31 ПБ образцов, загруженных пользователями.

Для масштаба: 1 ПБ — это примерно тысяча ТБ. На фоне VirusTotal архив vx-underground выглядит как аккуратная флешка.

Журналисты решили прикинуть, как выглядели бы эти объёмы данных, если сложить их в виде обычных 3,5-дюймовых жёстких дисков по 1 ТБ. Высота такого диска — около 1 дюйма.

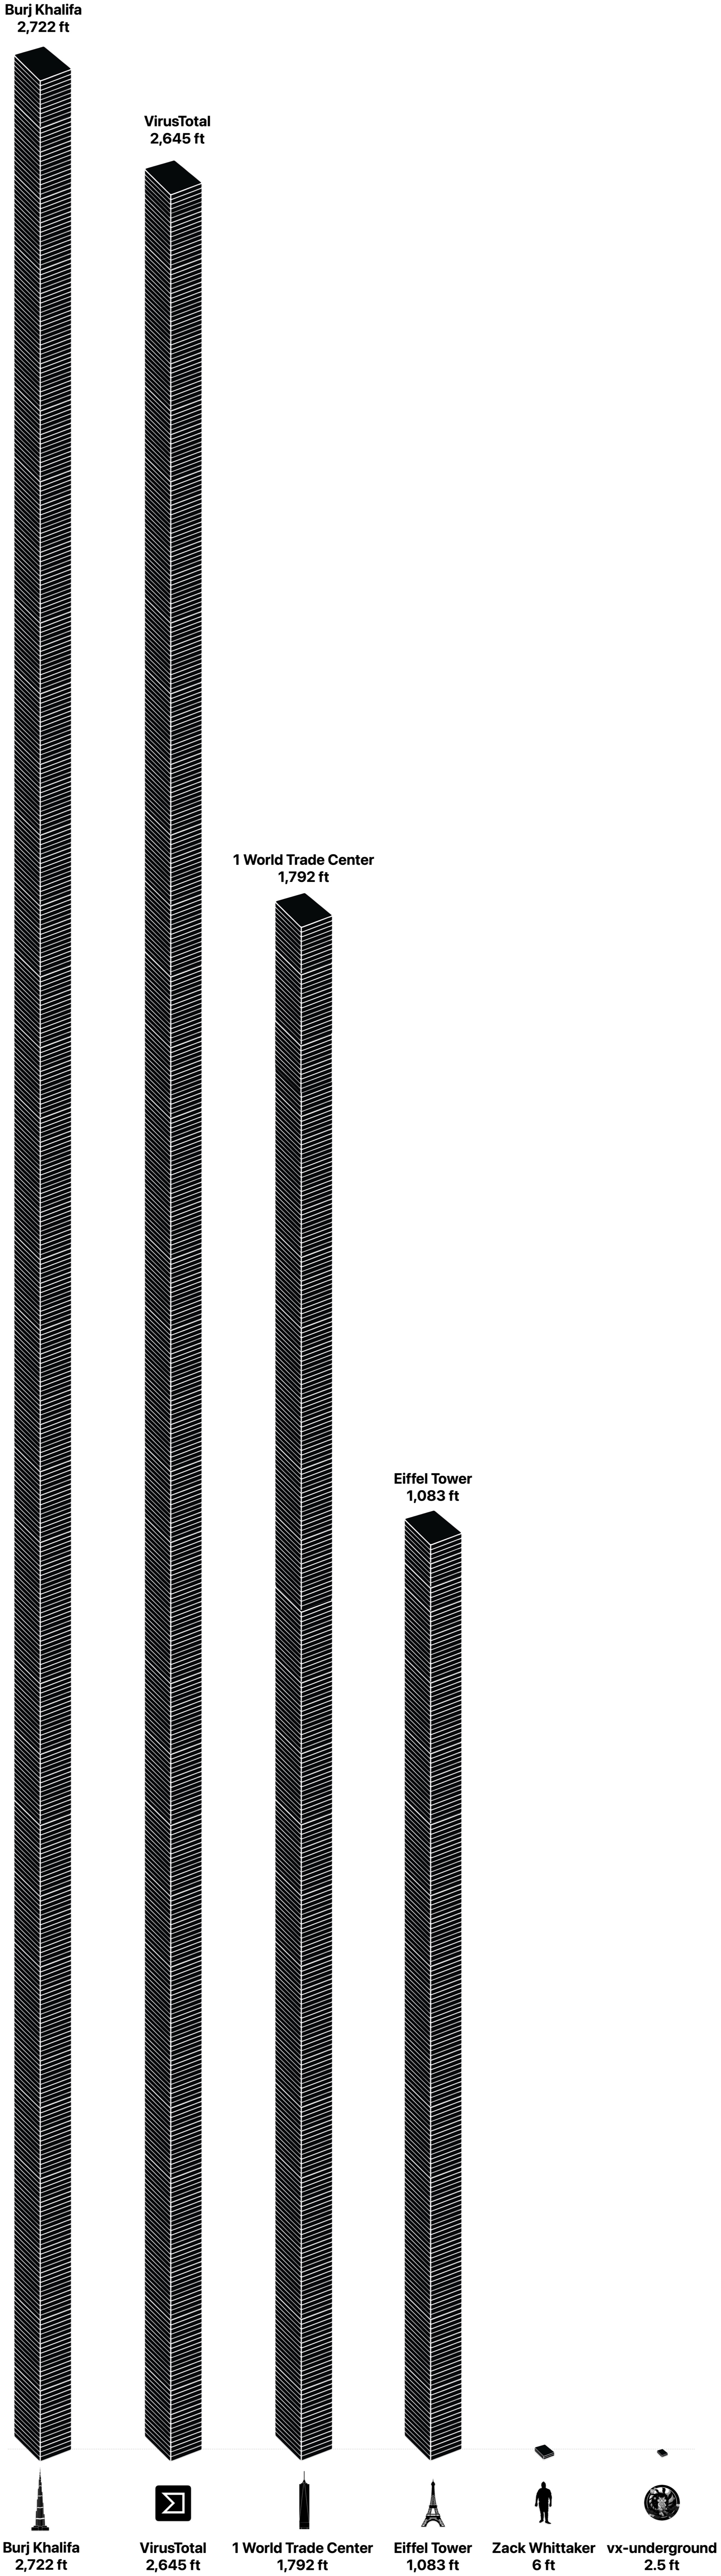
Получается, архив vx-underground занял бы 30 дисков, поставленных друг на друга. Это примерно 76 см, или 2,5 фута. Неплохо, но до монумента не дотягивает.

А вот VirusTotal — совсем другой разговор. 31 ПБ данных потребовали бы 31 744 жёстких диска. Если сложить их башней, конструкция достигла бы примерно 806 м, или 2 645 футов.

Для сравнения: Эйфелева башня — около 330 м, а Бурдж-Халифа — 828 м, поэтому коллекция VirusTotal почти доросла до самого высокого здания мира и примерно равна двум с половиной Эйфелевым башням.

В реальности ёмкость дисков, файловые системы, дубли, сжатие и прочая скучная инженерная магия всё усложнили бы. Но картинка получается отличная: где-то в цифровом мире стоит башня из зловредов высотой почти с Бурдж-Халифу.

И это, пожалуй, самый наглядный способ объяснить, почему базы образцов так важны для ИБ-компаний, исследователей ИИ и команд киберразведки. Чтобы понимать, как эволюционируют атаки, нужно хранить не пару подозрительных файлов, а целые небоскрёбы цифровой заразы.

Источник: Techcrunch

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru