


Мошенники продают билеты на фейковые шоу с распаковкой авто

Мошенники продают билеты на фейковые шоу с распаковкой авто

Мошенники продают билеты на фейковые шоу с распаковкой авто

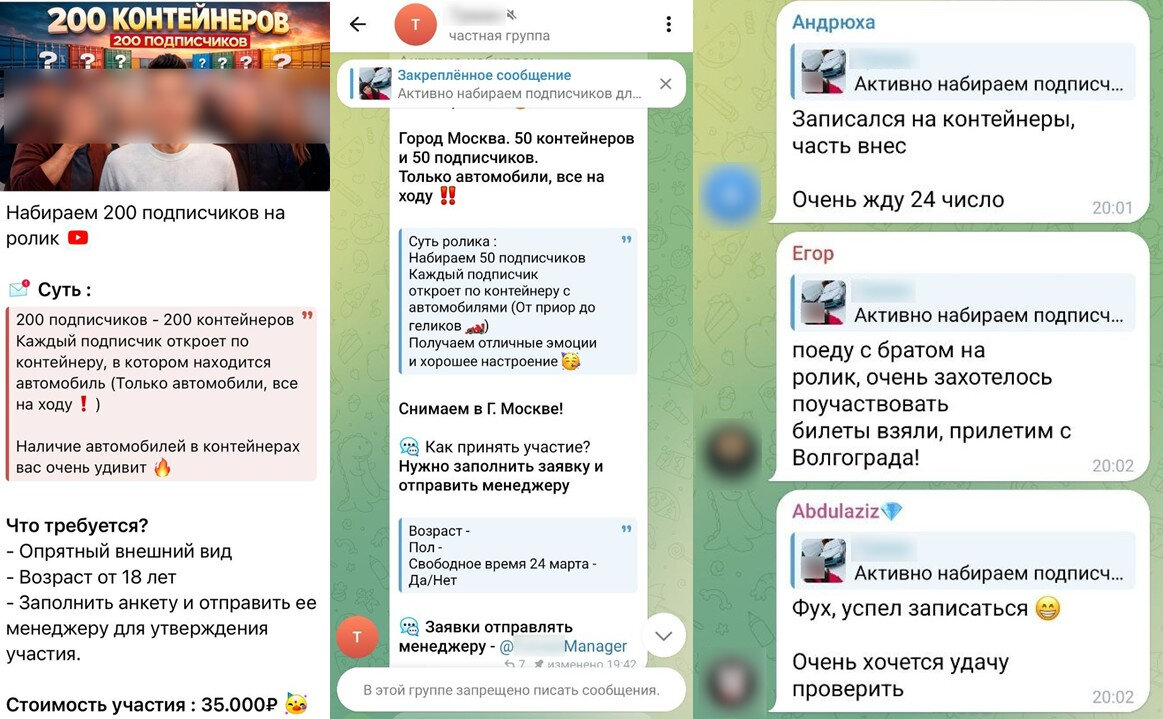
Компания «Эфшесть/F6» обнаружила новый сценарий мошенников: злоумышленники от имени популярных автоблогеров и автомобильных сообществ продают билеты на несуществующие шоу с распаковкой контейнеров, внутри которых якобы находятся автомобили. Пользователям предлагают купить билет на съёмки видео и лично открыть один из контейнеров.

По легенде мошенников, в каждом контейнере стоит автомобиль стоимостью не менее 75 тыс. рублей, а билет даёт право забрать машину себе. Цена участия — от 5 тыс. до 35 тыс. рублей.

В «Эфшесть/F6» объясняют, что новая схема выросла из популярности видеороликов, где автоблогеры действительно вскрывают контейнеры с неизвестным содержимым. Мошенники просто взяли узнаваемый формат, добавили к нему имена известных блогеров и превратили всё это в фейковый розыгрыш.

На самом деле блогеры такие мероприятия не проводят и платный доступ к распаковке не продают. Сам формат используется для создания видеоконтента, а не для розыгрышей с участием зрителей. Некоторые автоблогеры уже предупредили подписчиков в соцсетях, что не имеют отношения к подобным предложениям.

Изначально схема распространялась в Telegram. Злоумышленники добавляли пользователей, интересующихся автомобильной тематикой, в фейковые группы, которые имитировали официальные сообщества блогеров. Затем жертве писал якобы менеджер автоблогера и предлагал поучаствовать в розыгрыше.


Внутри таких групп мошенники создавали видимость активности: публиковали сообщения, ссылки, подробности о месте проведения и условиях участия. Всё это должно было создать ощущение срочности и подтолкнуть человека быстрее купить билет.


Для оплаты пользователя переводили на другого менеджера, который отправлял реквизиты — номер телефона или данные банковского счёта. В «Эфшесть/F6» отметили, что в рамках схемы использовались реквизиты одного и того же дропа, а банк и мобильный номер были связаны с Таджикистаном.

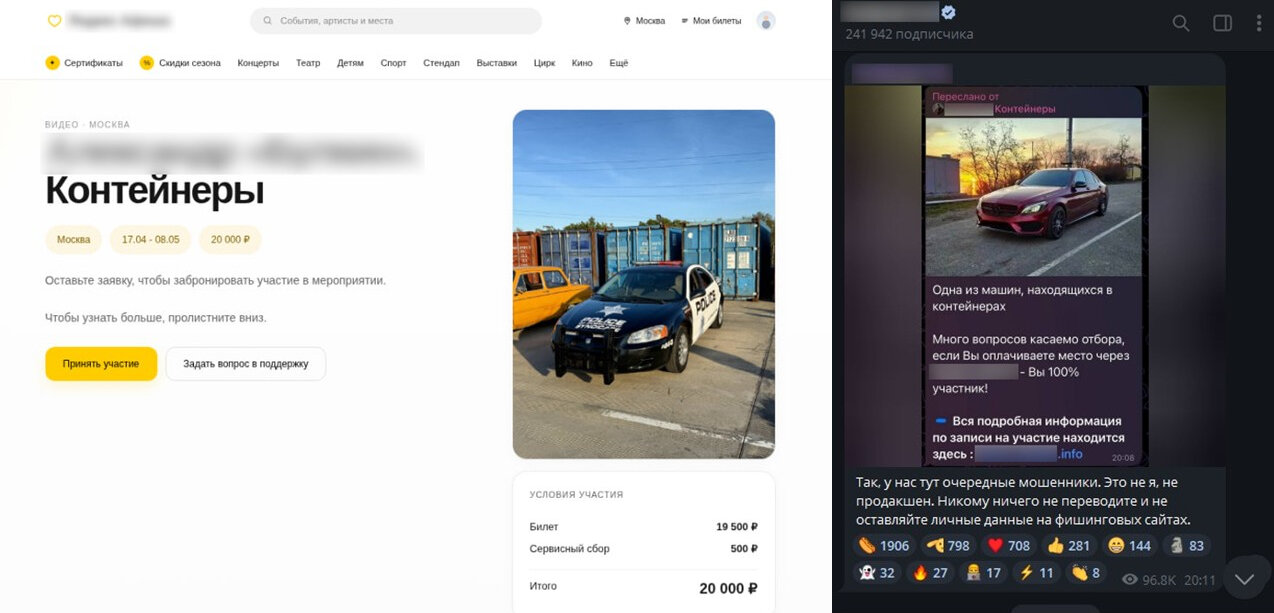
Позже злоумышленники усложнили сценарий и начали создавать сайты-двойники популярных российских билетных сервисов. Там размещалась информация о вымышленных мероприятиях, а на странице покупки билета снова появлялись реквизиты для перевода денег.

По словам Алексея Литвинова, аналитика второй линии CERT департамента Digital Risk Protection F6, все известные компании мошеннические ресурсы, связанные с этой схемой, уже заблокированы. Профили и сообщества в Telegram, через которые распространялись фейковые розыгрыши, также заблокированы или помечены как мошеннические.

Специалисты советуют не доверять предложениям о закрытых розыгрышах от имени блогеров, особенно если участие нужно оплачивать переводом на карту или по номеру телефона. Лучше проверять такие акции только через официальные каналы авторов и не переходить по ссылкам из сомнительных групп.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru