


Мошенники продают билеты на фейковые шоу с распаковкой авто

Мошенники продают билеты на фейковые шоу с распаковкой авто

Мошенники продают билеты на фейковые шоу с распаковкой авто

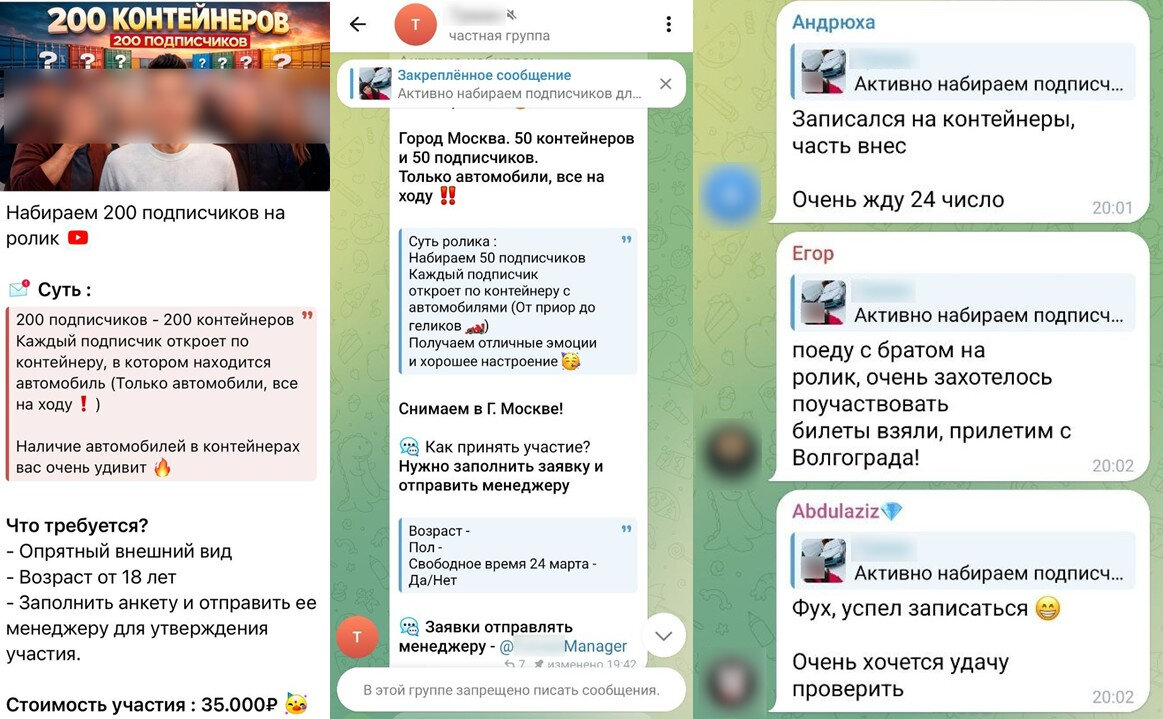
Компания «Эфшесть/F6» обнаружила новый сценарий мошенников: злоумышленники от имени популярных автоблогеров и автомобильных сообществ продают билеты на несуществующие шоу с распаковкой контейнеров, внутри которых якобы находятся автомобили. Пользователям предлагают купить билет на съёмки видео и лично открыть один из контейнеров.

По легенде мошенников, в каждом контейнере стоит автомобиль стоимостью не менее 75 тыс. рублей, а билет даёт право забрать машину себе. Цена участия — от 5 тыс. до 35 тыс. рублей.

В «Эфшесть/F6» объясняют, что новая схема выросла из популярности видеороликов, где автоблогеры действительно вскрывают контейнеры с неизвестным содержимым. Мошенники просто взяли узнаваемый формат, добавили к нему имена известных блогеров и превратили всё это в фейковый розыгрыш.

На самом деле блогеры такие мероприятия не проводят и платный доступ к распаковке не продают. Сам формат используется для создания видеоконтента, а не для розыгрышей с участием зрителей. Некоторые автоблогеры уже предупредили подписчиков в соцсетях, что не имеют отношения к подобным предложениям.

Изначально схема распространялась в Telegram. Злоумышленники добавляли пользователей, интересующихся автомобильной тематикой, в фейковые группы, которые имитировали официальные сообщества блогеров. Затем жертве писал якобы менеджер автоблогера и предлагал поучаствовать в розыгрыше.


Внутри таких групп мошенники создавали видимость активности: публиковали сообщения, ссылки, подробности о месте проведения и условиях участия. Всё это должно было создать ощущение срочности и подтолкнуть человека быстрее купить билет.


Для оплаты пользователя переводили на другого менеджера, который отправлял реквизиты — номер телефона или данные банковского счёта. В «Эфшесть/F6» отметили, что в рамках схемы использовались реквизиты одного и того же дропа, а банк и мобильный номер были связаны с Таджикистаном.

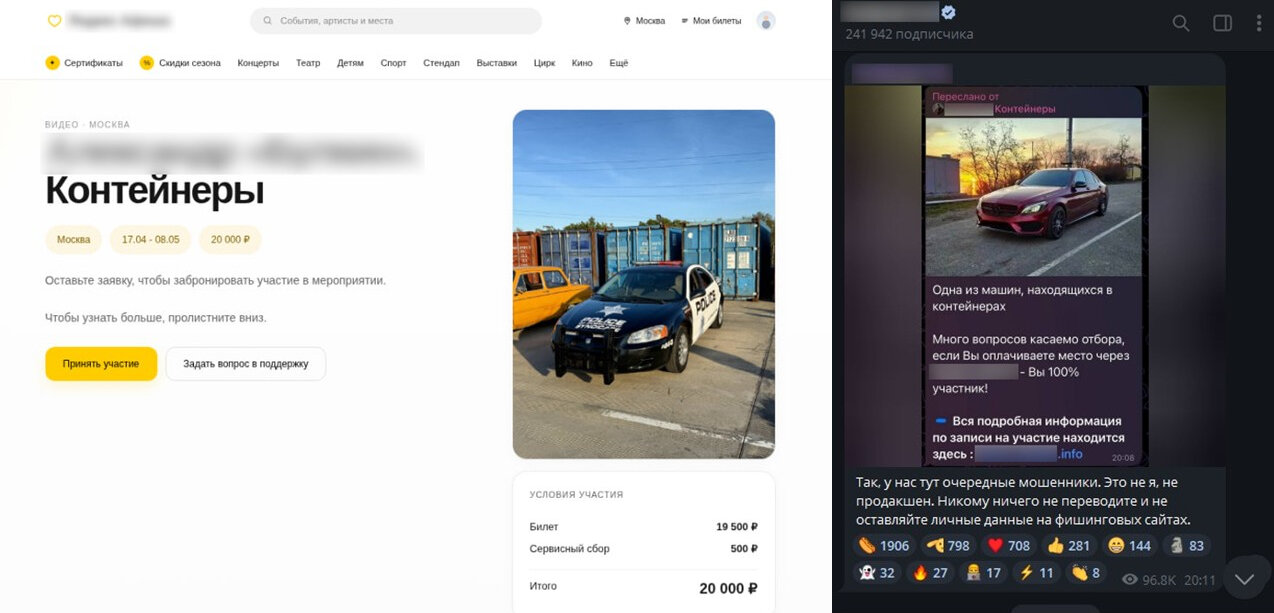
Позже злоумышленники усложнили сценарий и начали создавать сайты-двойники популярных российских билетных сервисов. Там размещалась информация о вымышленных мероприятиях, а на странице покупки билета снова появлялись реквизиты для перевода денег.

По словам Алексея Литвинова, аналитика второй линии CERT департамента Digital Risk Protection F6, все известные компании мошеннические ресурсы, связанные с этой схемой, уже заблокированы. Профили и сообщества в Telegram, через которые распространялись фейковые розыгрыши, также заблокированы или помечены как мошеннические.

Специалисты советуют не доверять предложениям о закрытых розыгрышах от имени блогеров, особенно если участие нужно оплачивать переводом на карту или по номеру телефона. Лучше проверять такие акции только через официальные каналы авторов и не переходить по ссылкам из сомнительных групп.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru