


Mozilla закрыла 423 уязвимости в Firefox, найденные с помощью ИИ

Mozilla закрыла 423 уязвимости в Firefox, найденные с помощью ИИ

Mozilla закрыла 423 уязвимости в Firefox, найденные с помощью ИИ

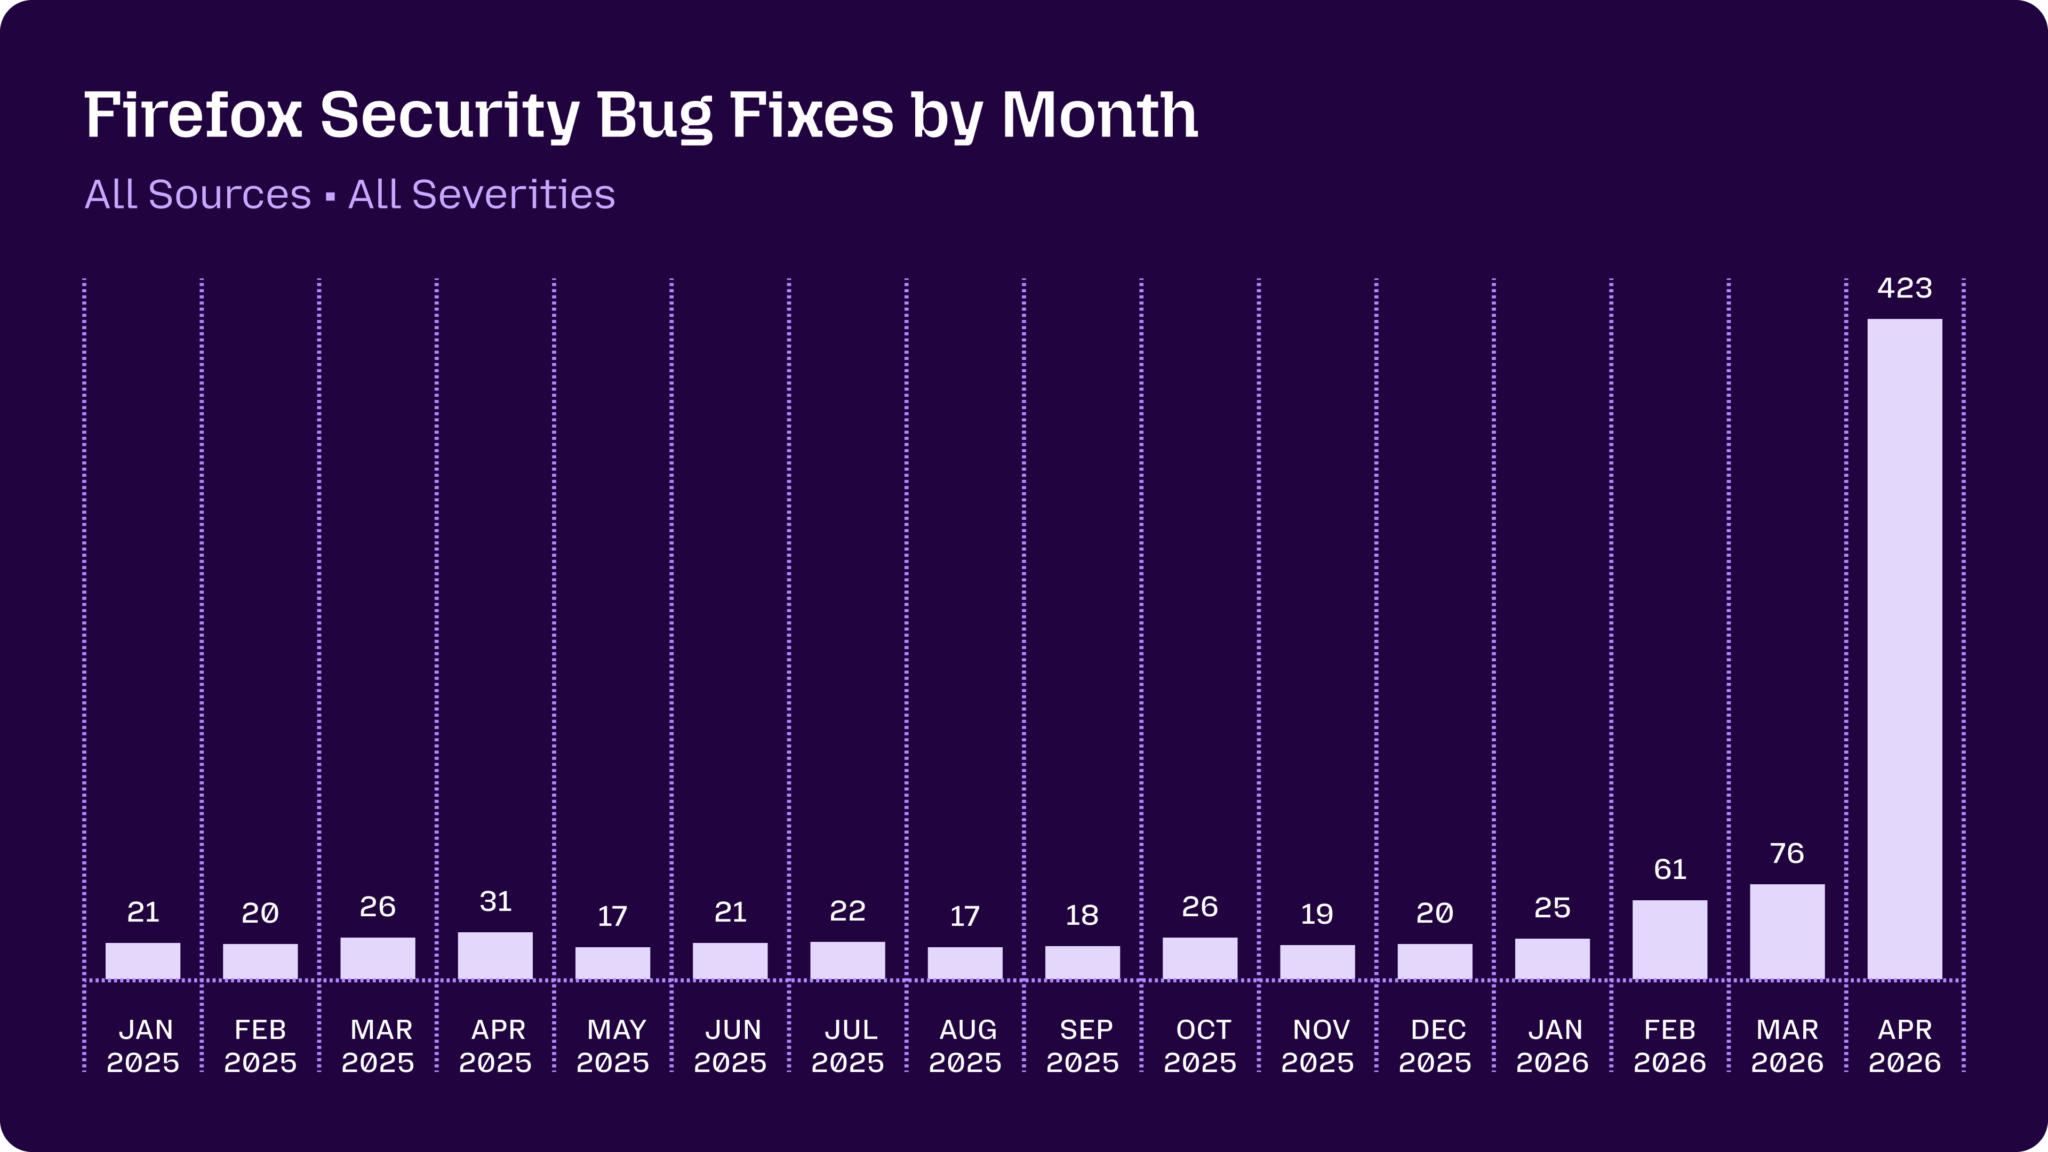
Mozilla рассказала о результатах нового ИИ-подхода к поиску уязвимостей в Firefox. С помощью продвинутых моделей, включая Claude Mythos Preview и Claude Opus, разработчики нашли и уже исправили 423 скрытые проблемы в безопасности.

Главное отличие от ранних ИИ-аудитов в том, что система не просто генерировала подозрительные отчёты, а встраивалась в существующую фаззинг-инфраструктуру Firefox.

ИИ запускался в нескольких виртуальных машинах, проверял гипотезы, отсекал невоспроизводимые находки и создавал демонстрационный эксплойт (proof-of-concept) для реальных багов.

В итоге модели смогли найти ошибки, которые годами проходили мимо традиционных инструментов. Среди примеров есть 15-летняя проблема в HTML-элементе legend, 20-летняя уязвимость в XSLT, а также баги в обработке HTML-таблиц, WebAssembly, IndexedDB, WebTransport и HTTPS.


Часть находок была серьёзной: Use-After-Free, повреждение памяти, состояние гонки (race condition) через IPC и обходы песочницы для сторонних библиотек. То есть ИИ искал не только простые сбои, а довольно сложные цепочки, где нужно понимать устройство браузерного движка.

При этом Mozilla отмечает и обратную сторону: модели не смогли обойти некоторые уже внедрённые защитные механизмы Firefox. Например, архитектурные изменения с заморозкой прототипов по умолчанию помогли отбить попытки атак.

Закрытие такого объёма багов потребовало участия более 100 разработчиков и ревьюеров. Патчи вошли в недавние обновления Firefox, включая версии 149.0.2, 150.0.1 и 150.0.2.

Теперь Mozilla планирует встроить ИИ-анализ прямо в систему непрерывной интеграции. Идея в том, чтобы проверять не только существующий код, но и новые патчи ещё до их попадания в релиз.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru