


Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

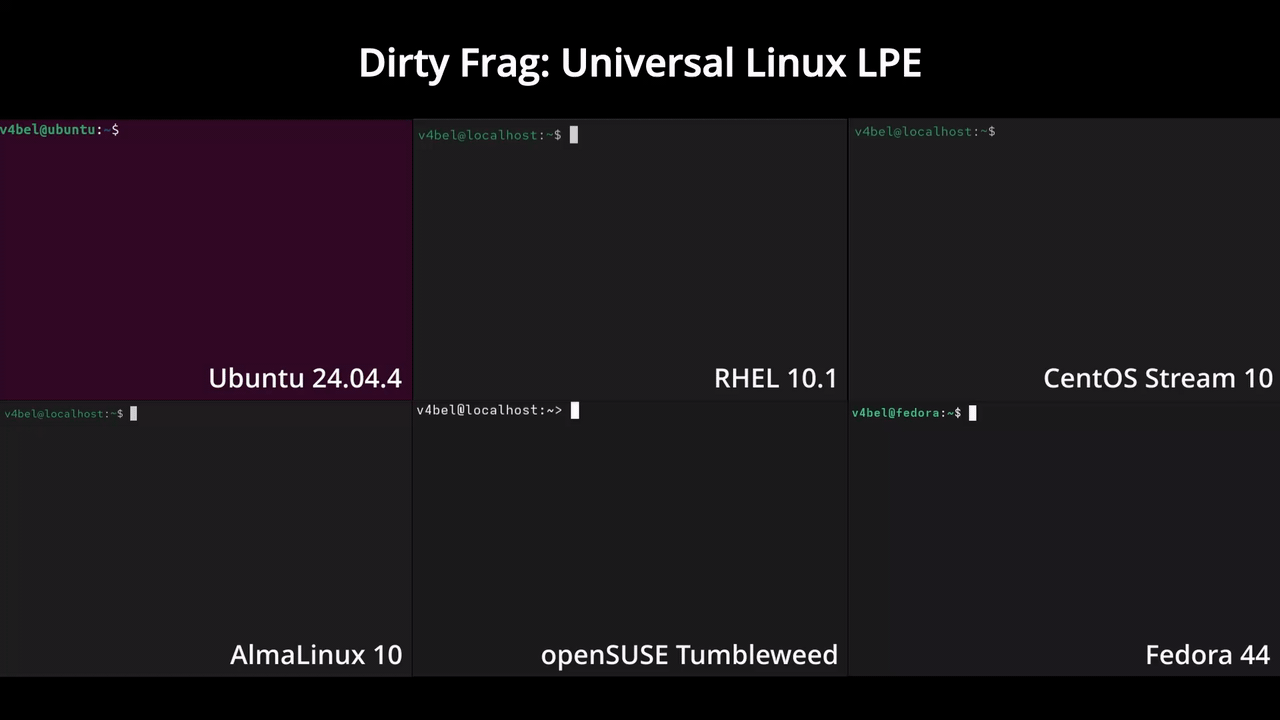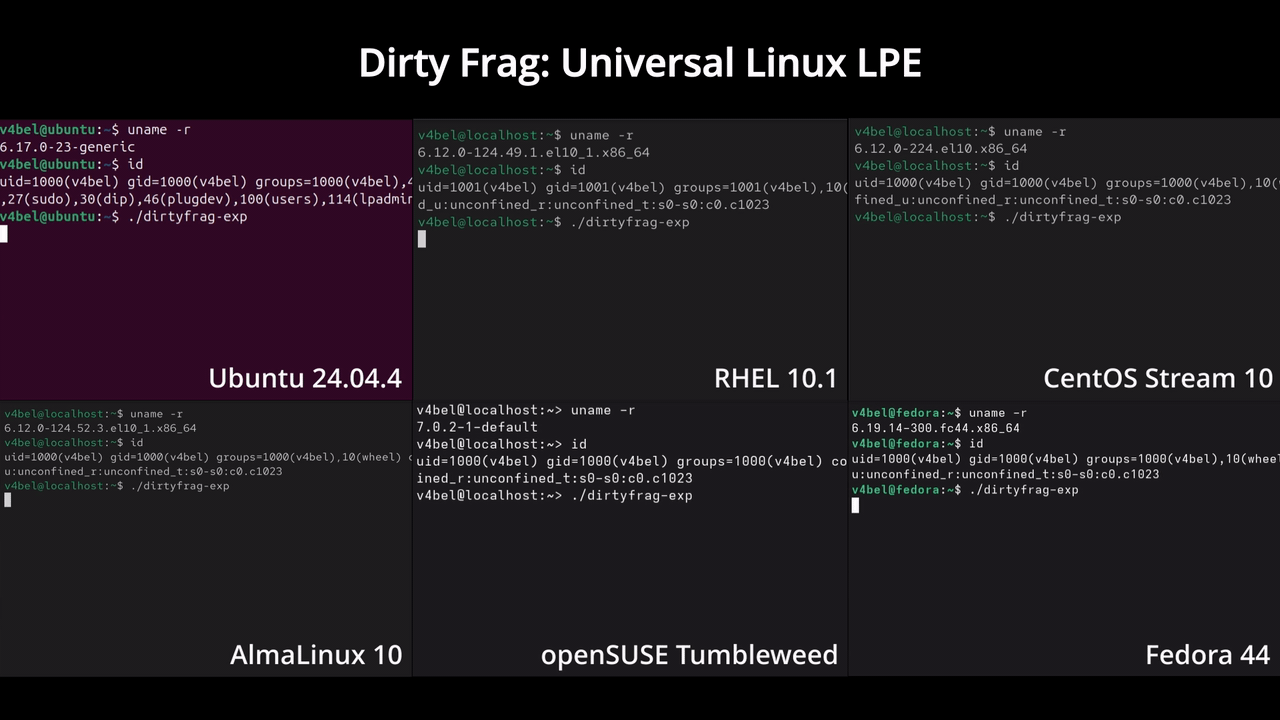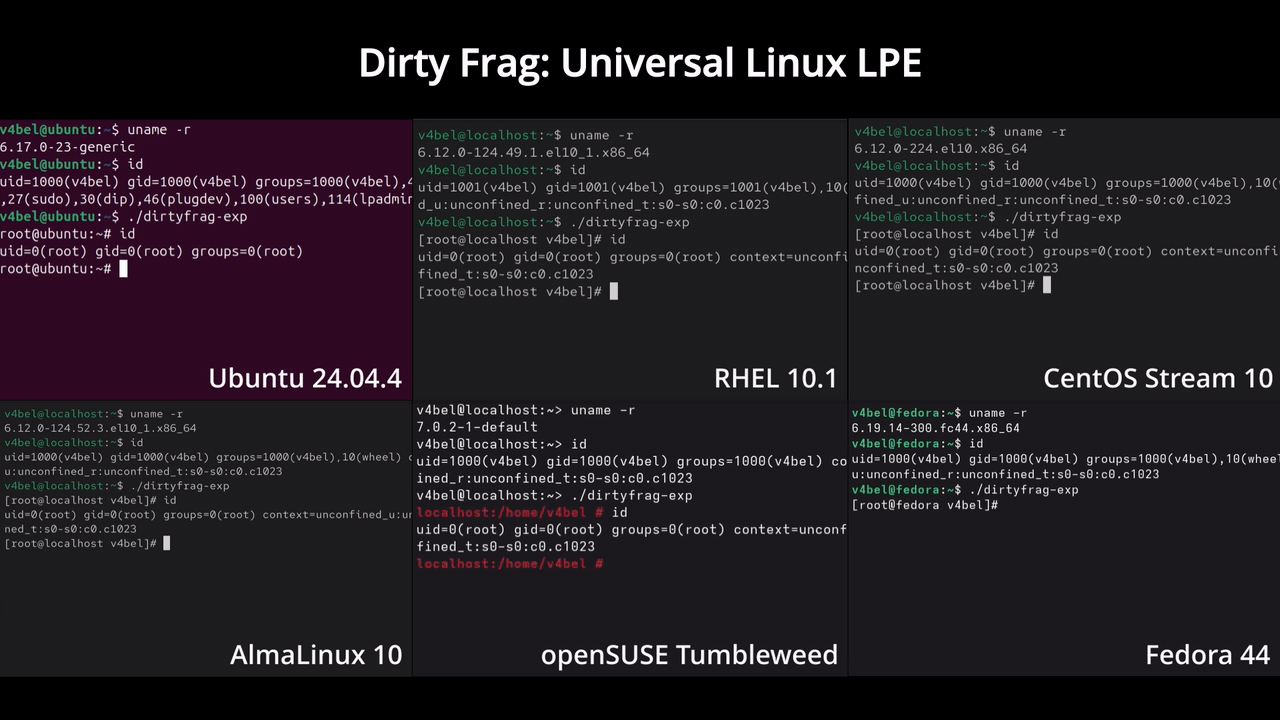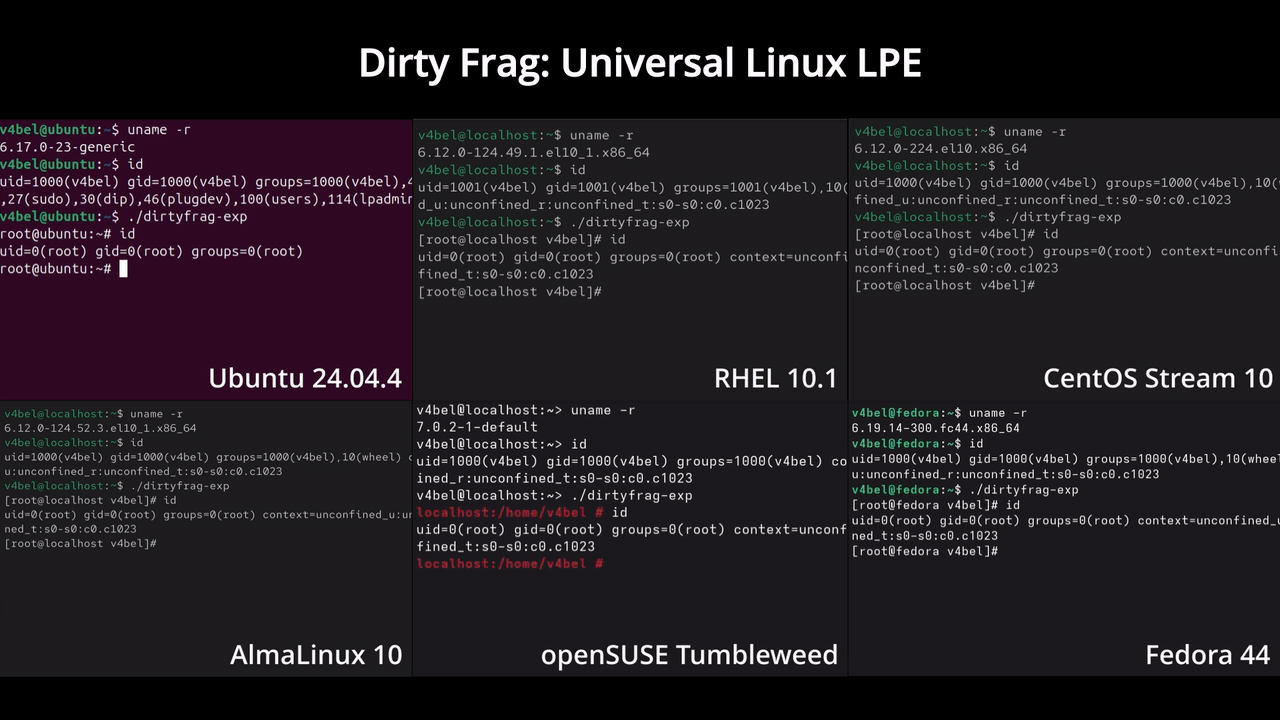
В Linux обнаружили новую серьёзную уязвимость Dirty Frag, которая позволяет локальному пользователю получить права root на большинстве популярных дистрибутивов. Проблема затрагивает ядра Linux примерно с 2017 года и связана с ошибками в механизмах записи кеша страницы в компонентах xfrm-ESP и RxRPC.

Dirty Frag похожа на уже нашумевшие Dirty Pipe и Copy Fail: атакующему достаточно иметь локальный доступ к системе и запустить небольшой код.

После этого он может повысить привилегии до администратора без сложных условий гонки (race condition) или редкой конфигурации.

Под ударом оказались многие актуальные Linux-дистрибутивы, включая Ubuntu, Arch, RHEL, openSUSE, Fedora, AlmaLinux и другие. Согласно сообщениям исследователей, брешь также воспроизводится в WSL2.


Самое скверное, что информация стала публичной до выпуска патчей. По данным Phoronix, эмбарго было нарушено третьей стороной, поэтому исследователь опубликовал детали раньше планируемого срока. На момент раскрытия патчей для основных дистрибутивов ещё не было.

В качестве временной меры специалисты предлагают отключить модули esp4, esp6 и rxrpc, если они не используются. Они связаны с IPsec и RxRPC, поэтому для большинства обычных серверов такая мера не должна сломать работу, но для систем с IPsec её нужно оценивать аккуратно.

Подпишитесь на новости

Корзина Windows имеет лимит, старые файлы могут исчезнуть сами

Удалили файл с мыслью «если что, восстановлю»? У корзины Windows свои планы. Ее объем ограничен отдельно для каждого диска, а при нехватке места старые записи могут исчезнуть, даже если вы не нажимали «Очистить корзину».

Автор MakeUseOf Афам Ониимаду проверил настройки на нескольких накопителях и показал, как лимиты влияют на удаление. На одном диске корзина вмещала около 2,6 ГБ, на другом — примерно 14 ГБ.

Из-за этого один и тот же файл может получить разную судьбу. Образ Linux размером около 3 ГБ на первом диске не помещался в корзину: Windows предложила удалить его окончательно. На втором он спокойно отправился в корзину и оставался доступен для восстановления.

Предупреждение о слишком большом файле — последний шанс передумать. Если подтвердить удаление, кнопка «Восстановить» в корзине уже не поможет.


Есть и менее заметный сценарий: небольшие файлы помещаются в корзину, но со временем вытесняют старые. Поэтому отсутствие ручной очистки не гарантирует, что удаленный месяц назад документ все еще лежит на месте.

Проверить лимиты можно через правый клик по значку корзины → «Свойства». Выберите каждый диск и посмотрите максимальный размер. Там же его можно увеличить, указав значение в мегабайтах. Только учтите: содержимое корзины продолжает занимать место на накопителе.

Отдельно стоит проверить «Контроль памяти» в разделе «Параметры» → «Система» → «Память». Если автоматическая очистка включена, Windows может удалять содержимое корзины по заданному сроку.

Корзина удобна для отмены случайного удаления. Но хранить там единственную копию важного файла — слишком смелый план.

RSS: Новости на портале Anti-Malware.ru