


САКУРА 3.2 усилила безопасность и масштабирование для крупных инфраструктур

САКУРА 3.2 усилила безопасность и масштабирование для крупных инфраструктур

САКУРА 3.2 усилила безопасность и масштабирование для крупных инфраструктур

Компания «ИТ-Экспертиза» выпустила новую версию программного комплекса САКУРА 3.2. В релизе расширили интеграции, доработали безопасность, обновили интерфейс и оптимизировали работу системы в крупных инфраструктурах.

Одно из заметных изменений — расширение поддержки решений для контроля сетевого доступа.

В САКУРА 3.2 добавлены интеграции с VPN-решениями ЗАСТАВА, С-Терра, ViPNet, а также с NAC-системой WNAM. Кроме того, появились новый тип SSH-запроса, поддержка mTLS для REST, возможность использовать несколько шлюзов в команде RADIUS и команда «Запрос в LDAP».

Блок безопасности тоже заметно обновился. В систему добавили семь новых правил контроля, возможность включать и выключать правила в категории безопасности, отправку в SIEM информации о хеше загружаемого файла и монитор пользовательских атрибутов.

Также появились идентификатор пользователя РМ в объекте «Нарушение», подключение к СУБД в SSL-режимах и возможность для агента назначать уровень нарушения.

Отдельно доработали сценарии администрирования. В версии 3.2 появились новые инструменты для работы с объектами панели управления: НСИ, автопараметрами, справочниками и другими элементами.

Обновился и Агент САКУРА. Разработчики улучшили уведомления, работу с нарушениями и пользовательский опыт. Для администраторов это должно сделать взаимодействие с рабочими местами более понятным и оперативным.

В части производительности оптимизированы механизмы работы с СУБД. Это важно для инфраструктур с десятками тысяч рабочих станций, где стабильность и скорость обработки событий напрямую влияют на работу всей системы.

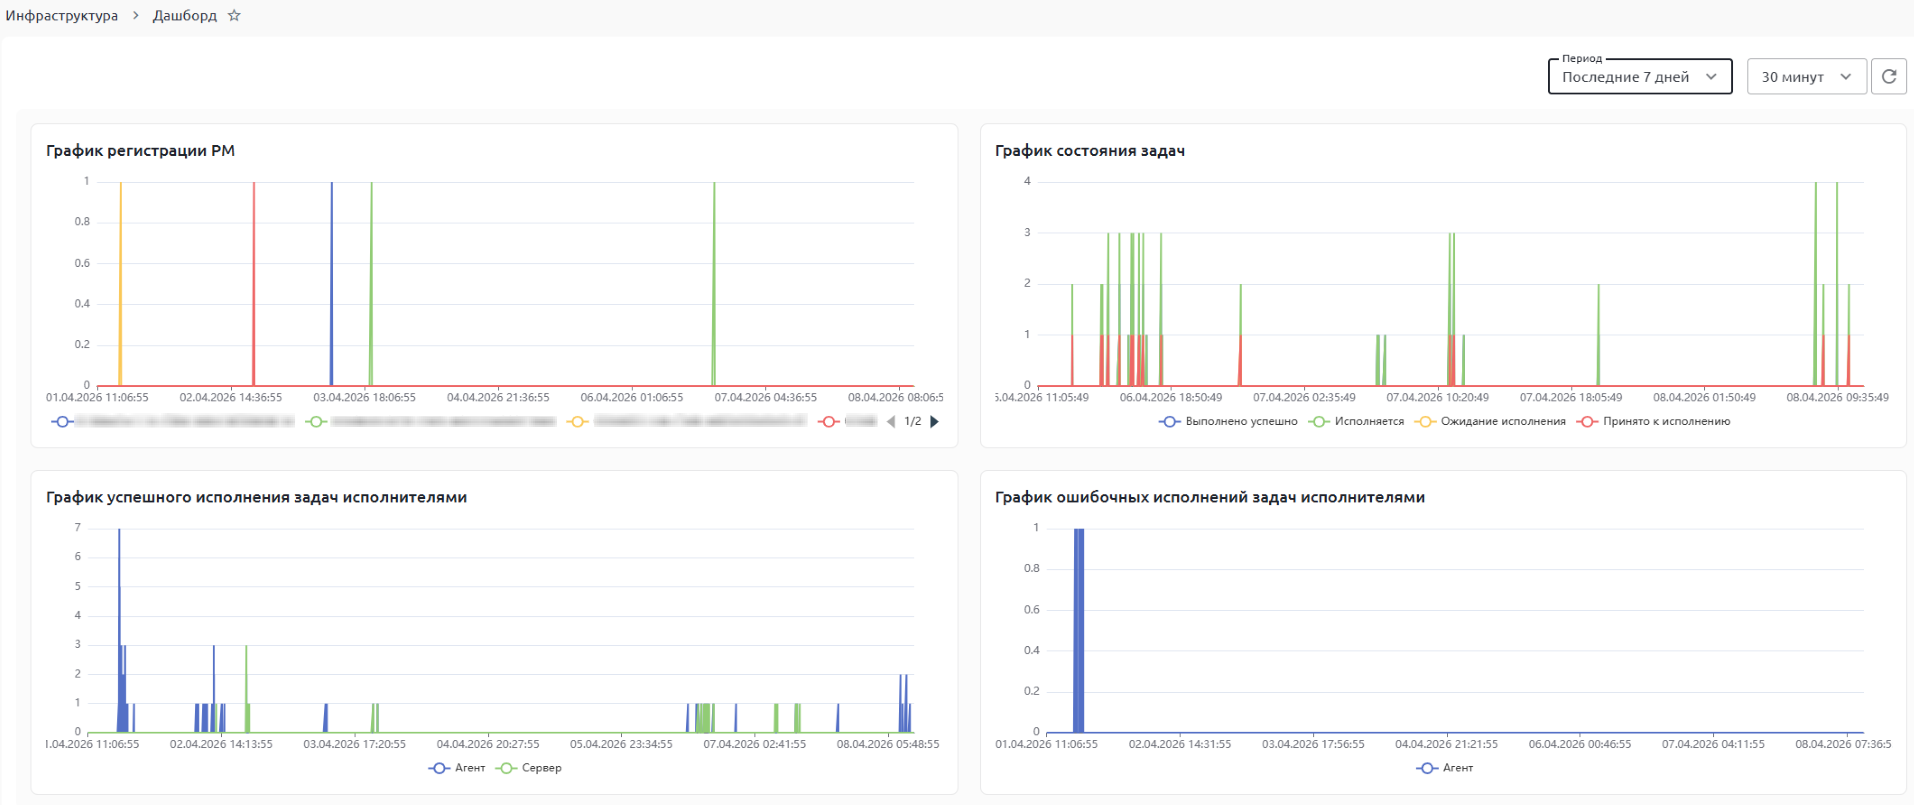
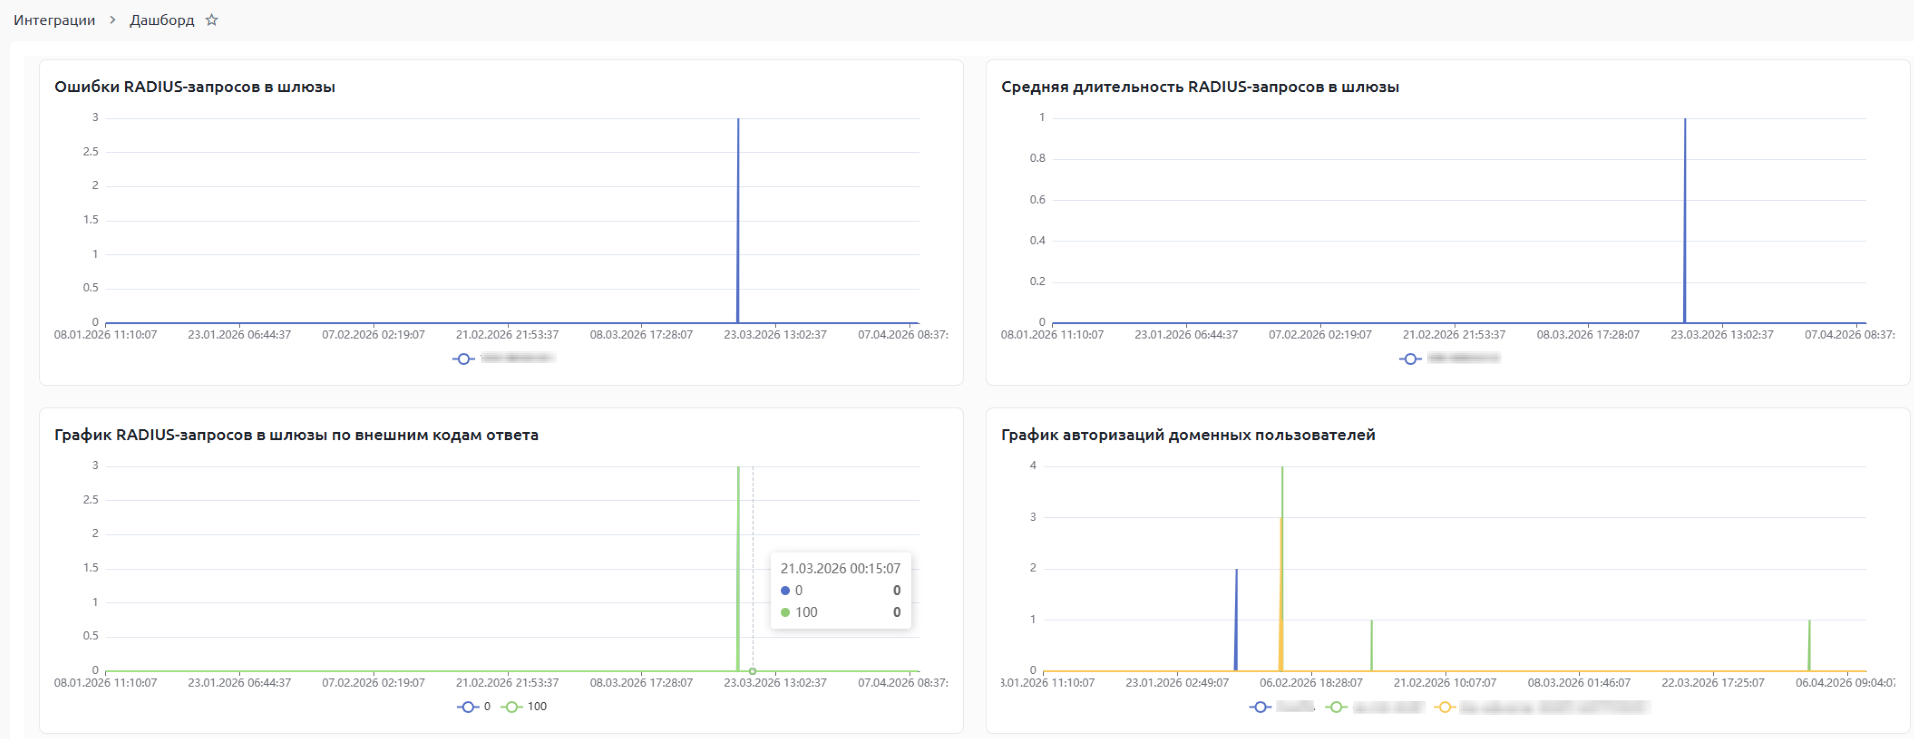
Интерфейс также получил обновления: появились новые дашборды для разделов «Инфраструктура» и «Интеграции», раздел «Внешние системы», отображение текущих нарушений на странице рабочего места, «светофор» статусов РМ и горячие клавиши. Также добавлено скрытие скриптов в выводе команды ps -aux.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru