


САКУРА 3.2 усилила безопасность и масштабирование для крупных инфраструктур

САКУРА 3.2 усилила безопасность и масштабирование для крупных инфраструктур

САКУРА 3.2 усилила безопасность и масштабирование для крупных инфраструктур

Компания «ИТ-Экспертиза» выпустила новую версию программного комплекса САКУРА 3.2. В релизе расширили интеграции, доработали безопасность, обновили интерфейс и оптимизировали работу системы в крупных инфраструктурах.

Одно из заметных изменений — расширение поддержки решений для контроля сетевого доступа.

В САКУРА 3.2 добавлены интеграции с VPN-решениями ЗАСТАВА, С-Терра, ViPNet, а также с NAC-системой WNAM. Кроме того, появились новый тип SSH-запроса, поддержка mTLS для REST, возможность использовать несколько шлюзов в команде RADIUS и команда «Запрос в LDAP».

Блок безопасности тоже заметно обновился. В систему добавили семь новых правил контроля, возможность включать и выключать правила в категории безопасности, отправку в SIEM информации о хеше загружаемого файла и монитор пользовательских атрибутов.

Также появились идентификатор пользователя РМ в объекте «Нарушение», подключение к СУБД в SSL-режимах и возможность для агента назначать уровень нарушения.

Отдельно доработали сценарии администрирования. В версии 3.2 появились новые инструменты для работы с объектами панели управления: НСИ, автопараметрами, справочниками и другими элементами.

Обновился и Агент САКУРА. Разработчики улучшили уведомления, работу с нарушениями и пользовательский опыт. Для администраторов это должно сделать взаимодействие с рабочими местами более понятным и оперативным.

В части производительности оптимизированы механизмы работы с СУБД. Это важно для инфраструктур с десятками тысяч рабочих станций, где стабильность и скорость обработки событий напрямую влияют на работу всей системы.

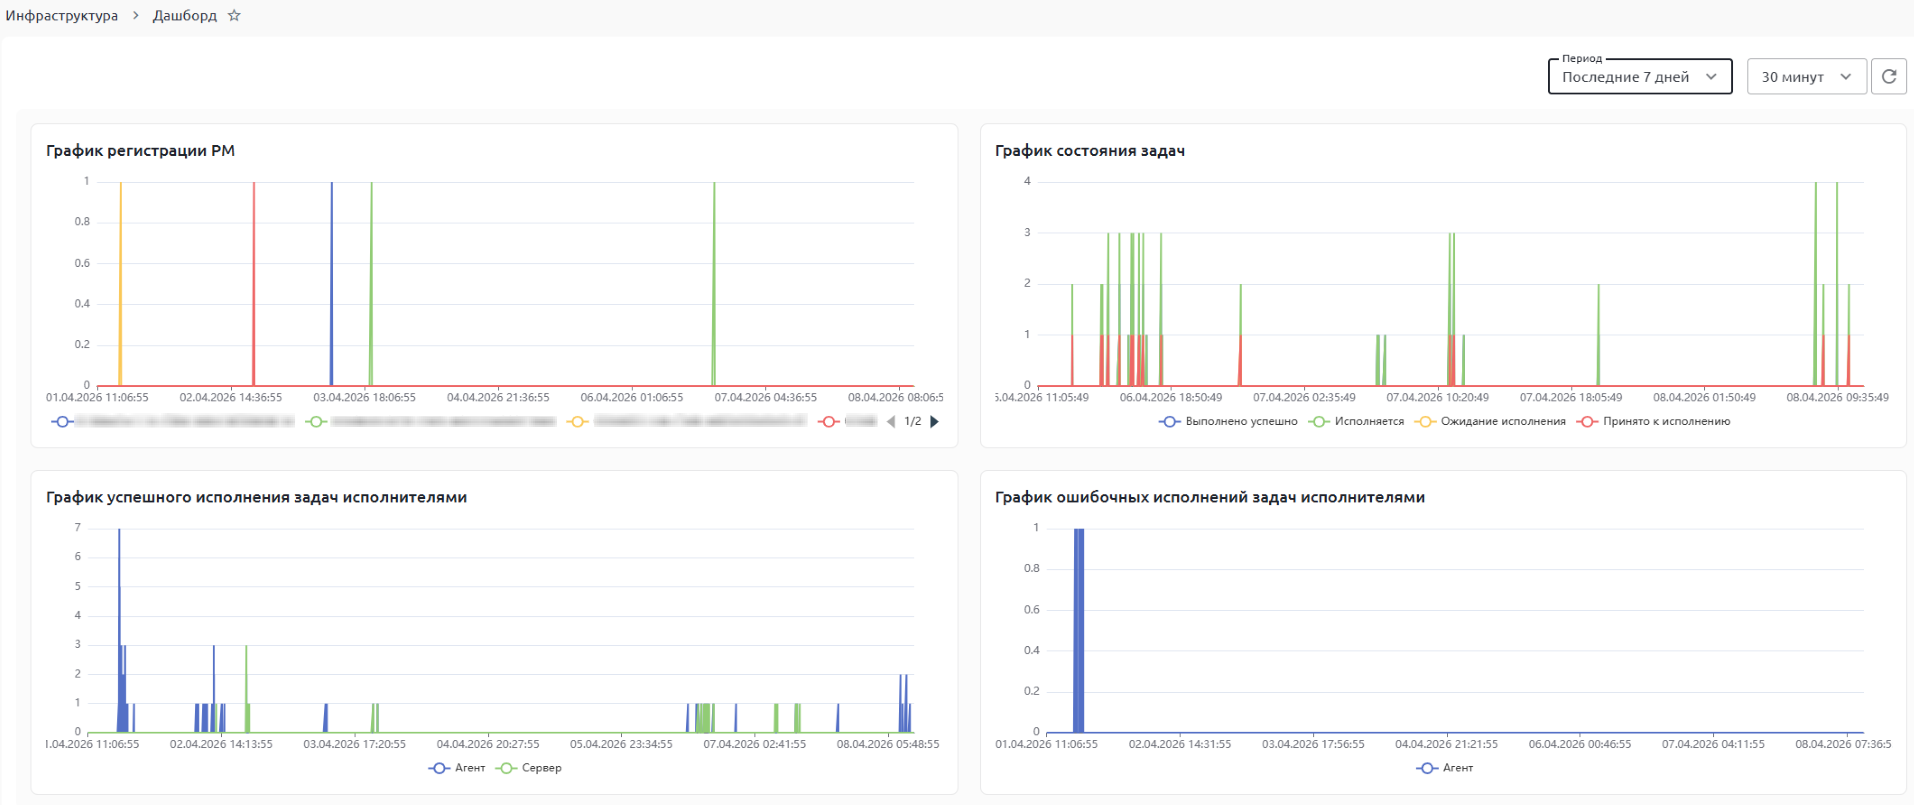
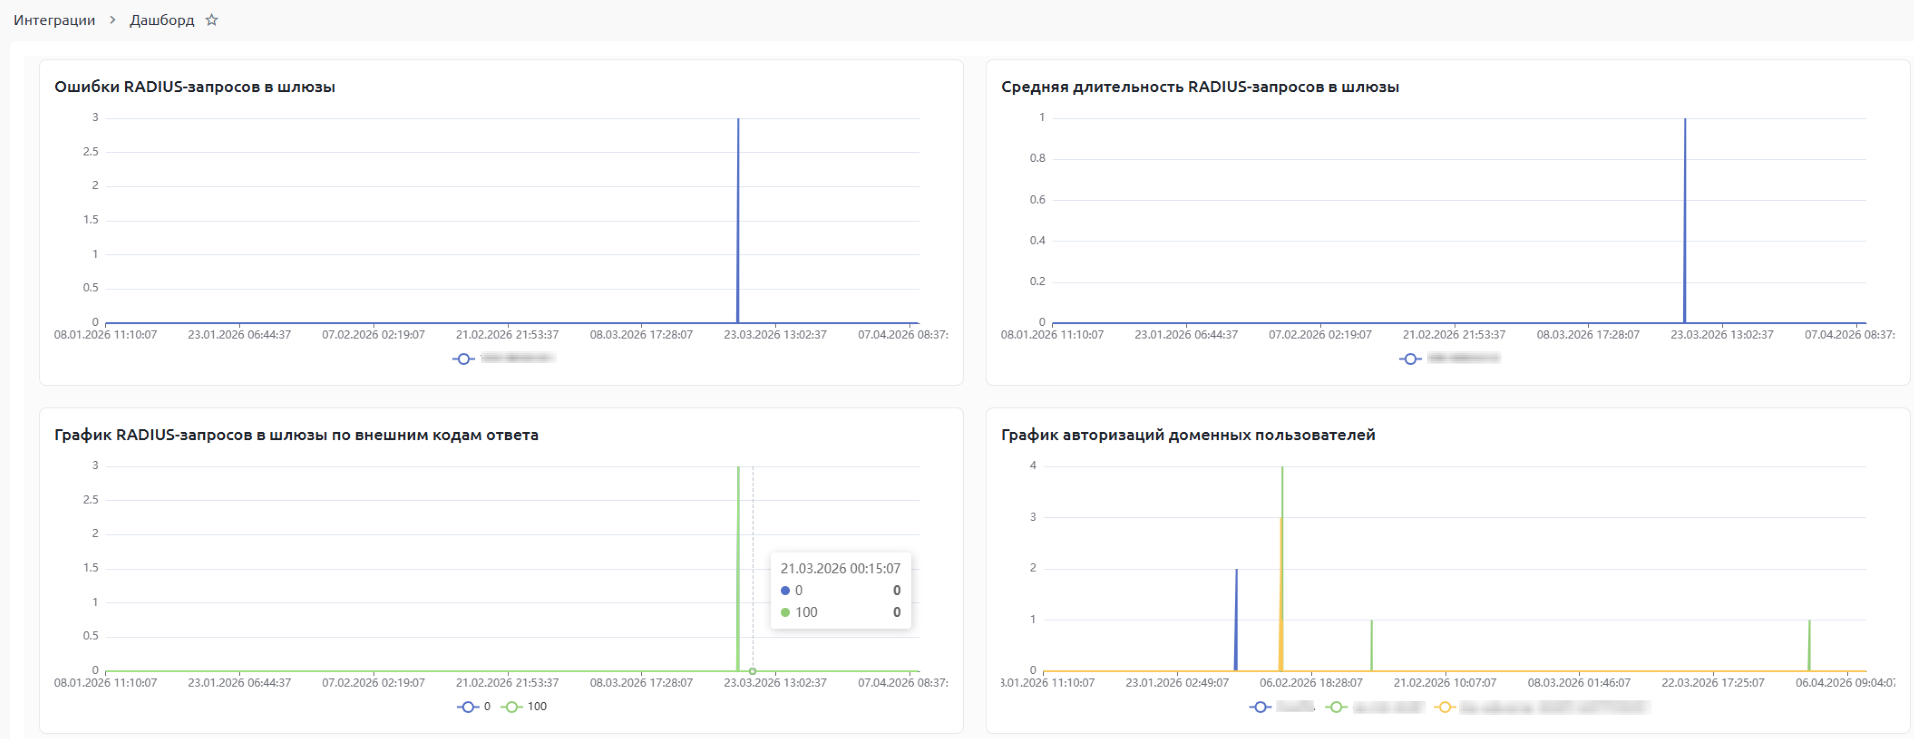
Интерфейс также получил обновления: появились новые дашборды для разделов «Инфраструктура» и «Интеграции», раздел «Внешние системы», отображение текущих нарушений на странице рабочего места, «светофор» статусов РМ и горячие клавиши. Также добавлено скрытие скриптов в выводе команды ps -aux.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru