


Linux-руткит для разработчиков: Quasar крадёт ключи и токены

Linux-руткит для разработчиков: Quasar крадёт ключи и токены

Linux-руткит для разработчиков: Quasar крадёт ключи и токены

Исследователи из Trend Micro обнаружили ранее неизвестный Linux-вредонос Quasar Linux (QLNX). По словам экспертов, зловред нацелен на системы разработчиков и DevOps-среды, а также сочетает в себе функции руткита, бэкдора и способен перехватывать учётные данные.

Главная опасность QLNX в том, что он бьёт не просто по отдельным рабочим станциям, а по окружениям, где живут ключи, токены и доступы к инфраструктуре разработки.

Операторов интересуют npm, PyPI, GitHub, AWS, Docker и Kubernetes, что может открыть прямой путь к атакам на цепочки поставок софта.

По данным Trend Micro, после попадания в систему QLNX старается закрепиться максимально незаметно. Он работает в памяти, удаляет исходный бинарный файл с диска, чистит логи, подменяет имена процессов и убирает следы из переменных окружения, которые могли бы помочь при расследовании.


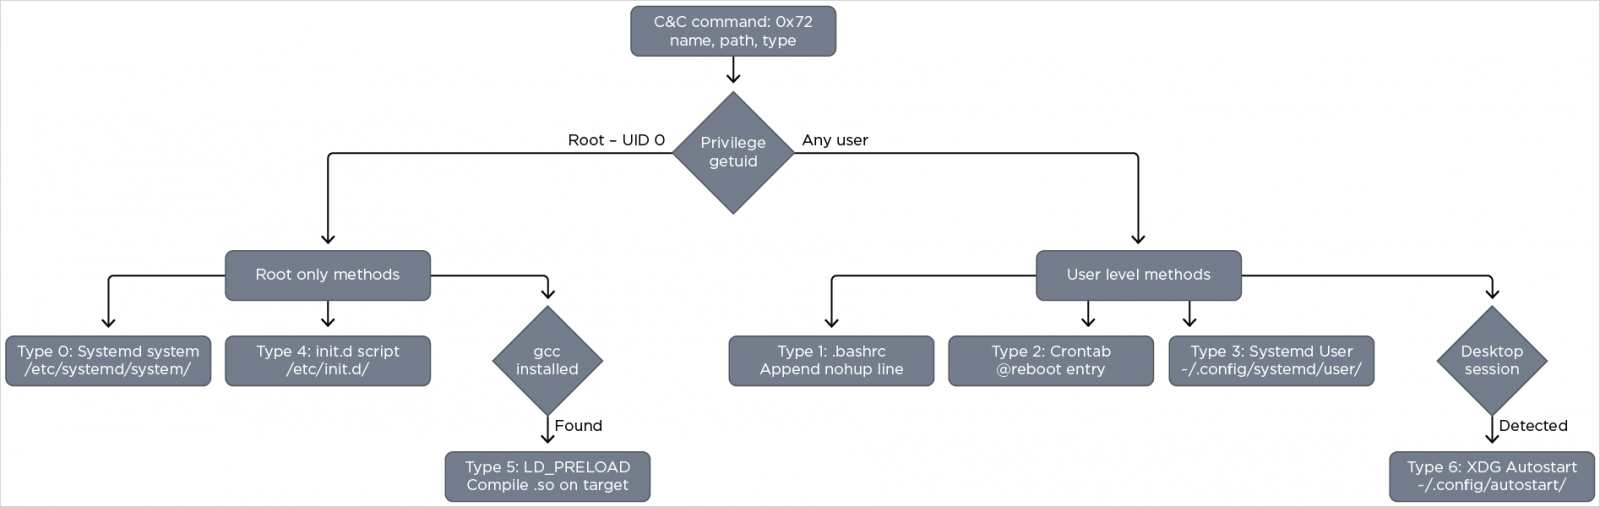
Для устойчивости имплант использует сразу несколько механизмов закрепления: LD_PRELOAD, systemd, crontab, init.d-скрипты, XDG autostart и внедрение в .bashrc. Если один способ не сработает или процесс завершат, у вредоносной программы остаются другие варианты вернуться.

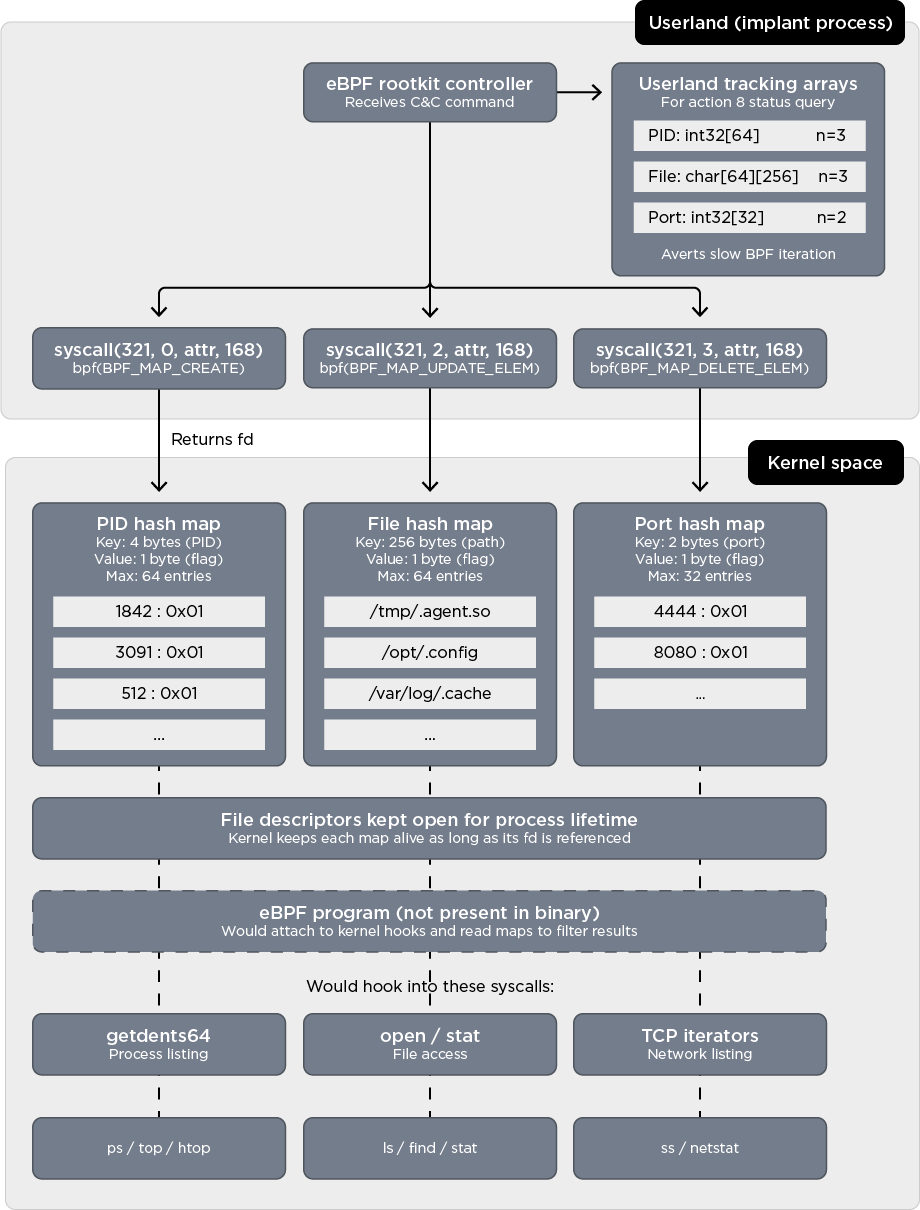
Отдельно исследователи выделяют руткит-составляющую QLNX. Она работает на двух уровнях: через userland LD_PRELOAD и через eBPF-компонент на уровне ядра. Это позволяет скрывать процессы, файлы, сетевые порты и другие следы активности. Причём часть компонентов QLNX динамически компилирует прямо на заражённой машине с помощью gcc.


Функциональность у вредоноса внушительная. Он может открывать удалённую оболочку, управлять файлами и процессами, перехватывать учётные данные, собирать SSH-ключи, данные браузеров, облачные и developer-конфиги, содержимое /etc/shadow и буфера обмена. Есть также кейлоггер, снятие скриншотов, мониторинг файловой системы, SOCKS-прокси, TCP-туннелирование, сканирование портов и инструменты для перемещения по сети через SSH.

Trend Micro пока не раскрывает данные о конкретных атаках и не связывает QLNX с определённой группировкой. Масштаб распространения тоже остаётся неясным. На момент публикации зловред детектировали только четыре защитных продукты, поэтому риск незаметного присутствия в инфраструктуре выглядит вполне реальным.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru