


Android-приставки и ТВ превращают в ботнет для атак на серверы Minecraft

Android-приставки и ТВ превращают в ботнет для атак на серверы Minecraft

Android-приставки и ТВ превращают в ботнет для атак на серверы Minecraft

Исследователи обнаружили новый ботнет xlabs_v1, построенный на базе Mirai. Он заражает Android-устройства с открытым доступом к Android Debug Bridge (ADB) и превращает их в инструмент для DDoS-атак против игровых серверов, включая Minecraft.

Злоумышленники сканируют интернет в поисках устройств с открытым портом TCP 5555, это стандартный порт ADB. Если доступ открыт, атакующий получает удалённый шелл без пароля и может запустить вредоносный код.

Под удар попадают самые разные устройства: Android TV, смарт-телевизоры, приставки, дешёвые роутеры и прочие IoT-гаджеты, где ADB либо включён по умолчанию, либо остался активным после отладки.

После заражения устройство скачивает и запускает подходящую версию вредоносной программы под ARM, MIPS, x86-64 или даже в виде APK. Бот маскируется под обычные процессы вроде /bin/bash, чтобы не бросаться в глаза, и удаляет следы запуска из аргументов командной строки.


Главная цель ботнета — атаки на игровые серверы. В частности, код явно заточен под инфраструктуру Minecraft: он поддерживает 20+ типов флуда, включая режимы под RakNet-протокол и даже маскировку под трафик OpenVPN, чтобы обходить базовые фильтры.

По сути, xlabs_v1 — это DDoS-сервис на заказ. Операторы оценивают пропускную способность каждого заражённого устройства (буквально замеряют скорость через тысячи соединений) и распределяют их по тарифам: быстрые узлы идут в дорогие атаки, медленные — в массовые, но дешёвые.

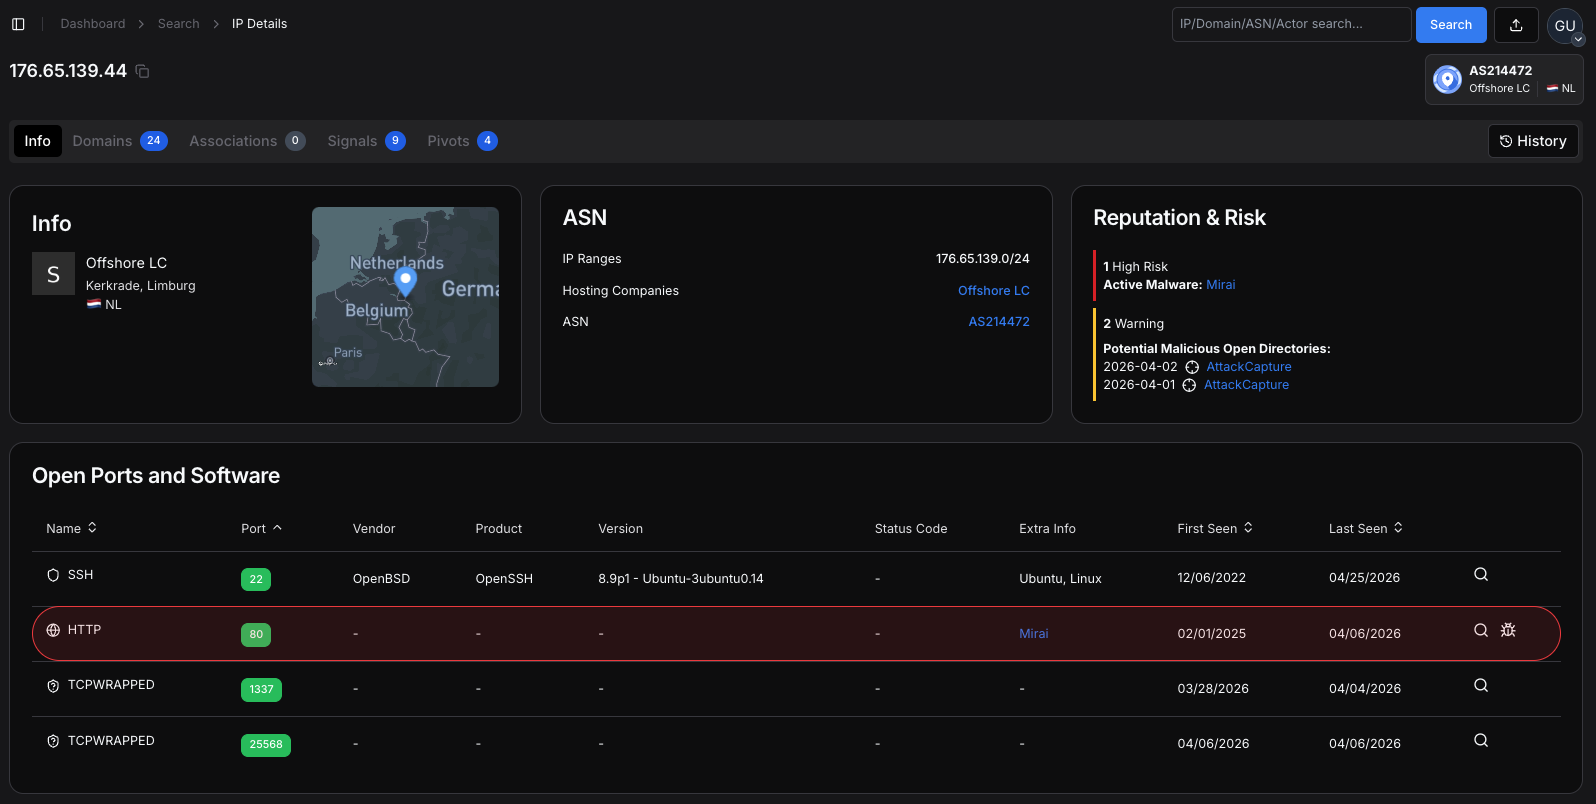
Инфраструктура ботнета сосредоточена в одном диапазоне IP-адресов, размещённом у так называемого bulletproof-хостинга. Исследователи нашли домен управления, токены аутентификации и даже открытые директории с бинарниками, что позволило подробно разобрать работу сети.

Главная проблема здесь — сам ADB. Это удобная функция для разработчиков, но если она доступна из интернета, устройство фактически остаётся без защиты. И таких устройств, по оценкам исследователей, могут быть миллионы.

Рекомендации стандартные: проверить, открыт ли порт 5555, отключить ADB, если он не нужен, и следить за подозрительными соединениями. А владельцам игровых серверов стоит задуматься о защите от DDoS с учётом специфики игровых протоколов, а не только общего сетевого трафика.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru