


ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

ИИ-сутенёр и фейковые эскортницы: в Минске раскрыли схему мошенников

Сотрудники профильного подразделения ГУВД Минска и Следственного комитета Республики Беларусь задержали молодых мужчину и девушку, которые занимались мошенничеством под видом оказания интим-услуг. Они выманивали деньги у потенциальных клиентов, постепенно повышая финансовые требования.

О задержании подозреваемых сообщил телеграм-канал минской милиции. В криминальной схеме роли были чётко распределены: молодой человек выдавал себя за сутенёра, а девушка отвечала за техническую часть.

«Фигуранты использовали возможности искусственного интеллекта, а также фотографии женщин, опубликованные в соцсетях. С помощью фейковых анкет они находили потенциальных жертв, вступали в переписку с мужчинами и предлагали провести время за деньги», — говорится в официальном сообщении минской милиции.

При этом злоумышленники не ограничивались генерацией изображений несуществующих эскортниц. От их имени они создавали видеокружки и выходили на связь с потенциальными клиентами, создавая впечатление общения с реальными людьми.

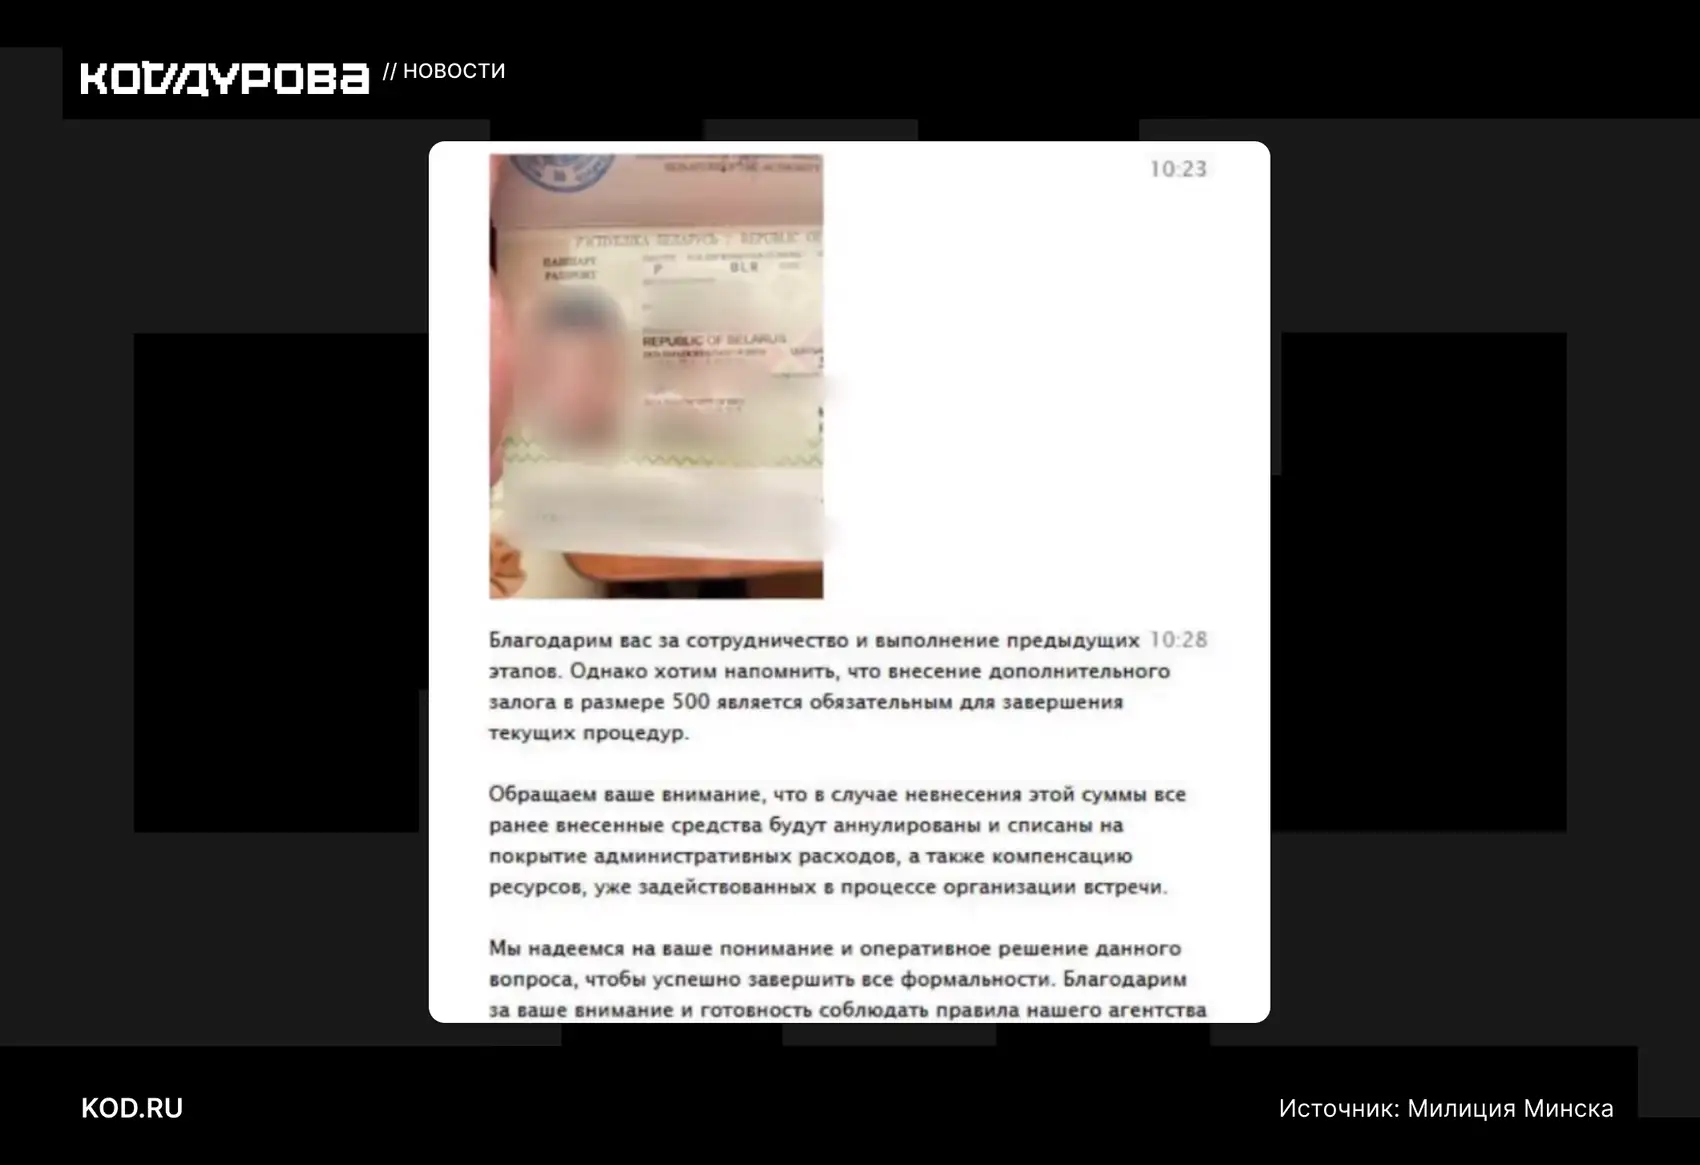
У тех, кто соглашался на встречу, мошенники требовали залог в размере 500 белорусских рублей — около 12 500 российских рублей. После этого они нередко выдвигали дополнительные финансовые условия под разными предлогами. Когда жертва прекращала платить, её просто блокировали. Полученные средства злоумышленники выводили за рубеж.

Схема работала на профильных ресурсах и сайтах знакомств. По данным белорусских СМИ, подтверждёнными жертвами криминального дуэта стали около 60 человек.

По данным российской компании «Эфшесть» / F6, средняя выручка аферистов, работающих по схеме фальшивых свиданий, составляет около 20 тыс. российских рублей. Помимо прямого выманивания денег, злоумышленники используют и другие способы монетизации: перенаправляют жертв на фишинговые ресурсы, навязывают вредоносные приложения под разными предлогами, а также продают несуществующие товары и услуги.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru