


Mini Apps в Telegram превратили в витрину для Android-малвари и криптоскама

Mini Apps в Telegram превратили в витрину для Android-малвари и криптоскама

Mini Apps в Telegram превратили в витрину для Android-малвари и криптоскама

Исследователи из CTM360 обнаружили крупную мошенническую платформу, которая использует Telegram-ботов и мини-приложения (Mini Apps) для фишинга, криптоскамов и распространения вредоносных приложений для Android. Платформу назвали FEMITBOT (по строке, найденной в API-ответах инфраструктуры злоумышленников).

Telegram Mini Apps — это небольшие веб-приложения, которые открываются прямо внутри Telegram во встроенном браузере.

В легитимных сценариях они могут использоваться для платежей, личных кабинетов, интерактивных сервисов и других удобных функций. Но в этом случае мошенники используют тот же механизм, чтобы создавать убедительные «приложения» прямо внутри мессенджера.

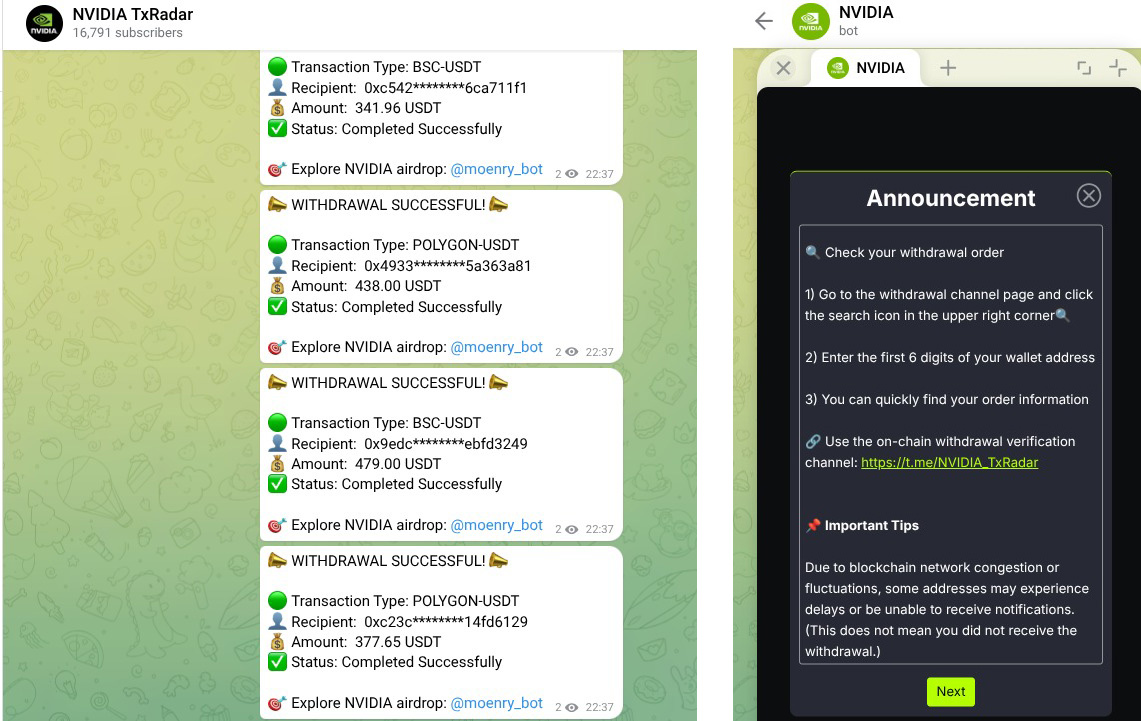
По данным CTM360, FEMITBOT применяют сразу в нескольких типах кампаний: поддельных криптоплатформах, финансовых сервисах, ИИ-инструментах и стриминговых сайтах. Чтобы вызвать доверие, злоумышленники маскируют свои Mini Apps под известные бренды, включая Apple, Coca-Cola, Disney, eBay, IBM, MoonPay, NVIDIA и YouKu.


Схема выглядит довольно просто. Пользователь попадает на Telegram-бота, нажимает Start, после чего внутри Telegram открывается мини-приложение с фишинговой страницей. Из-за того что всё происходит прямо в интерфейсе мессенджера, страница может выглядеть более безопасной, чем обычный подозрительный сайт.

Дальше жертве показывают личный кабинет с фейковым балансом, заработком, бонусами или срочными предложениями. Часто добавляют таймеры обратного отсчёта и обещания быстрой прибыли — классический способ подтолкнуть человека к поспешному решению. Когда пользователь пытается вывести деньги, его просят сначала внести депозит или выполнить реферальные задания. По сути, это обычная инвестиционная схема, только упакованная в более современный формат.

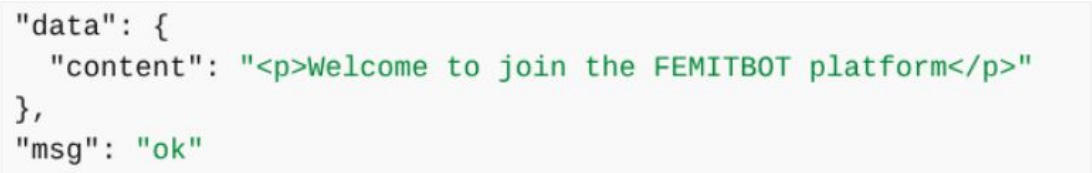
Исследователи отмечают, что за разными доменами и Telegram-ботами стоит общая инфраструктура. В API-ответах встречалась одна и та же фраза: «Welcome to join the FEMITBOT platform». Это указывает на то, что разные кампании используют один и тот же бэкенд, просто меняя брендинг, язык, оформление и тематику.


Кроме фишинга, FEMITBOT также использовали для распространения APK-файлов. Некоторые вредоносные приложения маскировались под BBC, NVIDIA, CineTV, Coreweave и Claro. Пользователям предлагали скачать APK, открыть ссылку во встроенном браузере Telegram или установить прогрессивное веб-приложение.

Как выяснили исследователи, имена APK-файлов подбирались так, чтобы напоминать легитимные приложения или выглядеть достаточно нейтрально. При этом сами файлы размещались на тех же доменах, что и API, что помогало избежать предупреждений о смешанном контенте.

Для отслеживания эффективности кампаний мошенники также использовали трекинговые скрипты. Это позволяло им анализировать поведение пользователей, считать конверсии и, вероятно, оптимизировать свои схемы так же, как это делают обычные рекламные кампании.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru