

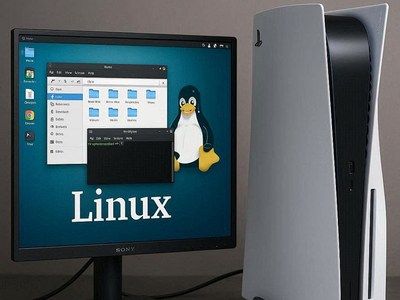
На PlayStation 5 научились запускать полноценный Linux

На PlayStation 5 научились запускать полноценный Linux

На PlayStation 5 научились запускать полноценный Linux

Энтузиасты нашли новый способ запустить рабочий Linux на PlayStation 5. Его предложил исследователь Энди Нгуен, он позволяет загрузить на консоли полноценную Linux-среду. Тем не менее в нынешнем исполнении метод действует только при жёстких условиях.

Способ работает на дисковой версии PS5 с прошивками 3.00-3.21 или 4.00-4.51. Кроме того, пользователю нужен джейлбрейк и запуск специальных пейлоадов.

После настройки консоль может загружать Ubuntu 26.04 на современном ядре Linux. Система ведёт себя почти как обычный Linux-компьютер: с терминалом, конфигурационными файлами и ручной настройкой.

При этом модификация не постоянная. После перезагрузки PS5 возвращается в обычный режим, а для повторного запуска Linux нужно заново применять джейлбрейк.

В Linux-среде уже доступны некоторые низкоуровневые настройки. Например, можно менять объём видеопамяти, управлять скоростью вентиляторов и включать режимы повышенной производительности. Это делает PS5 чуть ближе к экспериментальному десктопу, чем к обычной игровой консоли.

Но ограничений пока хватает: поддержка драйверов неполная, часть функций работает нестабильно. Wi-Fi может требовать ручного перезапуска, DualSense не работает через встроенное беспроводное подключение, а для геймпада нужны внешние адаптеры. Вывод изображения пока ограничен 60 Гц, включая 1080p, 1440p и 4K. Поддержка 120 Гц может появиться позже.

Главный плюс — такой запуск Linux не переписывает системный софт консоли. Достаточно перезагрузить PS5, и она снова работает как обычная PlayStation. Но риск и сложность всё равно остаются: нужна подходящая прошивка, технические навыки и готовность разбираться с экспериментальной сборкой.

Для массового пользователя это пока скорее любопытный хак, чем практичная функция. Но для сцены моддинга PS5 — заметный шаг вперёд.

VLC можно атаковать через обычную PNG-картинку и вредоносный сервер

В медиаплеере VLC обнаружили две уязвимости, позволяющие выйти за границы выделенной памяти. Проблемы затрагивают версии с 3.0.0 по 3.0.23, а для запуска одной из атак достаточно открыть специально подготовленную PNG-картинку.

Наиболее опасная брешь, CVE-2026-56711, получила 8,6 балла по шкале CVSS 4.0.

Ошибка связана с целочисленным переполнением при расчёте размера буфера для изображения. Атакующий может указать в PNG аномально большие ширину и высоту, из-за чего VLC выделит слишком маленький участок памяти, а затем начнёт записывать данные за его пределами.

Уязвимость срабатывает при непосредственном открытии вредоносной картинки или её загрузке из плейлиста. Никаких редких настроек и шаманства с плагинами не требуется.

Вторая проблема, CVE-2026-73324, получила 6,9 балла. Она находится в модуле RealRTSP. Злоумышленник может заставить VLC подключиться к подконтрольному серверу и передать строку ответа длиннее 4096 байт. Из-за отсутствующего нулевого символа программа продолжит читать память за пределами буфера.

В результате сервер потенциально может получить данные, оказавшиеся рядом в памяти клиента. Модуль RealRTSP включён в официальные сборки VideoLAN, хотя некоторые дистрибутивы могут поставлять VLC без него.

Пока разработчики не выпустили пропатченные сборки, пользователям рекомендуют не открывать изображения и плейлисты из сомнительных источников и избегать незнакомых RealRTSP-ссылок.

RSS: Новости на портале Anti-Malware.ru