


Windows 11 научится снижать нагрузку на глаза с помощью цветовых фильтров

Windows 11 научится снижать нагрузку на глаза с помощью цветовых фильтров

Windows 11 научится снижать нагрузку на глаза с помощью цветовых фильтров

Microsoft тестирует новую функцию для Windows 11 под названием Screen Tint. Она должна сделать работу за монитором комфортнее, особенно для тех, кто проводит за компьютером много времени или чувствителен к яркому изображению.

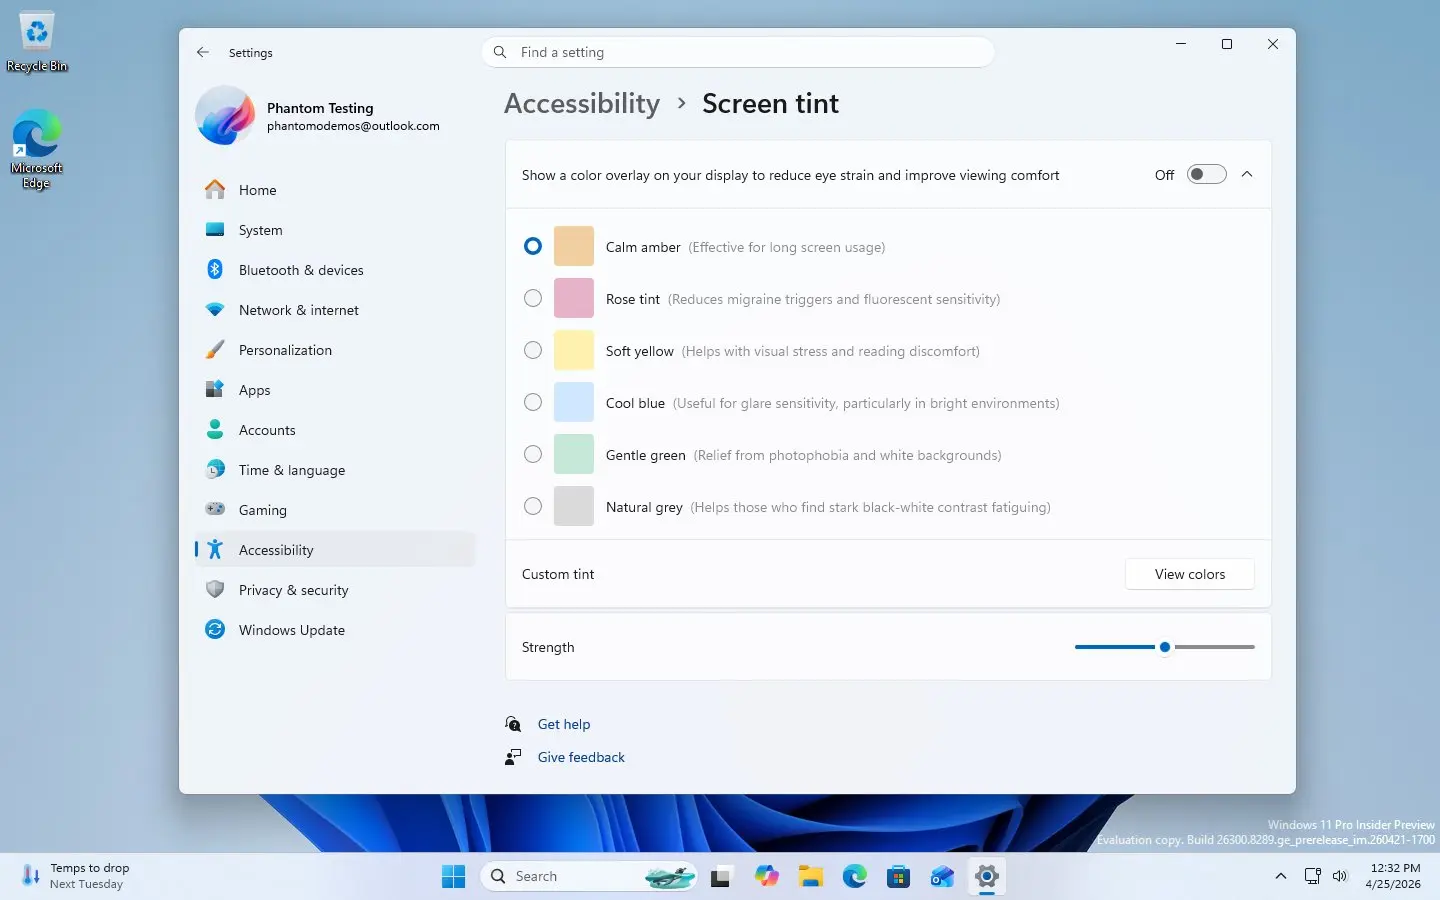
По сути, Screen Tint накладывает на весь экран цветовой фильтр. Это похоже на Night Light, но с более гибкими настройками. Если Night Light в основном делает картинку теплее, то новая функция позволит выбирать разные оттенки под разные сценарии.

Например, среди готовых вариантов будут спокойный янтарный оттенок для долгой работы, розовый — для пользователей с чувствительностью к мигрени, мягкий жёлтый — для чтения, холодный синий — для ярко освещённых помещений.

Также появятся зелёный оттенок для снижения чувствительности к яркости и нейтральный серый для уменьшения контрастности на слишком резких дисплеях.


Кроме готовых пресетов, пользователи смогут создать собственный оттенок и настроить его интенсивность с помощью ползунка. Так можно будет подобрать именно тот вариант, который меньше раздражает глаза и не мешает воспринимать контент.

Microsoft планирует разместить Screen Tint в разделе специальных возможностей Windows 11, рядом с цветовыми фильтрами, контрастными темами и экранной лупой. Это показывает, что функция задумана не просто как косметическая настройка, а как инструмент для комфорта и доступности.

Пока Screen Tint официально не анонсирована. Функцию обнаружили в тестовых сборках Windows 11, а сроки её выхода Microsoft ещё не раскрывала. Финальный вариант также может измениться до релиза.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru