


Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

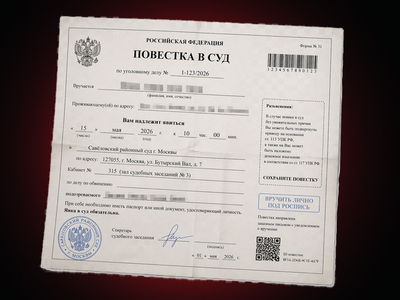
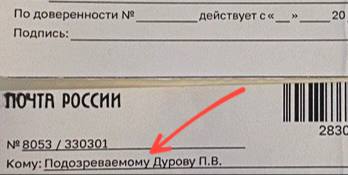
Павел Дуров снова выступил с резким заявлением о давлении со стороны российских властей. В своём телеграм-канале основатель Telegram написал, что в квартиру в России, где он жил 20 лет назад, пришла повестка на имя «подозреваемого П. В. Дурова».

В том же посте он иронично добавил, что его, видимо, подозревают в защите статей 29 и 23 Конституции России — о свободе слова и тайне переписки.

Формулировка получилась в фирменном стиле Дурова с политическим подтекстом и лёгкой насмешкой. Завершил он сообщение короткой репликой: «Proud to be guilty!»


Контекст у этого поста вполне конкретный. Ещё в феврале Дуров писал, что в России против него открыто уголовное дело по обвинению в содействии терроризму, и связывал это с попытками ограничить доступ россиян к Telegram и подавить право на приватность и свободное выражение мнений. О похожем расследовании тогда же сообщали и зарубежные СМИ.

На днях создатель Telegram также заявил, что французские власти выдвинули против него «более дюжины обвинений». Кроме того, Дуров отличился новой критикой в сторону WhatsApp, назвав шифрование зелёного месседжера крупнейшим обманом пользователей.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru