


Россиянам за рубежом блокируют доступ к сайтам и приложениям

Россиянам за рубежом блокируют доступ к сайтам и приложениям

Россиянам за рубежом блокируют доступ к сайтам и приложениям

Российские туристы всё чаще сталкиваются с тем, что не могут открыть некоторые российские сайты и приложения при подключении к публичным сетям Wi-Fi за рубежом. В результате у части пользователей возникают сложности, например, при покупке билетов через российские онлайн-агрегаторы.

О проблеме сообщило издание Msk Online со ссылкой на Ассоциацию туроператоров России (АТОР).

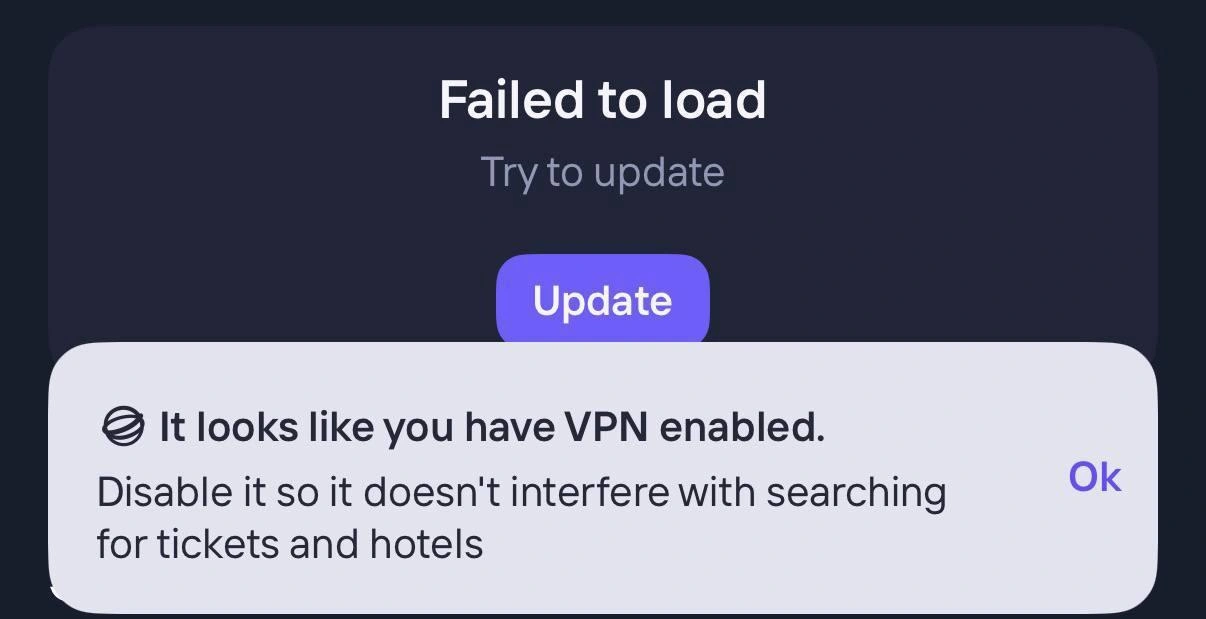
В свою очередь, в АТОР сослались на жалобы клиентов туркомпаний. Там связали такие сложности с противодействием средствам обхода блокировок: в отдельных случаях популярные ресурсы и приложения могут не открываться при включённом VPN.

Так, один из туристов рассказал о проблемах, с которыми столкнулся в Турции. Подключившись к Wi-Fi в отеле, он не смог воспользоваться приложением агрегатора и открыть сайт авиакомпании, чтобы купить обратный билет. При этом при подключении к другой сети оба сервиса работали корректно.

По данным АТОР, проблема не носит массового характера и пока не считается критичной. Она проявляется не во всех странах, а пользователи, как правило, могут найти альтернативный способ подключения, при котором сервисы работают нормально. В ассоциации порекомендовали туристам не откладывать важные действия на последний момент, брать с собой наличные в валюте, распечатывать важные документы на случай сбоев и учитывать, что привычные цифровые сервисы за рубежом могут работать нестабильно.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru