В Москве прошла четвёртая ежегодная конференция R-EVOlution Conference 2026, посвящённая цифровизации и кибербезопасности. В этом году организаторы и участники говорили в первую очередь об эффективности — без лишнего шума и без привычной гонки за всем новым сразу.
Судя по программе, главный вопрос звучал примерно так: что в ИТ и ИБ действительно даёт результат, а что только добавляет сложности, затрат и перегрузки командам. Именно вокруг этого и строились бизнес- и технический треки конференции.
В мероприятии приняли участие более 1000 человек в онлайн- и офлайн-форматах. На площадке выступили 39 спикеров, а в центре обсуждения были вполне прикладные темы: оптимизация процессов, выбор инструментов, внедрение платформенных решений, развитие SOC, управление уязвимостями и использование ИИ в рабочих сценариях.
Одной из центральных тем стала экономика ИТ- и ИБ-решений. Участники обсуждали, где бизнесу стоит ускорять цифровизацию, а где, наоборот, полезнее притормозить и трезво оценить эффект от вложений. Отдельно говорили о роли искусственного интеллекта — не только как о полезном инструменте, но и как об источнике новых рисков, расходов и неопределённости.
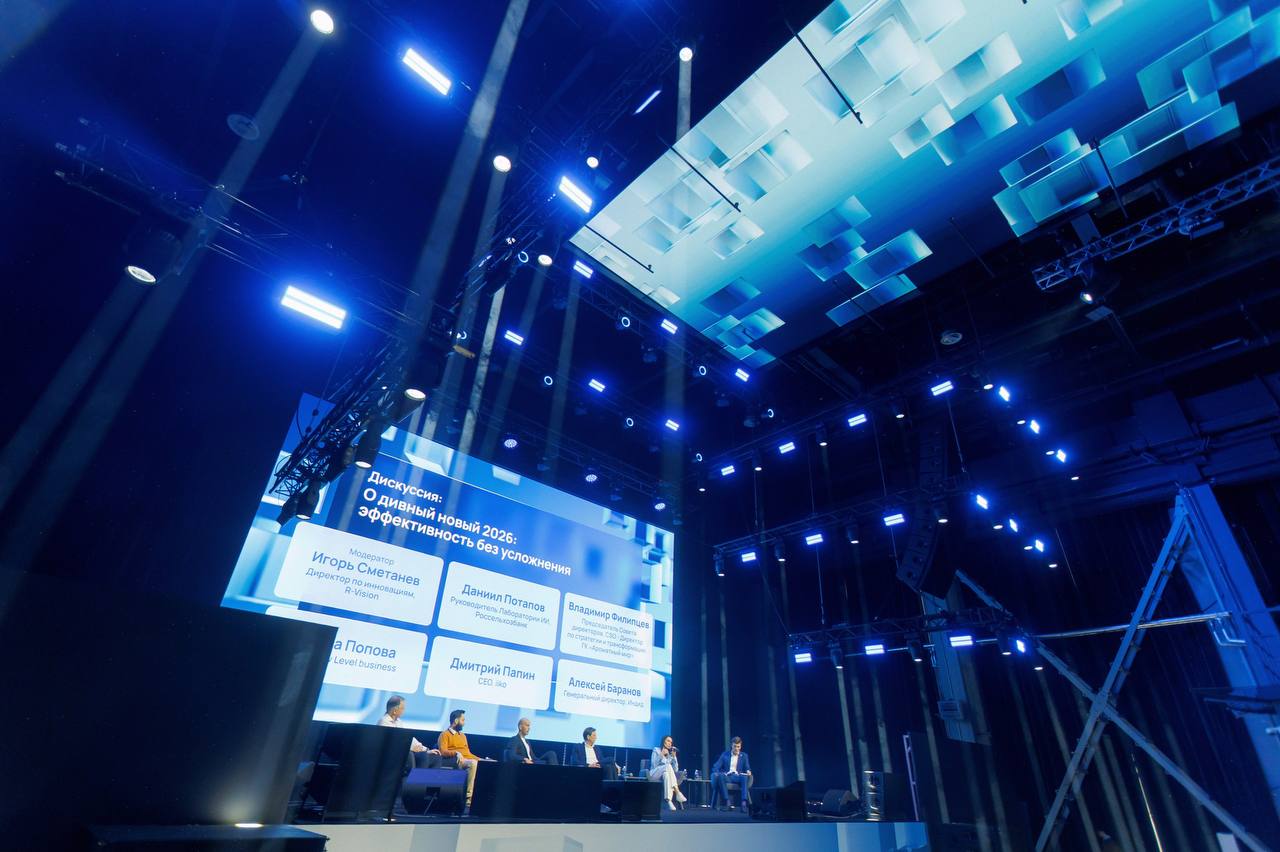
Если коротко, общий настрой конференции можно описать так: рынок постепенно уходит от логики бесконечных «технологических революций» и всё чаще смотрит на управляемость, интеграцию и практическую отдачу. Не просто внедрить ещё один модный инструмент, а понять, зачем он нужен, как впишется в существующую инфраструктуру и не создаст ли больше проблем, чем решит.
Много внимания уделили и прикладным кейсам. Представители компаний и команд SOC рассказывали, как выстраивают процессы управления уязвимостями, как выбирают SIEM, как переходят от разрозненных средств защиты к более связанным сценариям автоматизации и как вообще пытаются сохранить баланс между скоростью, качеством и бюджетом.
Отдельная дискуссия была посвящена, пожалуй, одной из самых болезненных тем для рынка: где в ИБ можно экономить, а где такая экономия потом обходится слишком дорого. Разговор шёл о границах допустимой оптимизации, соотношении инвестиций в людей и технологии и о том, чем может закончиться попытка «срезать лишнее» в чувствительных местах.
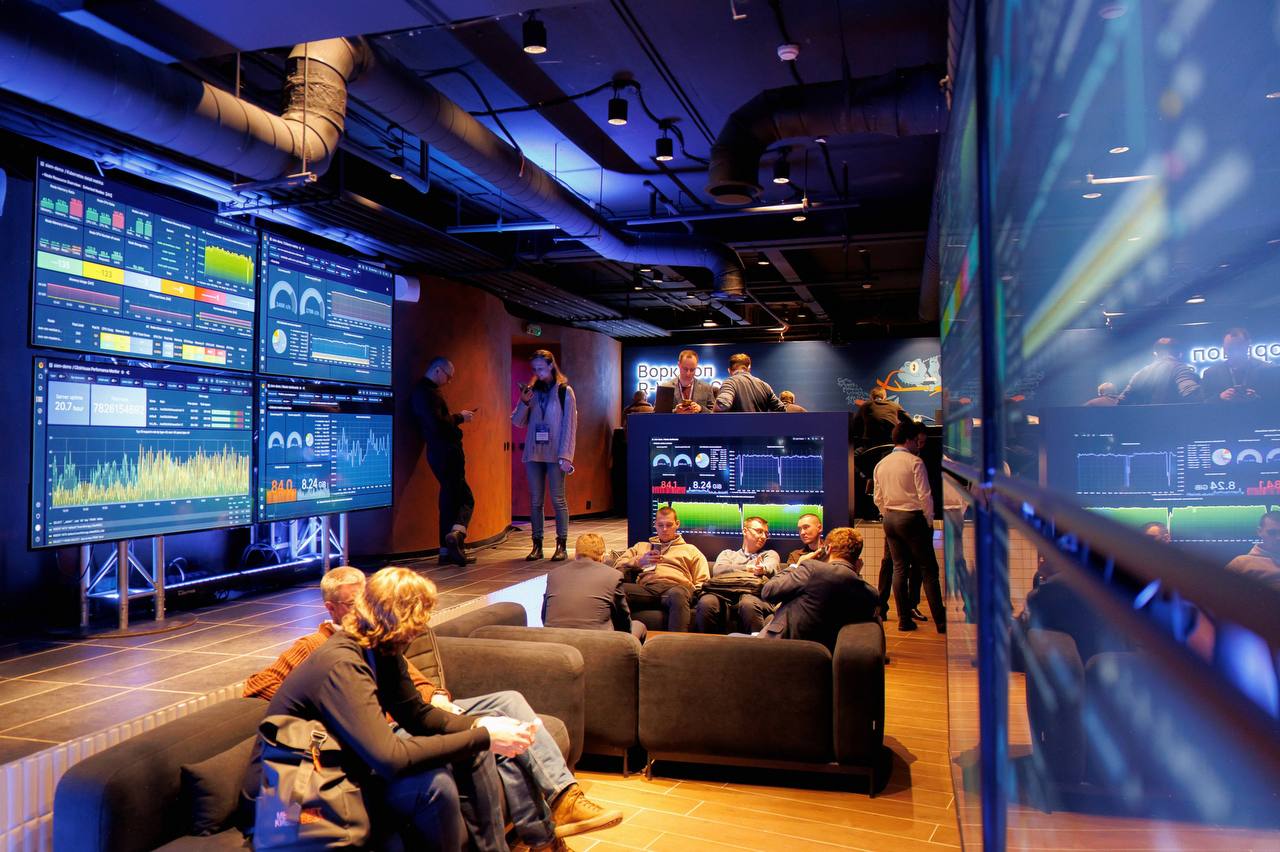
Технический трек при этом был максимально приземлённым. Там обсуждали уже не общие подходы, а реальные сценарии работы инженеров, SOC-аналитиков и архитекторов: мониторинг, threat hunting, реагирование на инциденты, настройку защитных систем. Параллельно работала и зона SIEM Lounge, где вживую показывали нагрузочное тестирование и проводили практические воркшопы по расследованию инцидентов.
Ещё один заметный итог конференции — подписание четырёх стратегических соглашений с участниками рынка. Но если вынести за скобки формальную часть, то главный вывод у мероприятия получился вполне содержательным: ИТ и ИБ всё больше движутся в сторону осознанной эффективности, где ценятся не громкие лозунги, а понятные процессы, связность решений и измеримый результат.
В целом R-EVOlution Conference 2026 показала довольно понятный настрой рынка: сейчас важнее не просто наращивать стек технологий, а учиться использовать его без перегруза — и для людей, и для инфраструктуры.