


Десятки WordPress-плагинов оказались с бэкдором после смены владельца

Десятки WordPress-плагинов оказались с бэкдором после смены владельца

Десятки WordPress-плагинов оказались с бэкдором после смены владельца

У владельцев сайтов на WordPress новый повод проверить список установленных плагинов. Сразу десятки расширений оказались отключены после того, как в них нашли бэкдор, через который на сайты могла подгружаться вредоносная нагрузка.

По данным основателя Anchor Hosting Остина Гиндера, проблема затронула плагины разработчика Essential Plugin.

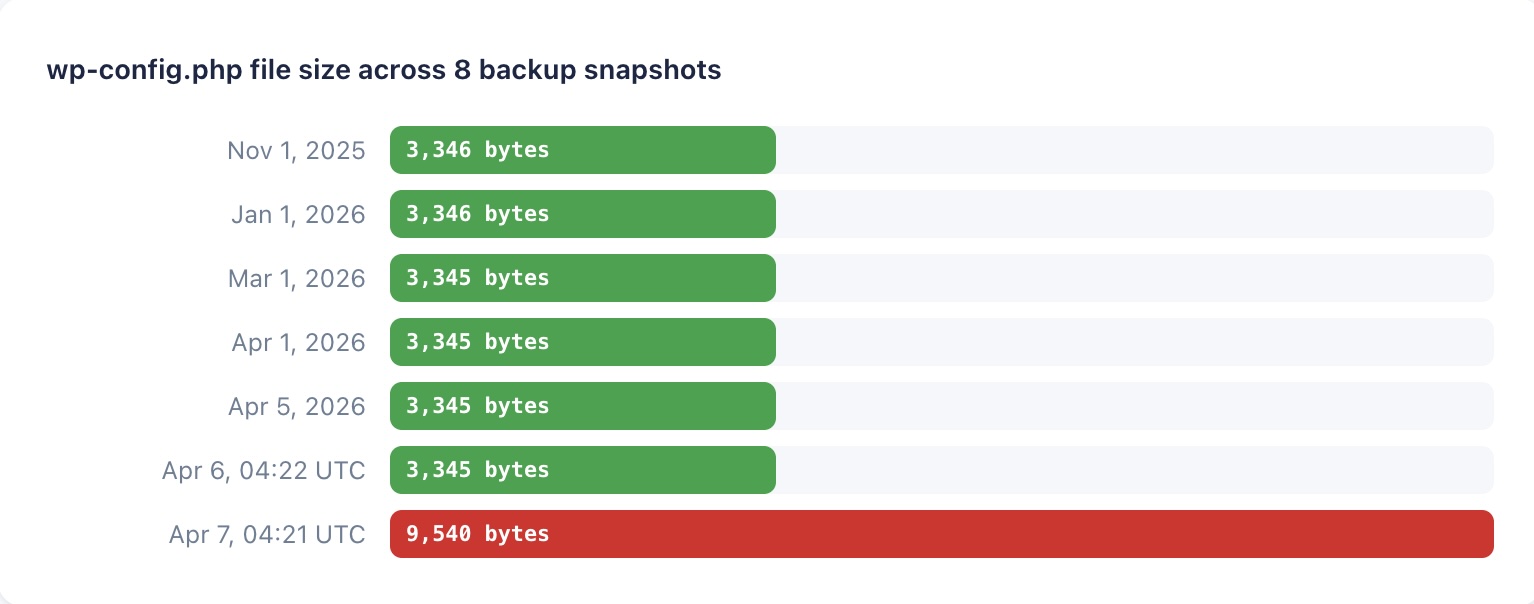
После смены владельца в исходный код этих расширений добавили скрытый вредоносный механизм. Несколько месяцев он никак себя не проявлял, а в начале апреля 2026 года активировался и начал использовать сайты с установленными плагинами для распространения вредоносного кода.

Масштаб истории неприятный. На сайте Essential Plugin говорится о 400 тысячах установок и более 15 тысячах клиентов, а данные каталога WordPress указывают, что затронутые плагины использовались как минимум на десятках тысяч активных сайтов. При этом WordPress уже пометил их как «permanent closure», то есть расширения убраны из каталога окончательно.


Особенно тревожно здесь то, что атака выглядела как классическая компрометация цепочки поставок. Пользователь ставит вроде бы привычный и рабочий плагин, а проблема появляется уже после того, как его купил новый владелец и изменил код. Гиндер отдельно обращает внимание, что WordPress не уведомляет администраторов сайтов о смене владельца плагина.

По данным The Next Web и Anchor Hosting, речь шла примерно о 30+ плагинах, а вредоносный код был внедрён ещё в августе 2025 года. Активировался он только спустя около восьми месяцев.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru