


Десятки WordPress-плагинов оказались с бэкдором после смены владельца

Десятки WordPress-плагинов оказались с бэкдором после смены владельца

Десятки WordPress-плагинов оказались с бэкдором после смены владельца

У владельцев сайтов на WordPress новый повод проверить список установленных плагинов. Сразу десятки расширений оказались отключены после того, как в них нашли бэкдор, через который на сайты могла подгружаться вредоносная нагрузка.

По данным основателя Anchor Hosting Остина Гиндера, проблема затронула плагины разработчика Essential Plugin.

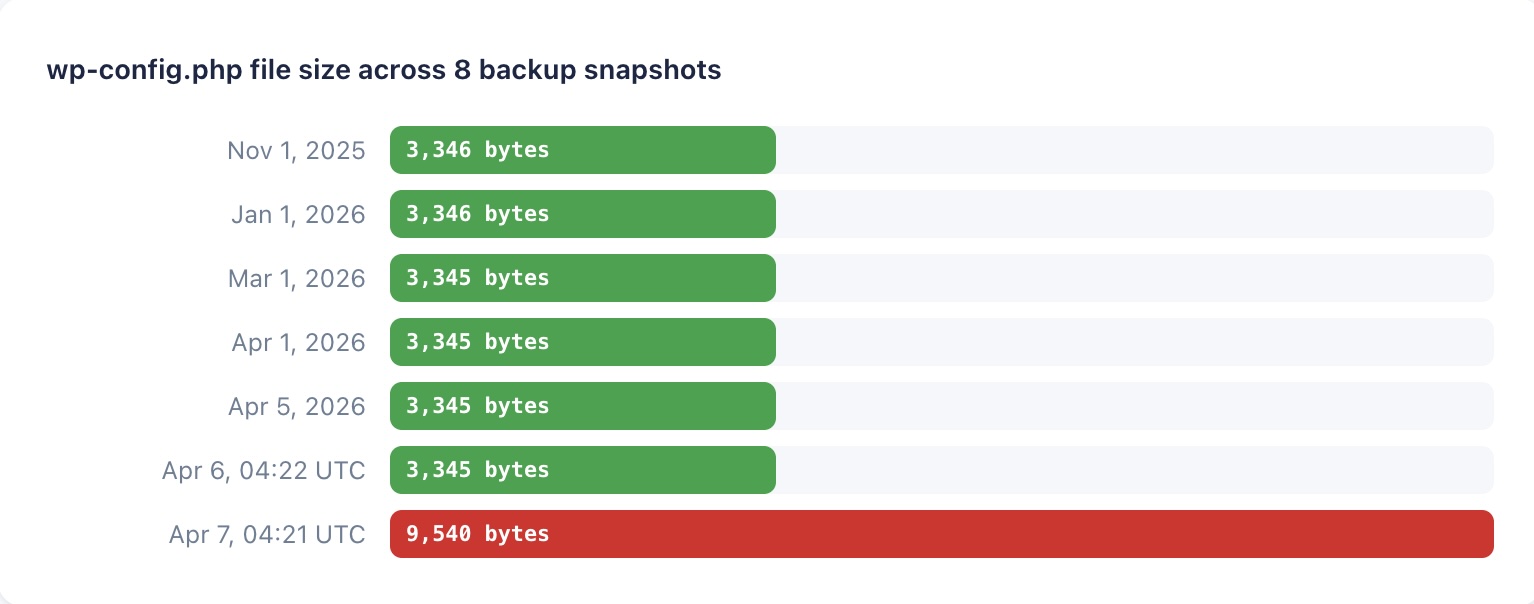
После смены владельца в исходный код этих расширений добавили скрытый вредоносный механизм. Несколько месяцев он никак себя не проявлял, а в начале апреля 2026 года активировался и начал использовать сайты с установленными плагинами для распространения вредоносного кода.

Масштаб истории неприятный. На сайте Essential Plugin говорится о 400 тысячах установок и более 15 тысячах клиентов, а данные каталога WordPress указывают, что затронутые плагины использовались как минимум на десятках тысяч активных сайтов. При этом WordPress уже пометил их как «permanent closure», то есть расширения убраны из каталога окончательно.


Особенно тревожно здесь то, что атака выглядела как классическая компрометация цепочки поставок. Пользователь ставит вроде бы привычный и рабочий плагин, а проблема появляется уже после того, как его купил новый владелец и изменил код. Гиндер отдельно обращает внимание, что WordPress не уведомляет администраторов сайтов о смене владельца плагина.

По данным The Next Web и Anchor Hosting, речь шла примерно о 30+ плагинах, а вредоносный код был внедрён ещё в августе 2025 года. Активировался он только спустя около восьми месяцев.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru