


Дуров назвал шифрование WhatsApp крупнейшим обманом пользователей

Дуров назвал шифрование WhatsApp крупнейшим обманом пользователей

Дуров назвал шифрование WhatsApp крупнейшим обманом пользователей

Основатель Telegram Павел Дуров жёстко высказался в адрес WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России), заявив, что разговоры о защищённости переписки в этом мессенджере — не более чем иллюзия. По его словам, функция шифрования в WhatsApp может оказаться «самым крупным мошенничеством в отношении потребителей в истории».

Об этом Дуров написал в своём телеграм-канале. Он заявил, что миллиарды пользователей якобы введены в заблуждение обещаниями полной конфиденциальности.

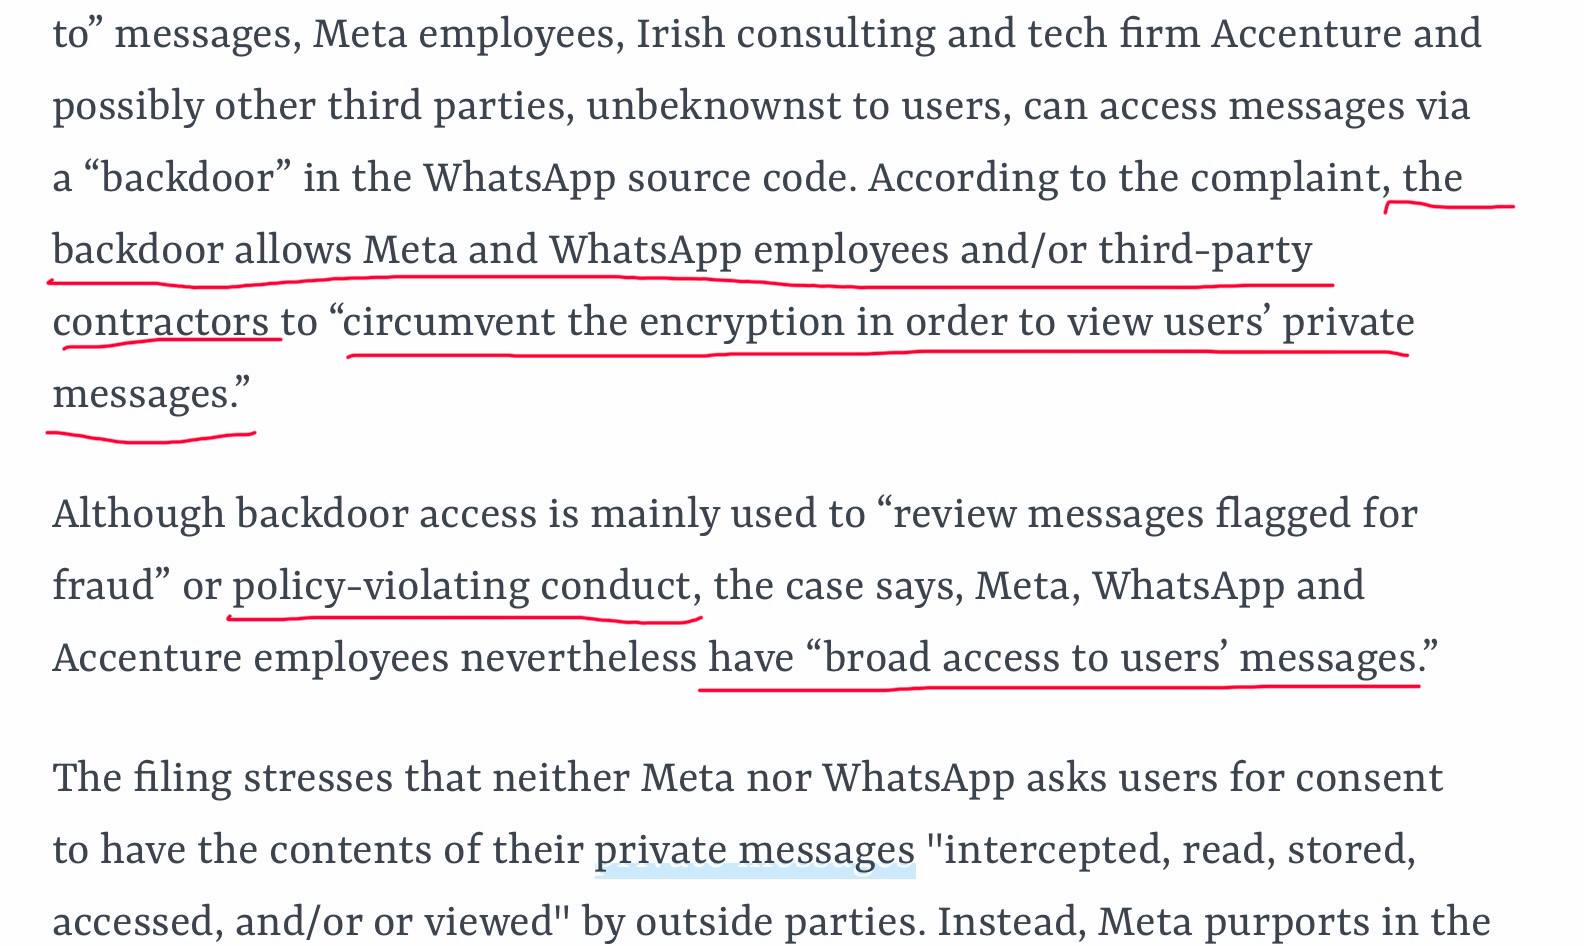
По его версии, несмотря на публичные заявления о защите сообщений, WhatsApp читает переписку пользователей и передаёт данные третьим сторонам.


На этом фоне Дуров отдельно подчеркнул позицию Telegram. По его словам, сервис никогда не позволял себе читать личные сообщения пользователей и не собирается делать этого в будущем. Он заверил, что для Telegram конфиденциальность переписки остаётся принципиальным вопросом.

Кроме того, основатель мессенджера сравнил подходы двух платформ к защите данных. По его мнению, Telegram использует более жёсткие правила в этой сфере, что помогает лучше защищать личную информацию и снижать риск утечек.

Напомним, на днях Дуров связал критику Telegram с попытками усилить цензуру и контроль в ЕС.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru