


Little Snitch пришёл на Linux на фоне нового интереса к контролю трафика

Little Snitch пришёл на Linux на фоне нового интереса к контролю трафика

Little Snitch пришёл на Linux на фоне нового интереса к контролю трафика

Знаменитый сетевой инструмент Little Snitch, который много лет ассоциировался только с macOS, теперь добрался и до Linux. Разработчик объясняет это шаг тем, что в мире, где всё больше спорят о доверии к софту, обновлениям и контролю над устройствами, идея открытой и менее централизованной платформы начинает выглядеть для многих заметно привлекательнее.

На этом фоне он решил попробовать пожить с Linux как с основной системой и быстро упёрся в знакомую проблему: без Little Snitch там не хватает удобной, наглядной прозрачности по сетевой активности приложений.

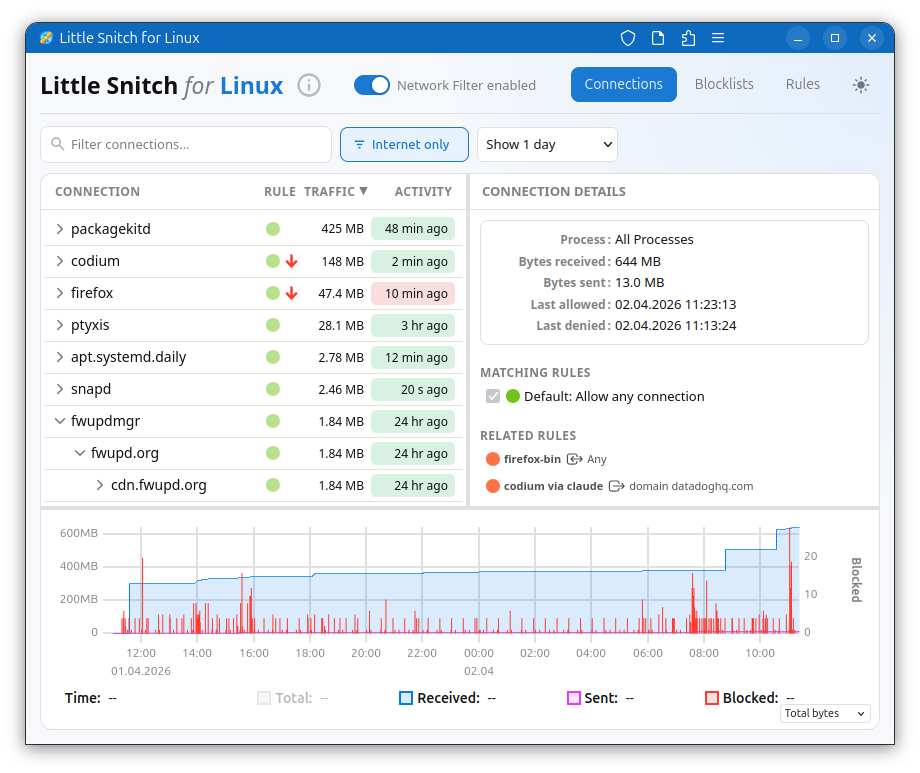
По сути, Little Snitch для Linux делает то, за что его любят на macOS: показывает, какие процессы выходят в Сеть, и позволяет это оперативно ограничивать. Но технически новая версия устроена уже по-другому.


Инструмент использует eBPF для работы на уровне ядра, написан на Rust, а интерфейс выполнен в виде веб-приложения. Такой подход позволяет, например, наблюдать за удалённым Linux-сервером с другого устройства, не городя отдельную тяжёлую схему управления.

При этом разработчик отдельно подчёркивает, что это не «абсолютный щит» от всего на свете, а скорее инструмент видимости и контроля.

Часть проекта уже открыта: разработчик вынес в open source, в частности, eBPF-компонент и интерфейс. А вот бэкенд, который отвечает за правила и анализ соединений, пока остаётся закрытым. Это, судя по описанию, сознательное решение: именно там сосредоточена значительная часть накопленной за годы логики Little Snitch.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru